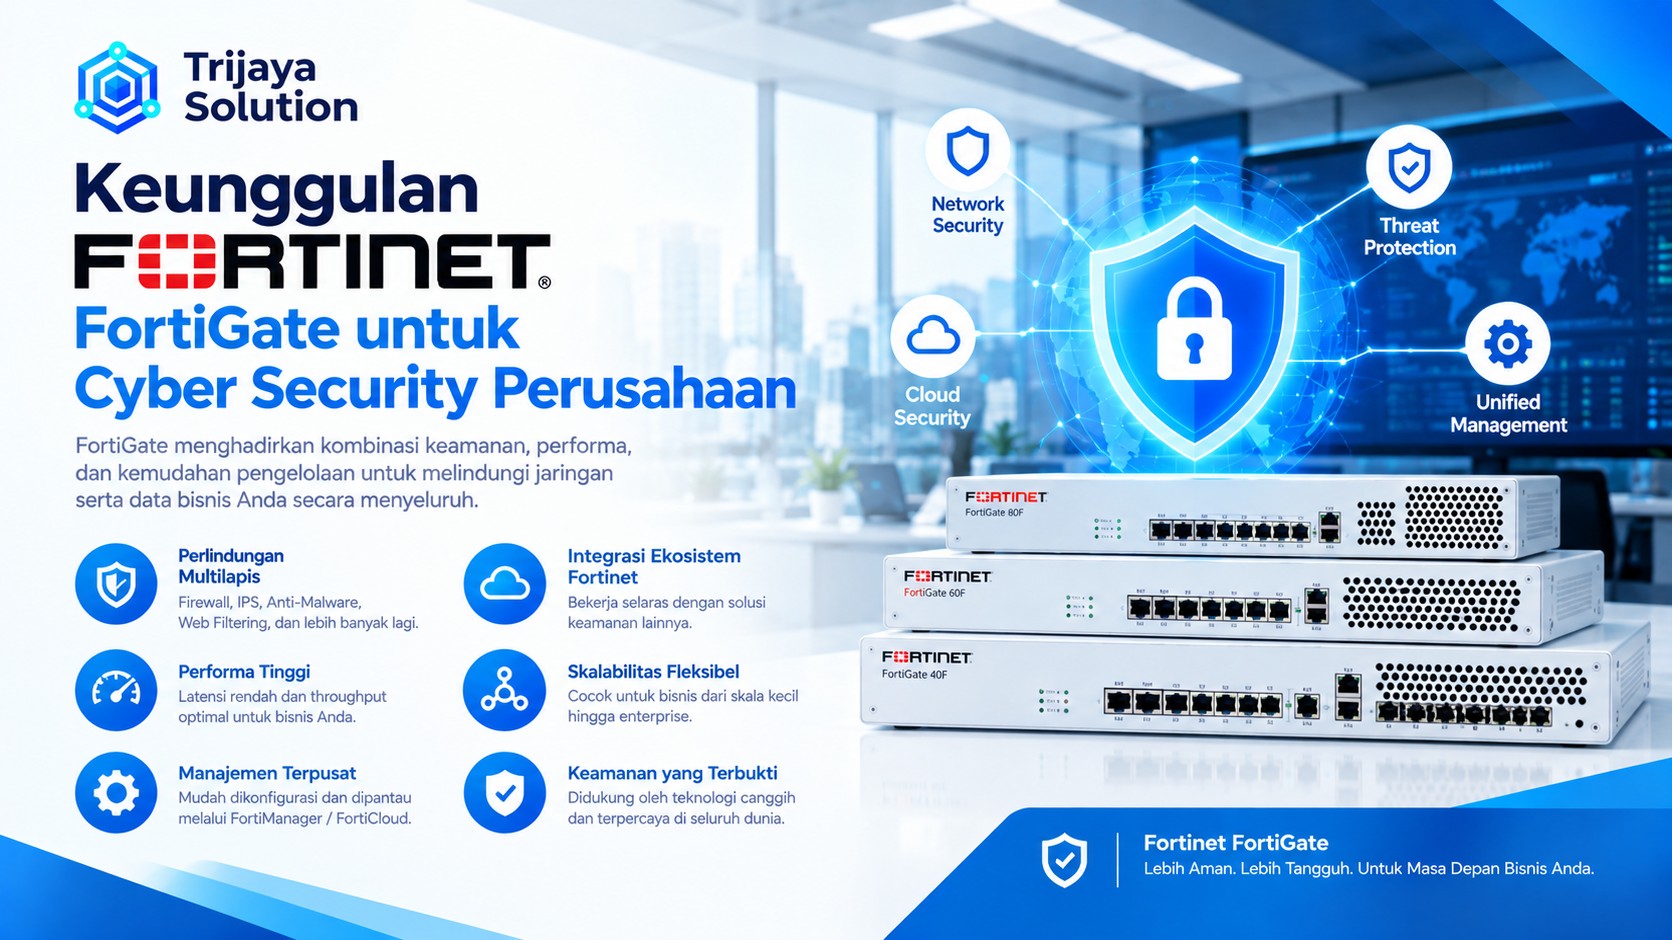
Keamanan jaringan perusahaan terus berkembang seiring meningkatnya penggunaan cloud, aplikasi bisnis, remote access, perangkat IoT, dan koneksi antar kantor. Karena itu, perusahaan membutuhkan perlindungan yang mampu mengikuti kompleksitas infrastruktur modern. Keunggulan Fortinet FortiGate terlihat dari kemampuannya menggabungkan fungsi network security dan networking dalam satu platform Next-Generation Firewall.
FortiGate tidak hanya bekerja sebagai pengontrol trafik. Platform ini dapat digunakan untuk application control, intrusion prevention, VPN, SSL inspection, Secure SD-WAN, segmentasi jaringan, serta integrasi dengan ekosistem Fortinet Security Fabric. Fortinet juga mengembangkan FortiOS sebagai fondasi yang menyatukan berbagai fungsi security dan networking.
Bagi perusahaan, pendekatan tersebut dapat membantu mengurangi kompleksitas infrastruktur sekaligus meningkatkan visibilitas terhadap aktivitas jaringan.
Apa yang Membuat FortiGate Relevan untuk Cyber Security Perusahaan?
Infrastruktur enterprise biasanya terdiri dari banyak komponen. Ada user, server, cloud, aplikasi internal, perangkat jaringan, cabang, koneksi internet, hingga perangkat endpoint.
Jika setiap kebutuhan keamanan menggunakan sistem yang berdiri sendiri, pengelolaan dapat menjadi lebih kompleks.
FortiGate menawarkan pendekatan yang menggabungkan keamanan dan networking. Perusahaan dapat menggunakan satu platform untuk beberapa kebutuhan seperti firewall, VPN, application control, IPS, serta Secure SD-WAN.
Namun, kemampuan yang digunakan tetap harus disesuaikan dengan model perangkat, versi FortiOS, konfigurasi, dan subscription yang tersedia.
1. Perlindungan Berlapis dalam Satu Platform
Salah satu keunggulan Fortinet FortiGate adalah kemampuan menyediakan beberapa lapisan keamanan dalam satu platform.
Firewall dapat menjadi lapisan pertama untuk mengontrol akses jaringan. Setelah itu, security profile dapat digunakan untuk kebutuhan perlindungan tambahan sesuai desain perusahaan.
Beberapa kemampuan yang umum digunakan meliputi:
| Kemampuan | Fungsi |
|---|---|
| Firewall | Mengontrol koneksi jaringan |
| IPS | Membantu mendeteksi aktivitas jaringan berbahaya |
| Application Control | Mengenali dan mengatur aplikasi |
| Web Filtering | Mengontrol akses web berdasarkan kebijakan |
| Antivirus | Membantu mendeteksi malware pada trafik yang diperiksa |
| SSL Inspection | Memeriksa trafik terenkripsi sesuai konfigurasi |
| VPN | Mengamankan koneksi antar jaringan atau remote access |
| Secure SD-WAN | Mengelola konektivitas WAN dengan kebijakan keamanan |
Fortinet menempatkan berbagai kemampuan tersebut sebagai bagian dari FortiGate NGFW dan FortiOS.
Pendekatan ini membantu perusahaan membangun security policy yang lebih terstruktur.
2. Application Control yang Lebih Detail
Aplikasi menjadi bagian penting dalam operasional perusahaan. User dapat menggunakan ERP, CRM, cloud storage, collaboration platform, SaaS, hingga aplikasi komunikasi.
Karena itu, keamanan jaringan tidak cukup hanya melihat alamat IP dan port.
FortiGate menyediakan kemampuan application visibility dan control. Administrator dapat menggunakan informasi aplikasi untuk membuat kebijakan yang lebih spesifik. Fortinet menjelaskan bahwa FortiGate memberikan visibilitas terhadap aplikasi, user, dan perangkat dalam lingkungan jaringan.
Contohnya:
- Aplikasi ERP hanya dapat diakses oleh divisi tertentu.
- Aplikasi file sharing dibatasi pada jaringan tertentu.
- Aplikasi yang tidak diperlukan dapat diblokir.
- Aplikasi bisnis mendapatkan prioritas koneksi.
- Aktivitas aplikasi tertentu dapat dipantau.
Dengan cara tersebut, administrator dapat menerapkan kebijakan berdasarkan kebutuhan bisnis.
3. Intrusion Prevention untuk Mengurangi Risiko Serangan
Ancaman terhadap jaringan perusahaan tidak selalu berasal dari koneksi yang jelas-jelas tidak dikenal.
Traffic yang terlihat normal dapat mengandung pola aktivitas berbahaya. Karena itu, perusahaan membutuhkan mekanisme inspeksi tambahan.
FortiGate mendukung Intrusion Prevention System atau IPS sebagai bagian dari kemampuan keamanan NGFW. IPS dapat membantu mendeteksi dan mencegah aktivitas jaringan yang sesuai dengan pola ancaman yang dikenali.
Layanan threat intelligence FortiGuard juga menjadi bagian dari ekosistem keamanan Fortinet. Fortinet menjelaskan bahwa Security Fabric menggunakan threat intelligence dan berbagai sumber telemetri untuk mendukung deteksi serta respons terhadap ancaman.
Implementasi IPS tetap perlu disesuaikan dengan jenis trafik dan kebutuhan perusahaan agar policy tidak mengganggu aplikasi yang sah.
4. SSL Inspection untuk Trafik Terenkripsi
Sebagian besar komunikasi internet modern menggunakan enkripsi. HTTPS, misalnya, membuat isi komunikasi tidak dapat terlihat hanya melalui pemeriksaan dasar.
Kondisi tersebut menciptakan tantangan bagi keamanan jaringan.
FortiGate mendukung SSL/TLS inspection sehingga perusahaan dapat melakukan pemeriksaan terhadap trafik terenkripsi sesuai policy dan konfigurasi yang diterapkan.
Fitur ini membutuhkan perencanaan karena proses inspeksi dapat memengaruhi kompatibilitas aplikasi, performa perangkat, serta kebijakan privasi.
Untuk enterprise, implementasi SSL inspection sebaiknya dilakukan setelah melakukan assessment terhadap aplikasi dan perangkat yang digunakan.
5. Segmentasi Jaringan untuk Membatasi Pergerakan Ancaman
Ketika semua perangkat berada dalam jaringan yang terlalu terbuka, insiden pada satu perangkat dapat memberikan peluang bagi ancaman untuk bergerak ke sistem lain.
Segmentasi membantu membatasi komunikasi antar area jaringan.
Contohnya:
| Segmen | Contoh Resource | Kebijakan |
|---|---|---|
| User | PC dan laptop | Internet + aplikasi bisnis |
| Server | Database dan aplikasi | Akses terbatas |
| Guest | Perangkat tamu | Internet saja |
| IoT | Sensor dan perangkat IoT | Resource tertentu |
| CCTV | Kamera | Server monitoring |
| Management | Network device | Administrator |
FortiGate dapat menjadi enforcement point untuk mengatur komunikasi antar-segment.
Pendekatan ini membantu perusahaan menerapkan prinsip least privilege pada level jaringan.
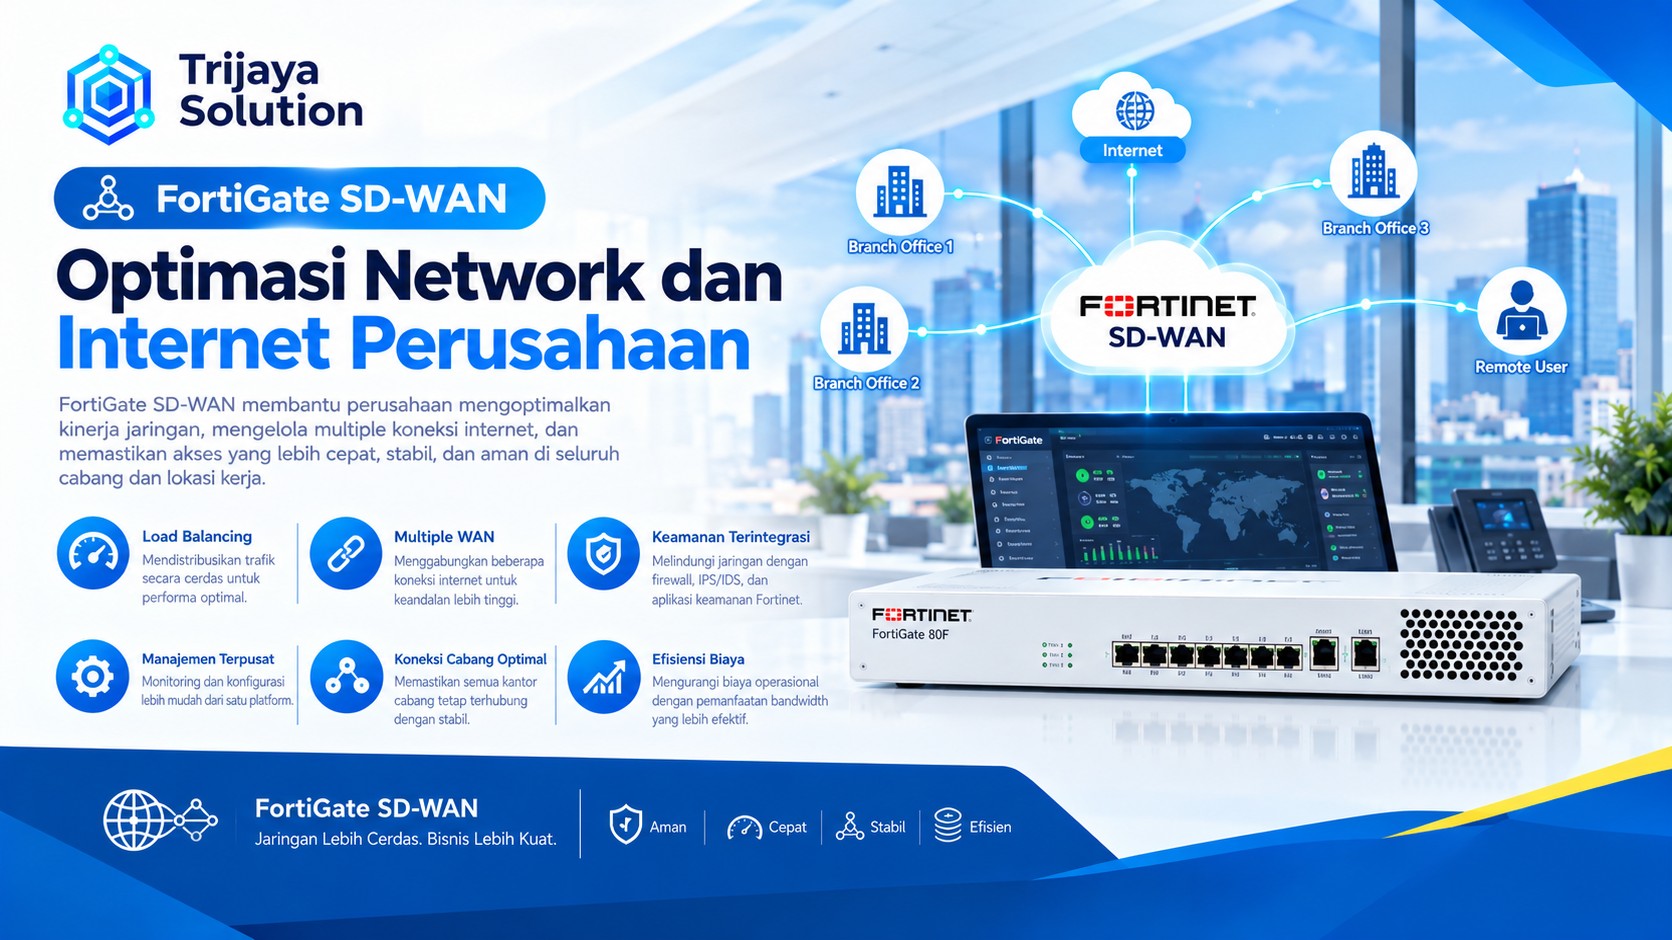
6. Secure SD-WAN untuk Infrastruktur Multi-Branch
Perusahaan dengan banyak cabang biasanya memiliki kebutuhan konektivitas yang lebih kompleks.
Setiap cabang dapat memiliki beberapa ISP, koneksi VPN, aplikasi cloud, dan layanan internal.
FortiGate menggabungkan kemampuan Secure SD-WAN dengan fungsi keamanan. Fortinet menempatkan Secure SD-WAN sebagai bagian dari pendekatan secure networking pada FortiGate.
Dengan desain yang tepat, perusahaan dapat mengatur jalur trafik berdasarkan aplikasi, kondisi link, dan kebijakan jaringan.
Contohnya:
Cabang → ISP 1 → Aplikasi Bisnis
Cabang → ISP 2 → Backup
Jika link utama mengalami masalah, trafik tertentu dapat diarahkan melalui jalur alternatif berdasarkan policy yang telah ditentukan.
7. Mendukung Remote Access dan Zero Trust
Pola kerja perusahaan semakin tersebar. User dapat bekerja dari kantor, rumah, cabang, atau lokasi lainnya.
Kondisi ini membuat perimeter jaringan tradisional menjadi semakin kompleks.
Fortinet mengembangkan kemampuan ZTNA dalam ekosistemnya untuk mengontrol akses berdasarkan identitas dan konteks, bukan hanya lokasi jaringan. FortiManager juga mendukung pengelolaan policy ZTNA dalam lingkungan Fortinet.
Pendekatan ini dapat membantu perusahaan mengurangi ketergantungan pada model akses yang terlalu luas.
Akses dapat diarahkan hanya kepada user yang memenuhi persyaratan tertentu dan hanya menuju aplikasi yang memang dibutuhkan.
8. Integrasi dengan Fortinet Security Fabric
Keunggulan lain muncul ketika FortiGate digunakan bersama komponen Fortinet lainnya.
Fortinet Security Fabric dirancang untuk mengintegrasikan berbagai solusi keamanan dan networking dalam satu ekosistem. Fortinet menjelaskan bahwa Security Fabric menyediakan pendekatan terpadu untuk perlindungan, deteksi, respons, serta visibilitas.
Dalam implementasi enterprise, ekosistem tersebut dapat mencakup:
- FortiGate.
- FortiManager.
- FortiAnalyzer.
- FortiClient.
- FortiSwitch.
- FortiAP.
- FortiSASE.
- Solusi keamanan Fortinet lainnya.
Tidak semua komponen harus digunakan sekaligus. Arsitektur dapat dikembangkan sesuai kebutuhan.
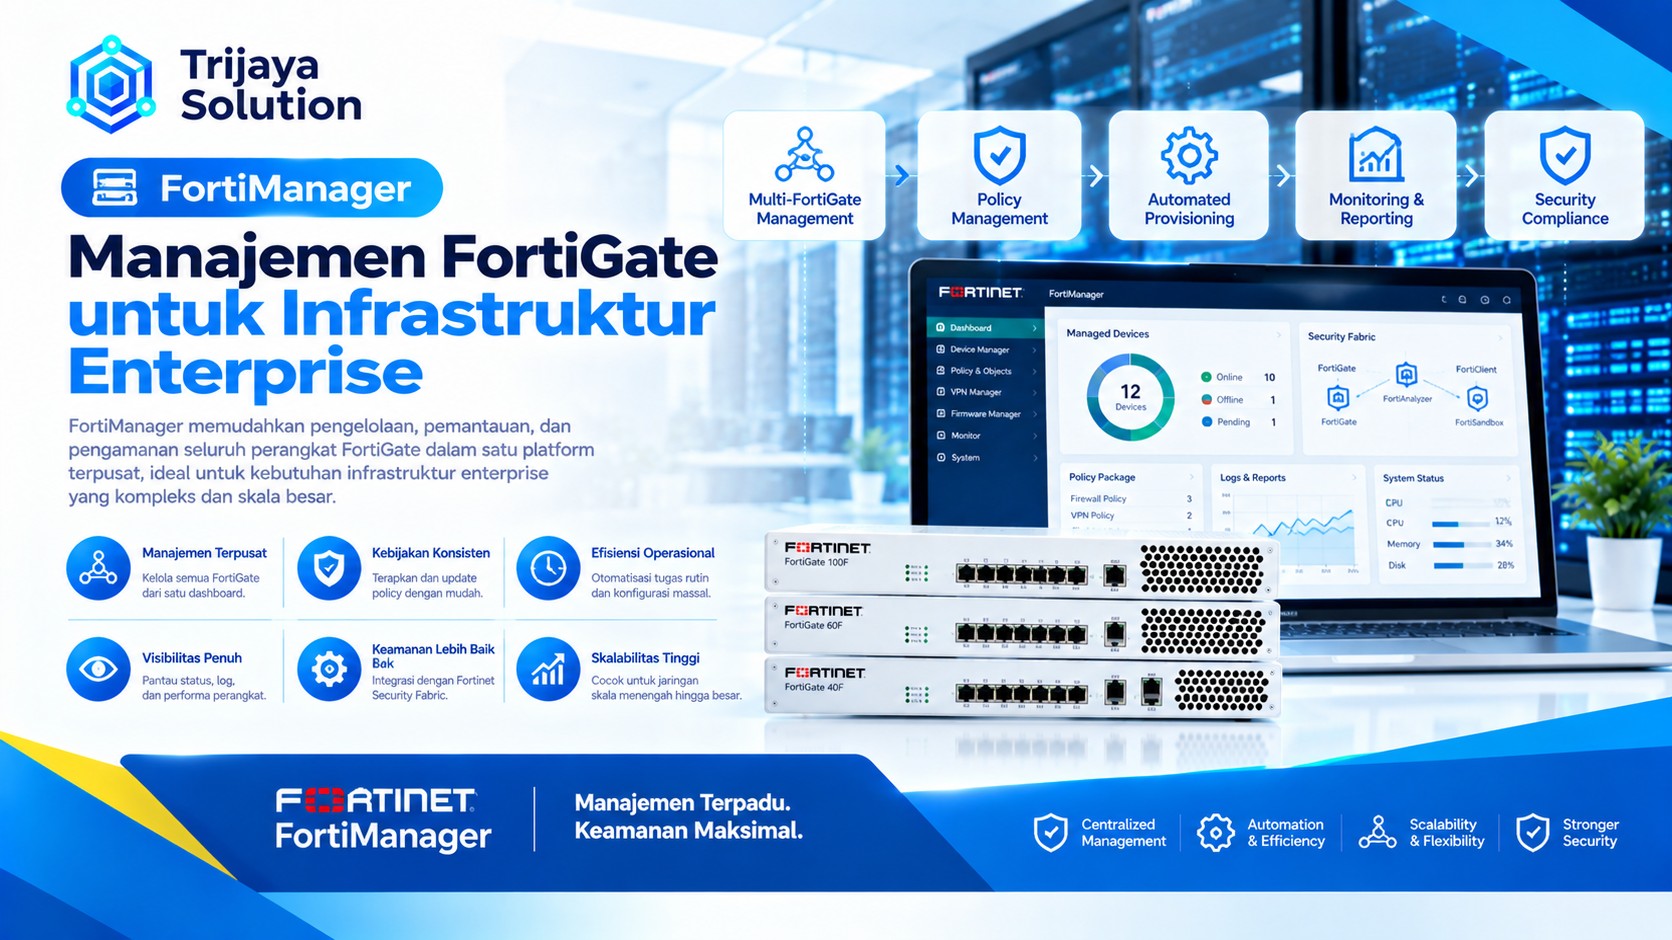
9. Centralized Management untuk Banyak Perangkat
Perusahaan dengan banyak firewall akan menghadapi tantangan dalam menjaga konsistensi konfigurasi.
Administrator harus memastikan policy, object, dan perubahan konfigurasi diterapkan secara benar di berbagai perangkat.
FortiManager menyediakan centralized management untuk FortiGate dan berbagai komponen Fortinet. Fortinet menyebut FortiManager dapat digunakan untuk mengelola konfigurasi, security policy, provisioning, SD-WAN, dan berbagai workflow secara terpusat.
Manfaatnya semakin terasa pada perusahaan yang memiliki:
- Banyak cabang.
- Banyak FortiGate.
- Infrastruktur hybrid.
- Tim IT terpusat.
- Kebutuhan policy yang konsisten.
Centralized management juga dapat mengurangi pekerjaan administratif yang berulang.
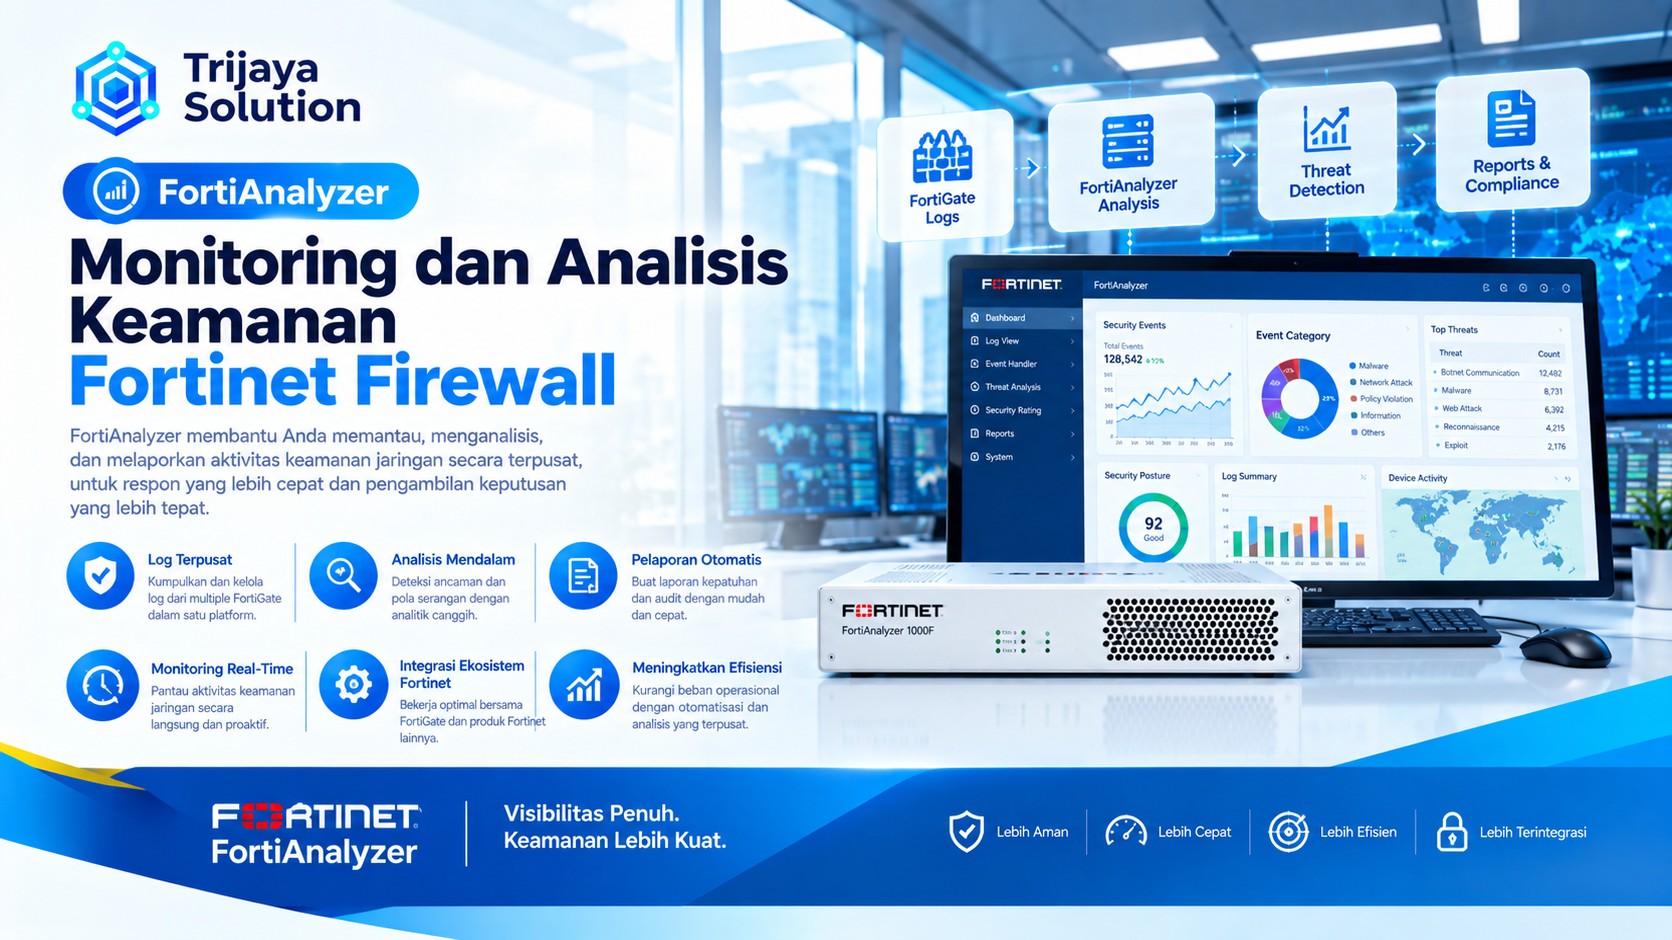
10. Monitoring dan Security Analytics
Keamanan yang baik membutuhkan visibilitas.
Administrator perlu mengetahui:
- Siapa yang menggunakan jaringan.
- Aplikasi apa yang berjalan.
- Dari mana trafik berasal.
- Resource apa yang diakses.
- Apakah ada aktivitas mencurigakan.
- Bagaimana kondisi perangkat.
- Apakah terdapat anomali trafik.
FortiAnalyzer dapat mengonsolidasikan telemetry dari berbagai lingkungan dan menyediakan dashboard, analytics, threat intelligence, serta kemampuan otomatisasi untuk security operations.
Dengan monitoring yang lebih terstruktur, tim IT dapat melakukan investigasi berdasarkan data yang tersedia.
11. Membantu Mengurangi Kompleksitas Infrastruktur
Perusahaan sering menggunakan berbagai perangkat keamanan dari vendor berbeda.
Setiap solusi memiliki:
- Console sendiri.
- Format log sendiri.
- Policy sendiri.
- Sistem update sendiri.
- Mekanisme monitoring sendiri.
Kondisi tersebut dapat meningkatkan kompleksitas operasional.
Pendekatan Security Fabric dari Fortinet bertujuan mengintegrasikan berbagai komponen agar keamanan dan networking dapat dikelola secara lebih terpadu. Fortinet menyatakan bahwa Security Fabric dirancang untuk memberikan consolidated visibility serta automated protection, detection, dan response.
Bagi perusahaan, konsolidasi dapat menjadi salah satu pertimbangan dalam merancang arsitektur cybersecurity.
12. Dapat Dikembangkan Mengikuti Pertumbuhan Perusahaan
Kebutuhan cybersecurity perusahaan dapat berubah.
Perusahaan mungkin awalnya hanya membutuhkan satu firewall. Setelah membuka cabang, kebutuhan dapat berkembang menjadi:
- VPN antar kantor.
- Multi-WAN.
- SD-WAN.
- Centralized management.
- Network segmentation.
- Security analytics.
- Remote access.
- Integrasi endpoint.
- Cloud security.
FortiGate dapat menjadi salah satu fondasi yang kemudian diperluas dengan komponen Fortinet lainnya.
Dengan pendekatan bertahap, perusahaan tidak harus membangun seluruh ekosistem security dalam satu tahap.
Fortinet FortiGate untuk Enterprise
Pemilihan FortiGate untuk perusahaan tetap membutuhkan sizing yang tepat.
Beberapa parameter yang perlu diperiksa meliputi:
| Parameter | Hal yang Perlu Diperhatikan |
|---|---|
| Bandwidth | Total trafik internet dan WAN |
| User | Jumlah pengguna aktif |
| Sessions | Jumlah koneksi bersamaan |
| VPN | Jumlah tunnel dan remote user |
| IPS | Kebutuhan threat inspection |
| SSL Inspection | Trafik terenkripsi |
| Interface | Kebutuhan koneksi jaringan |
| HA | Kebutuhan availability |
| SD-WAN | Jumlah link dan cabang |
| Growth | Perkiraan pertumbuhan trafik |
Jangan hanya memilih perangkat berdasarkan angka throughput tertinggi. Penggunaan security profile, SSL inspection, VPN, dan fitur lainnya dapat memengaruhi kebutuhan kapasitas.
Untuk melihat pilihan perangkat dan karakteristik masing-masing model, Anda dapat melihat kategori FortiGate Produk & Spesifikasi Trijaya Solution.
FortiGate License dan Security Services
Perangkat firewall merupakan bagian dari solusi. Perusahaan juga perlu memperhatikan subscription dan layanan keamanan yang dibutuhkan.
Layanan FortiGuard dapat menyediakan berbagai security services yang digunakan bersama produk Fortinet. Ketersediaan dan cakupan fitur bergantung pada paket subscription serta perangkat yang digunakan.
Karena itu, proses pengadaan sebaiknya mempertimbangkan:
- Model FortiGate.
- Security service yang dibutuhkan.
- Durasi subscription.
- Kebutuhan support.
- Jumlah perangkat.
- Kebutuhan renewal.
- Kebutuhan centralized management.
Informasi mengenai pengadaan dan license dapat ditemukan melalui kategori FortiGate License & Pengadaan Trijaya Solution.
Implementasi FortiGate untuk Cyber Security
Keunggulan teknologi tidak akan memberikan hasil optimal tanpa implementasi yang tepat.
Implementasi sebaiknya dimulai dengan assessment.
Tahap 1: Network Assessment
Periksa topologi, bandwidth, VLAN, server, user, aplikasi, koneksi internet, dan perangkat yang sudah digunakan.
Tahap 2: Security Assessment
Identifikasi resource penting, potensi risiko, kebutuhan akses, serta area yang membutuhkan segmentasi.
Tahap 3: Menentukan Arsitektur
Tentukan posisi FortiGate, koneksi WAN, VLAN, VPN, DMZ, routing, serta kebutuhan high availability.
Tahap 4: Menentukan Model dan License
Sesuaikan perangkat dan subscription dengan kebutuhan aktual.
Tahap 5: Konfigurasi Security Policy
Buat firewall policy, application control, IPS, web filtering, VPN, dan security profile sesuai kebutuhan.
Tahap 6: Testing
Lakukan pengujian konektivitas dan security policy sebelum sistem digunakan secara penuh.
Tahap 7: Monitoring
Pantau log, trafik, penggunaan resource, dan event keamanan setelah implementasi.
Untuk kebutuhan implementasi, konfigurasi, dan layanan terkait FortiGate, Anda dapat melihat Jasa FortiGate & Firewall Trijaya Solution.
Fortinet Network Security untuk Perlindungan yang Lebih Terintegrasi
FortiGate sebaiknya tidak dipandang hanya sebagai firewall internet.
Dalam arsitektur enterprise, perangkat dapat menjadi bagian dari network security yang mencakup perimeter, branch, data center, remote access, dan konektivitas WAN.
Pembahasan lebih lanjut mengenai pendekatan tersebut dapat ditemukan pada kategori Fortinet Network Security Trijaya Solution.
Sementara itu, perusahaan yang sedang mengembangkan konektivitas antar jaringan dapat melihat FortiGate Network & Connectivity Trijaya Solution untuk referensi tambahan.
Pentingnya Panduan dan Maintenance
Setelah implementasi, administrator tetap perlu melakukan evaluasi.
Policy dapat berubah ketika perusahaan:
- Menambah aplikasi.
- Menambah cabang.
- Mengubah ISP.
- Menambah server.
- Menggunakan cloud.
- Menambah user.
- Mengubah struktur organisasi.
Konfigurasi yang tidak pernah dievaluasi dapat membuat policy menjadi terlalu terbuka atau tidak lagi sesuai kebutuhan.
Karena itu, administrator perlu memahami konfigurasi FortiGate dan melakukan review secara berkala. Referensi teknis dapat ditemukan melalui Panduan FortiGate Trijaya Solution.
Kesimpulan
Keunggulan Fortinet FortiGate untuk cyber security perusahaan terletak pada kombinasi antara keamanan jaringan, visibility, application control, threat prevention, VPN, segmentasi, Secure SD-WAN, dan integrasi dengan ekosistem Fortinet.
FortiGate dapat menjadi fondasi keamanan untuk perusahaan dengan infrastruktur yang semakin kompleks. Perusahaan dapat memulai dari kebutuhan firewall dasar lalu mengembangkan arsitektur menuju centralized management, security analytics, multi-branch, ZTNA, dan berbagai kebutuhan keamanan lainnya.
Namun, teknologi firewall bukan satu-satunya faktor keamanan. Efektivitas cybersecurity tetap bergantung pada desain jaringan, konfigurasi policy, update keamanan, monitoring, pengelolaan akses, endpoint protection, serta kesiapan tim IT.
Karena itu, implementasi FortiGate sebaiknya diawali dengan assessment dan perencanaan yang sesuai dengan kebutuhan perusahaan.
Konsultasi Fortinet FortiGate untuk Perusahaan
Trijaya Solution dapat membantu perusahaan yang membutuhkan konsultasi FortiGate, network security, firewall, license, pengadaan, instalasi, konfigurasi, VPN, SD-WAN, maupun pengembangan keamanan jaringan enterprise.
Konsultasi melalui WhatsApp: 085711148741
Email: [email protected]