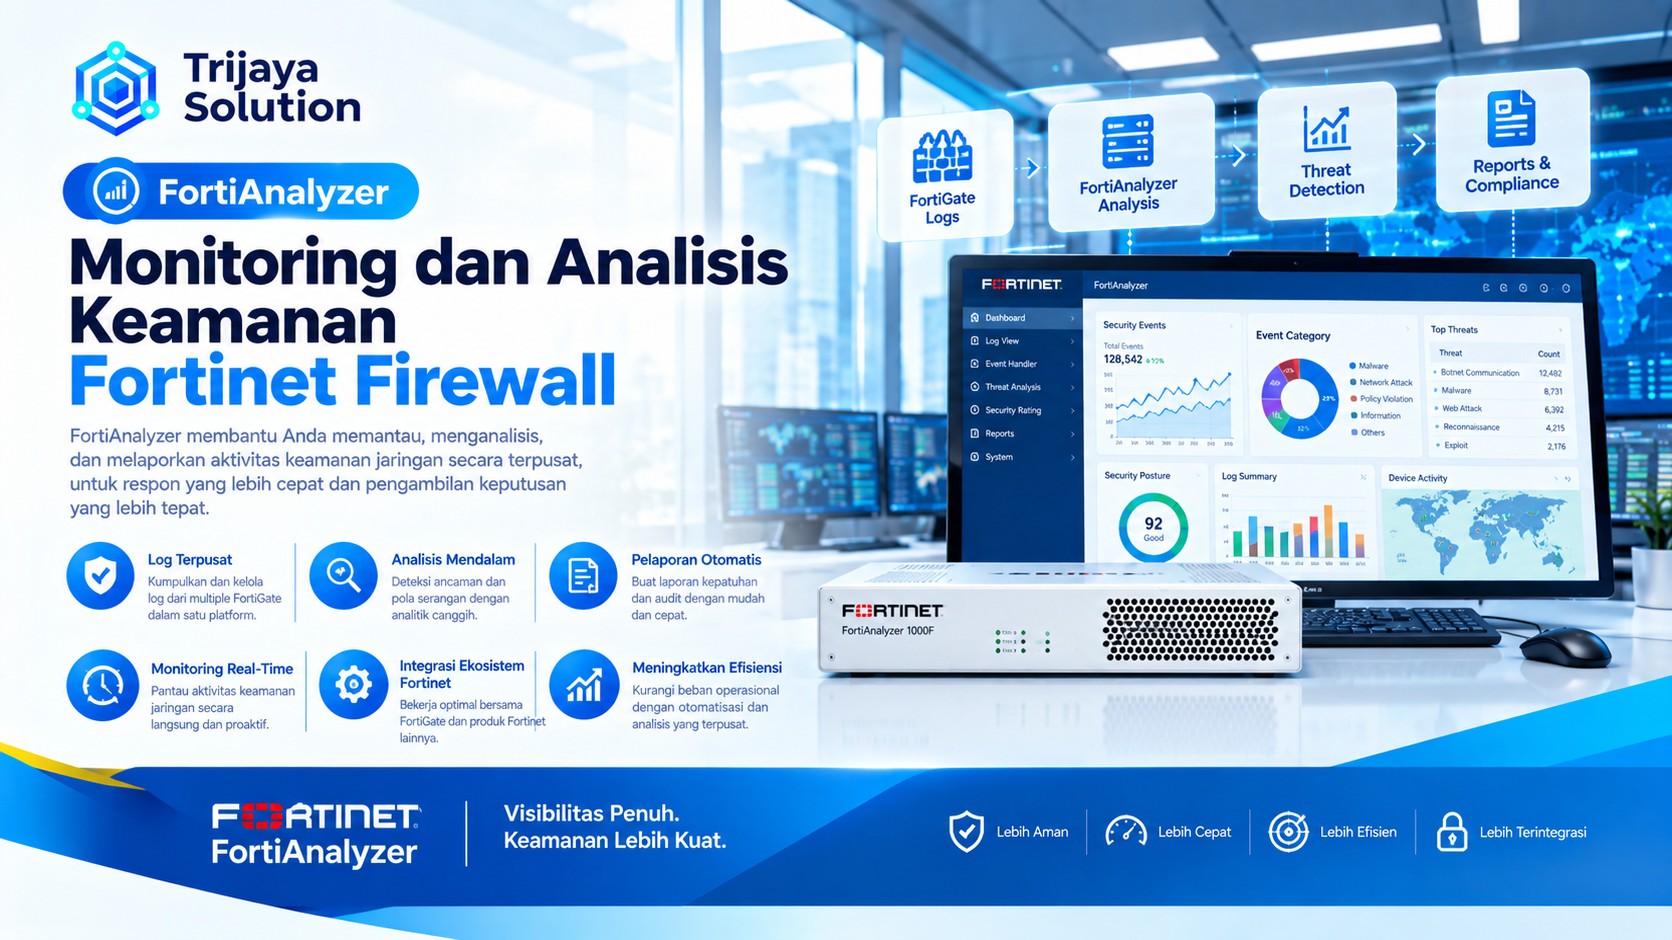
Apa Itu FortiAnalyzer Monitoring?
FortiAnalyzer Monitoring merupakan proses pemantauan dan analisis aktivitas keamanan jaringan menggunakan FortiAnalyzer sebagai pusat pengelolaan log dan telemetry dari perangkat Fortinet. Solusi ini membantu perusahaan melihat aktivitas FortiGate, menganalisis kejadian keamanan, mencari anomali, serta membuat laporan dari satu platform.
FortiGate berfungsi sebagai firewall yang mengontrol dan mengamankan trafik jaringan. Sementara itu, FortiAnalyzer membantu mengolah data dan log yang dihasilkan perangkat tersebut agar lebih mudah dianalisis.
FortiAnalyzer dapat mengumpulkan, menormalisasi, dan menghubungkan data keamanan dari berbagai bagian Fortinet Security Fabric. Platform ini juga menyediakan dashboard, analytics, reporting, serta kemampuan automation untuk mendukung operasi keamanan.
Bagi perusahaan yang memiliki banyak perangkat, cabang, user, atau trafik tinggi, monitoring terpusat membantu tim IT memahami kondisi keamanan tanpa harus memeriksa setiap perangkat secara manual.
Mengapa FortiAnalyzer Monitoring Penting untuk Fortinet Firewall?
Firewall menghasilkan banyak informasi setiap hari. Data tersebut dapat mencakup trafik yang diizinkan, trafik yang diblokir, ancaman, aktivitas VPN, perubahan konfigurasi, autentikasi user, aplikasi, website, dan berbagai event keamanan lainnya.
Jika hanya mengandalkan log lokal pada firewall, proses pencarian informasi tertentu dapat menjadi lebih sulit ketika volume data semakin besar.
FortiAnalyzer menyediakan pusat pengelolaan log sehingga informasi dari perangkat yang terhubung dapat dianalisis secara lebih terstruktur.
| Kebutuhan | Peran FortiAnalyzer |
|---|---|
| Monitoring trafik | Melihat aktivitas jaringan dan penggunaan bandwidth |
| Analisis keamanan | Menganalisis event dan indikasi ancaman |
| Log management | Mengumpulkan dan menyimpan log secara terpusat |
| Investigasi | Mencari event berdasarkan parameter tertentu |
| Reporting | Membuat laporan keamanan dan operasional |
| Compliance | Mendukung kebutuhan dokumentasi dan audit |
| Incident response | Membantu menemukan dan menindaklanjuti event |
| Automation | Mengotomatisasi workflow tertentu |
Fortinet menjelaskan bahwa FortiAnalyzer dapat menggabungkan data keamanan dalam unified data lake dan menyediakan correlation serta analytics untuk membantu mendeteksi ancaman dan mempercepat investigasi.
FortiAnalyzer Monitoring Log FortiGate
Salah satu fungsi utama FortiAnalyzer adalah mengumpulkan log dari FortiGate.
Ketika FortiGate dikonfigurasi untuk mengirimkan log ke FortiAnalyzer, administrator dapat melakukan monitoring secara terpusat. Integrasi tersebut dilakukan melalui Security Fabric pada FortiGate dan perangkat kemudian diotorisasi pada FortiAnalyzer.
Beberapa jenis informasi yang dapat dianalisis antara lain:
- Traffic log
- Security event
- Web filter
- Application activity
- VPN activity
- Authentication event
- System event
- Firewall policy activity
- Intrusion prevention event
- Malware-related event
- Configuration event
Data tersebut membantu administrator memahami apa yang terjadi di dalam jaringan.
Contohnya, ketika terdapat banyak koneksi menuju server tertentu, administrator dapat menelusuri sumber IP, tujuan, waktu kejadian, aplikasi, policy yang digunakan, hingga action yang dilakukan firewall.
FortiAnalyzer Monitoring untuk Analisis Ancaman
Monitoring tidak hanya bertujuan mengetahui jumlah trafik. Data yang terkumpul juga dapat digunakan untuk menemukan pola aktivitas yang tidak biasa.
FortiAnalyzer menyediakan analytics dan correlation untuk menghubungkan berbagai event keamanan. Dengan pendekatan tersebut, beberapa aktivitas yang terlihat terpisah dapat dianalisis sebagai bagian dari satu rangkaian kejadian.
Contohnya:
- User melakukan login dari lokasi yang tidak biasa.
- Terdapat beberapa percobaan autentikasi.
- User mengakses aplikasi tertentu.
- Firewall mendeteksi aktivitas mencurigakan.
- Event tersebut kemudian dianalisis berdasarkan waktu, user, perangkat, dan sumber koneksi.
Korelasi semacam ini membantu tim keamanan melakukan investigasi dengan konteks yang lebih lengkap.
FortiAnalyzer Monitoring dan FortiView
FortiView membantu menyajikan informasi keamanan dalam bentuk visual sehingga administrator dapat memahami kondisi jaringan dengan lebih cepat.
Dibandingkan membaca log mentah satu per satu, tampilan visual dapat membantu menemukan pola trafik, aplikasi, website, user, maupun event keamanan.
Fortinet juga menyediakan kemampuan untuk melakukan pencarian dan filtering pada log sehingga administrator dapat melakukan drill-down dari informasi umum menuju event yang lebih spesifik.
Contoh informasi yang dapat dipantau:
| Monitoring | Informasi yang Dicari |
|---|---|
| Traffic | Source, destination, volume, protocol |
| Application | Aplikasi yang paling banyak digunakan |
| Website | Website yang diakses user |
| Security | Event dan indikasi ancaman |
| VPN | Aktivitas koneksi remote access |
| User | Aktivitas berdasarkan identitas user |
| Device | Aktivitas perangkat yang terhubung |
Visualisasi ini membantu tim IT menentukan bagian jaringan yang perlu diperiksa lebih lanjut.
FortiAnalyzer Monitoring untuk Security Event
Security event menjadi salah satu bagian penting dalam monitoring Fortinet Firewall.
Administrator dapat menggunakan log untuk melihat aktivitas seperti:
- Percobaan akses yang diblokir.
- Aktivitas malware.
- Intrusion attempt.
- Pelanggaran policy.
- Login gagal berulang.
- Aktivitas user yang tidak biasa.
- Perubahan konfigurasi.
- Akses menuju website berisiko.
Fortinet juga mendokumentasikan penggunaan FortiAnalyzer untuk melakukan pemeriksaan terhadap aktivitas login yang tidak biasa dengan memanfaatkan user event logs dan filter tertentu.
Dengan data tersebut, tim IT dapat melakukan investigasi berdasarkan waktu, user, sumber, tujuan, dan detail event.
FortiAnalyzer Monitoring untuk Reporting
Selain monitoring real-time, perusahaan biasanya membutuhkan laporan keamanan secara berkala.
FortiAnalyzer dapat membantu menghasilkan report berdasarkan data yang telah dikumpulkan. Report dapat digunakan untuk kebutuhan operasional, evaluasi keamanan, troubleshooting, maupun dokumentasi.
Beberapa contoh laporan:
- Top application.
- Top website.
- Traffic usage.
- Blocked traffic.
- Security events.
- VPN activity.
- Firewall policy usage.
- Threat activity.
- User activity.
- Network performance.
Reporting juga membantu manajemen mendapatkan gambaran kondisi keamanan tanpa harus membaca ribuan log secara manual.
Namun, administrator perlu memahami sumber dataset dan field log yang digunakan dalam report. Fortinet mencatat bahwa report tertentu dapat menggunakan security event logs, traffic logs, atau kombinasi keduanya sehingga filter yang digunakan harus sesuai dengan dataset.
FortiAnalyzer Monitoring untuk Investigasi Insiden
Ketika terjadi insiden keamanan, waktu menjadi faktor penting.
Administrator perlu mengetahui:
- Kapan insiden terjadi?
- Perangkat mana yang terdampak?
- Dari mana koneksi berasal?
- User siapa yang terlibat?
- Server atau aplikasi apa yang menjadi tujuan?
- Policy apa yang digunakan?
- Apakah aktivitas tersebut diblokir?
- Apakah terdapat aktivitas lanjutan?
FortiAnalyzer membantu proses tersebut melalui centralized log management dan pencarian berdasarkan parameter tertentu.
Administrator dapat melakukan filtering berdasarkan periode waktu, alamat IP, user, perangkat, event, maupun parameter lain yang tersedia.
Hasil investigasi dapat digunakan untuk menentukan tindakan lanjutan seperti perubahan firewall policy, pemblokiran sumber tertentu, pemeriksaan endpoint, atau eskalasi ke tim keamanan.
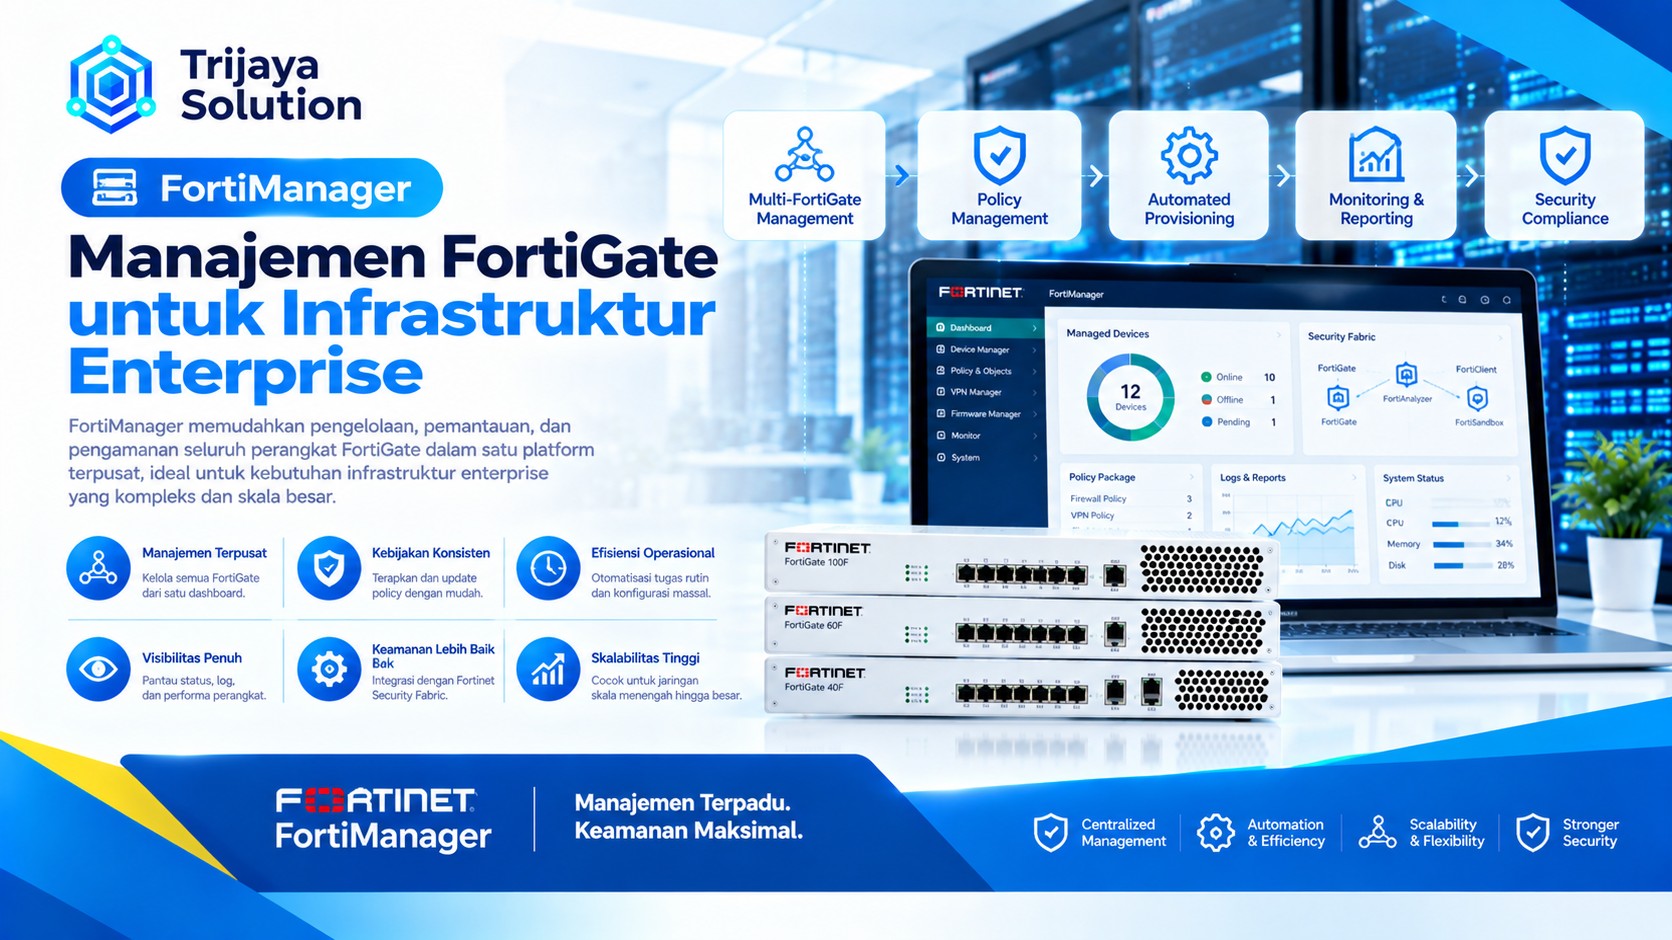
FortiAnalyzer Monitoring untuk Banyak FortiGate
Perusahaan dengan beberapa kantor biasanya memiliki lebih dari satu FortiGate.
Jika setiap firewall dianalisis secara terpisah, administrator harus berpindah antarperangkat untuk mendapatkan gambaran keamanan secara keseluruhan.
FortiAnalyzer memberikan pendekatan terpusat. Log dari beberapa perangkat dapat dikumpulkan dan dianalisis dalam satu platform.
Arsitektur sederhananya dapat digambarkan seperti berikut:
Internet / WAN
↓
FortiGate Cabang / Kantor Pusat
↓
FortiAnalyzer
↓
Dashboard + Log Analysis + Reporting + Security Investigation
Model ini sangat berguna untuk perusahaan dengan kantor pusat, cabang, data center, remote office, atau lingkungan jaringan yang berkembang.
Dalam lingkungan FortiGate HA, FortiAnalyzer juga dapat menerima log dari kedua perangkat HA ketika keduanya terhubung ke FortiAnalyzer.
FortiAnalyzer Monitoring dan Retensi Log
Jumlah log dapat meningkat seiring dengan pertumbuhan trafik dan jumlah perangkat.
Karena itu, perusahaan perlu memperhatikan:
- Jumlah perangkat.
- Volume log per hari.
- Log rate.
- Periode retensi.
- Kapasitas storage.
- Jenis log yang disimpan.
- Kebutuhan compliance.
- Kebutuhan investigasi historis.
FortiAnalyzer menyediakan pilihan deployment dan kapasitas yang berbeda untuk menyesuaikan kebutuhan organisasi. Fortinet saat ini menyediakan appliance, VM, dan opsi cloud dengan kemampuan yang berbeda berdasarkan skala implementasi.
Perencanaan kapasitas sebaiknya dilakukan sebelum implementasi.
Jangan hanya menghitung jumlah FortiGate. Volume trafik dan konfigurasi logging juga dapat memengaruhi jumlah data yang harus diproses dan disimpan.
FortiAnalyzer Monitoring dan Automation
Monitoring dapat dikembangkan menjadi workflow otomatis.
FortiAnalyzer mendukung event handler dan automation untuk kondisi tertentu. Administrator dapat membuat aturan berdasarkan event atau parameter log tertentu untuk membantu mempercepat respons.
Fortinet memberikan contoh penggunaan event handler untuk mendeteksi kondisi konfigurasi tertentu pada FortiGate dan menjalankan tindakan berdasarkan event tersebut.
Automation dapat membantu mengurangi pekerjaan manual, terutama ketika organisasi menghadapi jumlah alert yang besar.
Namun, automation tetap perlu dirancang dengan hati-hati. Rule yang terlalu agresif dapat menghasilkan tindakan yang tidak sesuai dengan kondisi sebenarnya.
Perbedaan FortiGate dan FortiAnalyzer
FortiGate dan FortiAnalyzer memiliki fungsi yang berbeda, tetapi keduanya saling melengkapi.
| FortiGate | FortiAnalyzer |
|---|---|
| Mengamankan trafik jaringan | Mengumpulkan dan menganalisis log |
| Firewall | Centralized analytics |
| IPS | Reporting |
| Web filtering | Log investigation |
| Application control | Security analytics |
| VPN | Historical analysis |
| Security policy | Event correlation |
| Traffic inspection | Monitoring terpusat |
FortiGate berada di sisi enforcement dan network security. FortiAnalyzer berada pada sisi visibility, analytics, log management, reporting, dan security operations.
Keduanya dapat menjadi bagian dari Fortinet Security Fabric.
Kapan Perusahaan Membutuhkan FortiAnalyzer?
FortiAnalyzer semakin relevan ketika kebutuhan monitoring perusahaan mulai berkembang.
Beberapa kondisi yang dapat menjadi pertimbangan:
- Perusahaan memiliki beberapa FortiGate.
- Jumlah log semakin besar.
- Tim IT membutuhkan centralized monitoring.
- Perusahaan membutuhkan historical log.
- Tim security membutuhkan investigasi lebih detail.
- Perusahaan membutuhkan security report berkala.
- Terdapat kebutuhan audit atau compliance.
- Perusahaan memiliki banyak cabang.
- Tim membutuhkan dashboard keamanan.
- Organisasi ingin mengembangkan SOC.
Untuk satu firewall dengan kebutuhan sederhana, fitur logging bawaan FortiGate mungkin sudah cukup untuk kebutuhan tertentu. Namun, kebutuhan monitoring, reporting, analytics, dan centralized visibility yang lebih besar dapat menjadi alasan untuk mempertimbangkan FortiAnalyzer.
Hal yang Perlu Diperhatikan Saat Implementasi FortiAnalyzer
Implementasi sebaiknya tidak hanya berfokus pada instalasi perangkat.
Beberapa aspek yang perlu direncanakan adalah:
- Sizing
Tentukan kebutuhan berdasarkan jumlah perangkat dan volume log. - Network connectivity
Pastikan koneksi antara FortiGate dan FortiAnalyzer stabil. - Log configuration
Tentukan jenis log yang perlu dikirim dan disimpan. - Storage retention
Sesuaikan masa penyimpanan dengan kebutuhan operasional dan compliance. - Access control
Atur hak akses administrator berdasarkan tanggung jawab. - Dashboard
Tentukan informasi apa yang perlu dipantau setiap hari. - Reporting
Buat laporan yang relevan dengan kebutuhan IT dan manajemen. - Alerting
Tentukan event yang membutuhkan perhatian atau respons. - Backup dan availability
Pastikan konfigurasi dan data penting memiliki strategi perlindungan yang sesuai. - Review berkala
Evaluasi konfigurasi dan kapasitas seiring pertumbuhan jaringan.
FortiAnalyzer untuk Security Operations Perusahaan
FortiAnalyzer tidak hanya berfungsi sebagai tempat menyimpan log.
Platform ini dapat menjadi bagian dari security operations perusahaan dengan menggabungkan visibility, analytics, reporting, threat intelligence, dan automation.
Fortinet saat ini memosisikan FortiAnalyzer sebagai platform Security Operations yang mencakup kemampuan SIEM, SOAR, dan XDR, bersama unified data lake dan integrasi dengan Fortinet Security Fabric.
Pendekatan ini membantu perusahaan mengembangkan proses keamanan dari sekadar monitoring menjadi proses yang lebih terstruktur:
Collect → Monitor → Analyze → Investigate → Respond → Report
Alur tersebut membuat data firewall lebih berguna untuk pengambilan keputusan keamanan.
Checklist FortiAnalyzer Monitoring
Sebelum implementasi, perusahaan dapat menggunakan checklist berikut:
| Checklist | Status |
|---|---|
| Identifikasi seluruh FortiGate | ✓ |
| Hitung estimasi volume log | ✓ |
| Tentukan kebutuhan storage | ✓ |
| Tentukan periode retensi | ✓ |
| Konfigurasi koneksi FortiGate | ✓ |
| Aktifkan logging yang diperlukan | ✓ |
| Authorize perangkat pada FortiAnalyzer | ✓ |
| Buat dashboard monitoring | ✓ |
| Konfigurasi report | ✓ |
| Tentukan security event penting | ✓ |
| Buat alert atau automation | ✓ |
| Uji pencarian log | ✓ |
| Uji reporting | ✓ |
| Evaluasi kapasitas secara berkala | ✓ |
Kesimpulan
FortiAnalyzer Monitoring membantu perusahaan mendapatkan visibility yang lebih terpusat terhadap aktivitas Fortinet Firewall. FortiAnalyzer mengumpulkan log, menyediakan analytics, membantu investigasi security event, menghasilkan report, serta mendukung automation.
Kombinasi FortiGate dan FortiAnalyzer memberikan pembagian fungsi yang jelas. FortiGate fokus pada proteksi dan enforcement trafik, sedangkan FortiAnalyzer membantu perusahaan memahami apa yang terjadi di dalam infrastrukturnya.
Untuk lingkungan dengan banyak firewall, cabang, user, aplikasi, dan volume log yang besar, centralized monitoring dapat membantu tim IT bekerja lebih terstruktur.
Trijaya Solution dapat membantu perusahaan dalam perencanaan, pengadaan, implementasi, konfigurasi, monitoring, serta pengembangan solusi Fortinet sesuai kebutuhan infrastruktur.
Konsultasi FortiAnalyzer dan Fortinet Firewall:
WhatsApp: 085711148741
Email: [email protected]