Memilih firewall untuk perusahaan tidak cukup dengan melihat harga atau jumlah pengguna. Cara Memilih FortiGate Firewall perlu dimulai dari kebutuhan jaringan, bandwidth, jenis trafik, fitur keamanan, jumlah cabang, VPN, koneksi WAN, hingga rencana pertumbuhan infrastruktur.
FortiGate memiliki banyak model dengan kapasitas dan karakteristik berbeda. Fortinet saat ini menyediakan model mulai dari perangkat untuk branch dan small business hingga platform dengan kapasitas tinggi untuk enterprise dan data center. Misalnya, lini yang tersedia mencakup FortiGate 40F, 60F, 80F, 90G, 120G, 200G, hingga seri yang lebih tinggi.
Karena itu, perusahaan sebaiknya tidak memilih FortiGate hanya berdasarkan angka Firewall Throughput. Ketika fitur seperti IPS, Application Control, antivirus, atau inspeksi SSL digunakan, parameter performa yang relevan dapat berbeda.
Artikel ini membahas proses pemilihan FortiGate dari dasar sampai implementasi agar dapat menjadi referensi sebelum melakukan pengadaan.
Mengapa Pemilihan FortiGate Perlu Dilakukan dengan Benar?
Firewall berada di titik penting dalam arsitektur jaringan. Hampir seluruh trafik menuju internet, antar-segment, kantor cabang, VPN, atau resource tertentu dapat melewati perangkat tersebut.
Jika kapasitas terlalu kecil, performa jaringan dapat terganggu ketika trafik meningkat atau security inspection semakin berat.
Sebaliknya, perangkat yang terlalu besar dapat membuat investasi tidak efisien jika kapasitasnya jauh di atas kebutuhan.
Fortinet sendiri menekankan bahwa pemilihan perangkat perlu mempertimbangkan workload aktual, bukan hanya angka benchmark. Faktor seperti CPU, RAM, concurrent sessions, firewall throughput, IPS, NGFW, threat protection, SSL inspection, dan IPsec VPN perlu diperhatikan.
Dengan kata lain, sizing firewall harus mengikuti cara perusahaan menggunakan jaringan.
Cara Memilih FortiGate Firewall: Mulai dari Kebutuhan Jaringan
Sebelum membandingkan model FortiGate, buat terlebih dahulu profil kebutuhan perusahaan.
Setidaknya kumpulkan informasi berikut:
| Parameter | Data yang Perlu Dikumpulkan |
|---|---|
| User | Jumlah user aktif |
| Internet | Total bandwidth |
| WAN | Jumlah dan kapasitas link |
| VPN | Site-to-site dan remote access |
| Aplikasi | ERP, CRM, SaaS, cloud, database |
| Security | IPS, antivirus, web filtering, application control |
| SSL | Kebutuhan SSL inspection |
| Interface | RJ45, SFP, SFP+ atau port lainnya |
| Cabang | Jumlah dan pola konektivitas |
| Sessions | Perkiraan concurrent sessions |
| HA | Kebutuhan high availability |
| Growth | Perkiraan pertumbuhan trafik |
| Management | Kebutuhan centralized management |
Data tersebut menjadi dasar untuk menentukan model.
Jangan memulai proses dengan pertanyaan “FortiGate mana yang paling bagus?”.
Pertanyaan yang lebih tepat adalah:
“Kebutuhan trafik dan keamanan perusahaan seperti apa yang harus ditangani firewall?”
1. Hitung Total Bandwidth Internet
Bandwidth menjadi salah satu parameter pertama yang perlu diperiksa.
Misalnya perusahaan memiliki:
- ISP 1: 500 Mbps
- ISP 2: 500 Mbps
- Backup ISP: 200 Mbps
Total kapasitas koneksi mencapai 1,2 Gbps.
Namun, bukan berarti perusahaan otomatis membutuhkan firewall dengan angka tertentu yang persis sama. Trafik aktual, arah trafik, security inspection, dan pola penggunaan perlu diperhitungkan.
Jika perusahaan menggunakan beberapa ISP, perhatikan apakah semua koneksi akan melewati FortiGate secara bersamaan.
Jangan Hanya Melihat Firewall Throughput
Fortinet menyediakan beberapa metrik performa dalam datasheet. Di antaranya:
- Firewall Throughput.
- IPS Throughput.
- NGFW Throughput.
- Threat Protection Throughput.
- SSL Inspection Throughput.
- IPsec VPN Throughput.
Masing-masing menggambarkan skenario pengujian yang berbeda.
Fortinet juga mengingatkan bahwa angka performa merupakan hasil pengujian dalam kondisi tertentu dan performa aktual dapat berbeda berdasarkan konfigurasi serta workload.
Karena itu, angka Threat Protection Throughput bisa lebih relevan dibandingkan Firewall Throughput ketika perusahaan akan mengaktifkan banyak security profile.
2. Perhatikan Threat Protection Throughput
Ini merupakan salah satu parameter yang sering terlewat ketika perusahaan memilih firewall.
Firewall throughput dasar tidak selalu menggambarkan performa saat perangkat menjalankan beberapa mekanisme keamanan sekaligus.
Dalam kondisi nyata, FortiGate dapat menangani berbagai fungsi seperti:
- Firewall.
- IPS.
- Application Control.
- Antivirus.
- Security inspection.
- Traffic processing.
Karena itu, perusahaan yang ingin mengaktifkan banyak fitur keamanan sebaiknya melihat metrik yang lebih dekat dengan skenario tersebut.
Fortinet saat ini mencantumkan Threat Protection Throughput sebagai salah satu parameter utama pada lini produknya. Contohnya, FortiGate 40F tercantum hingga 600 Mbps dan 60F hingga 700 Mbps, sedangkan 80F hingga 900 Mbps pada halaman produk Fortinet saat ini.
Angka tersebut bukan berarti semua deployment akan mencapai performa yang sama. Konfigurasi dan kondisi trafik tetap memengaruhi hasil aktual.
3. Tentukan Apakah Membutuhkan SSL Inspection
Trafik perusahaan semakin banyak menggunakan HTTPS. Karena itu, kebutuhan SSL/TLS inspection perlu dipertimbangkan sejak awal.
SSL inspection memungkinkan firewall memeriksa trafik terenkripsi sesuai policy.
Namun, proses tersebut membutuhkan resource tambahan dan dapat memengaruhi kompatibilitas aplikasi tertentu.
Jika perusahaan berencana menggunakan SSL inspection secara luas, jangan menggunakan firewall throughput dasar sebagai satu-satunya parameter.
Periksa SSL Inspection Throughput pada datasheet model yang sedang dibandingkan.
Fortinet juga menjelaskan bahwa parameter performa seperti SSL inspection perlu dilihat bersama kebutuhan workload dan konfigurasi aktual.
4. Hitung Kebutuhan VPN
Perusahaan dengan banyak kantor membutuhkan koneksi VPN antar lokasi.
Misalnya:
- 1 kantor pusat.
- 5 kantor cabang.
- 10 lokasi operasional.
- Beberapa remote user.
Jumlah VPN tunnel dapat bertambah seiring pertumbuhan perusahaan.
Karena itu, perhatikan:
- IPsec VPN throughput.
- Jumlah tunnel.
- Jumlah concurrent sessions.
- Jenis VPN.
- Kebutuhan redundancy.
Jika perusahaan menggunakan VPN dalam jumlah besar, IPsec VPN throughput menjadi parameter penting.
Jangan memilih firewall hanya berdasarkan kebutuhan internet jika sebagian besar trafik bisnis akan berjalan melalui VPN.
5. Pertimbangkan Jumlah Concurrent Sessions
Dua perusahaan dengan bandwidth sama belum tentu membutuhkan firewall yang sama.
Contohnya:
Perusahaan A
- 100 user.
- Banyak aplikasi cloud.
- Trafik relatif sederhana.
Perusahaan B
- 100 user.
- Banyak koneksi database.
- Banyak aplikasi internal.
- Banyak perangkat IoT.
- Banyak koneksi VPN.
Keduanya mungkin memiliki bandwidth yang sama, tetapi pola koneksinya berbeda.
Karena itu, concurrent sessions perlu diperiksa ketika melakukan sizing.
Fortinet mencantumkan kapasitas concurrent sessions dalam spesifikasi produk. Sebagai contoh, datasheet FortiGate 80F mencantumkan hingga 1,5 juta concurrent TCP sessions.
6. Perhatikan Jenis dan Jumlah Interface
Interface sering dianggap sebagai detail kecil. Padahal, kebutuhan port dapat memengaruhi pemilihan model.
Periksa kebutuhan:
- WAN.
- LAN.
- DMZ.
- VLAN.
- Server.
- FortiSwitch.
- SFP.
- SFP+.
- Management.
- HA.
Sebagai contoh, FortiGate 80F memiliki kombinasi GE RJ45 dan shared media pairs.
Sementara model yang lebih tinggi dapat menawarkan interface berkecepatan lebih besar. Fortinet saat ini mencantumkan FortiGate 120G dengan kombinasi port 10 GE SFP+, GE RJ45, dan GE SFP pada halaman produk network firewall.
Jika core network perusahaan sudah menggunakan 10GbE, jangan memilih firewall yang hanya menyediakan interface sesuai kebutuhan jaringan 1GbE.
7. Tentukan Kebutuhan High Availability
Untuk perusahaan dengan aplikasi kritis, satu firewall dapat menjadi single point of failure.
High Availability atau HA dapat digunakan untuk mengurangi risiko tersebut.
Arsitektur sederhana:
ISP → FortiGate A + FortiGate B → Core Network
Jika salah satu perangkat mengalami gangguan, perangkat lainnya dapat mengambil alih sesuai konfigurasi HA.
HA perlu dipertimbangkan ketika perusahaan memiliki:
- ERP.
- Data center.
- Aplikasi transaksi.
- Sistem operasional 24/7.
- Banyak cabang.
- Target uptime tinggi.
Selain jumlah perangkat, pastikan model dan konfigurasi yang digunakan sesuai dengan persyaratan HA.
8. Pertimbangkan Jumlah Cabang
Perusahaan dengan satu kantor memiliki kebutuhan berbeda dari perusahaan dengan puluhan cabang.
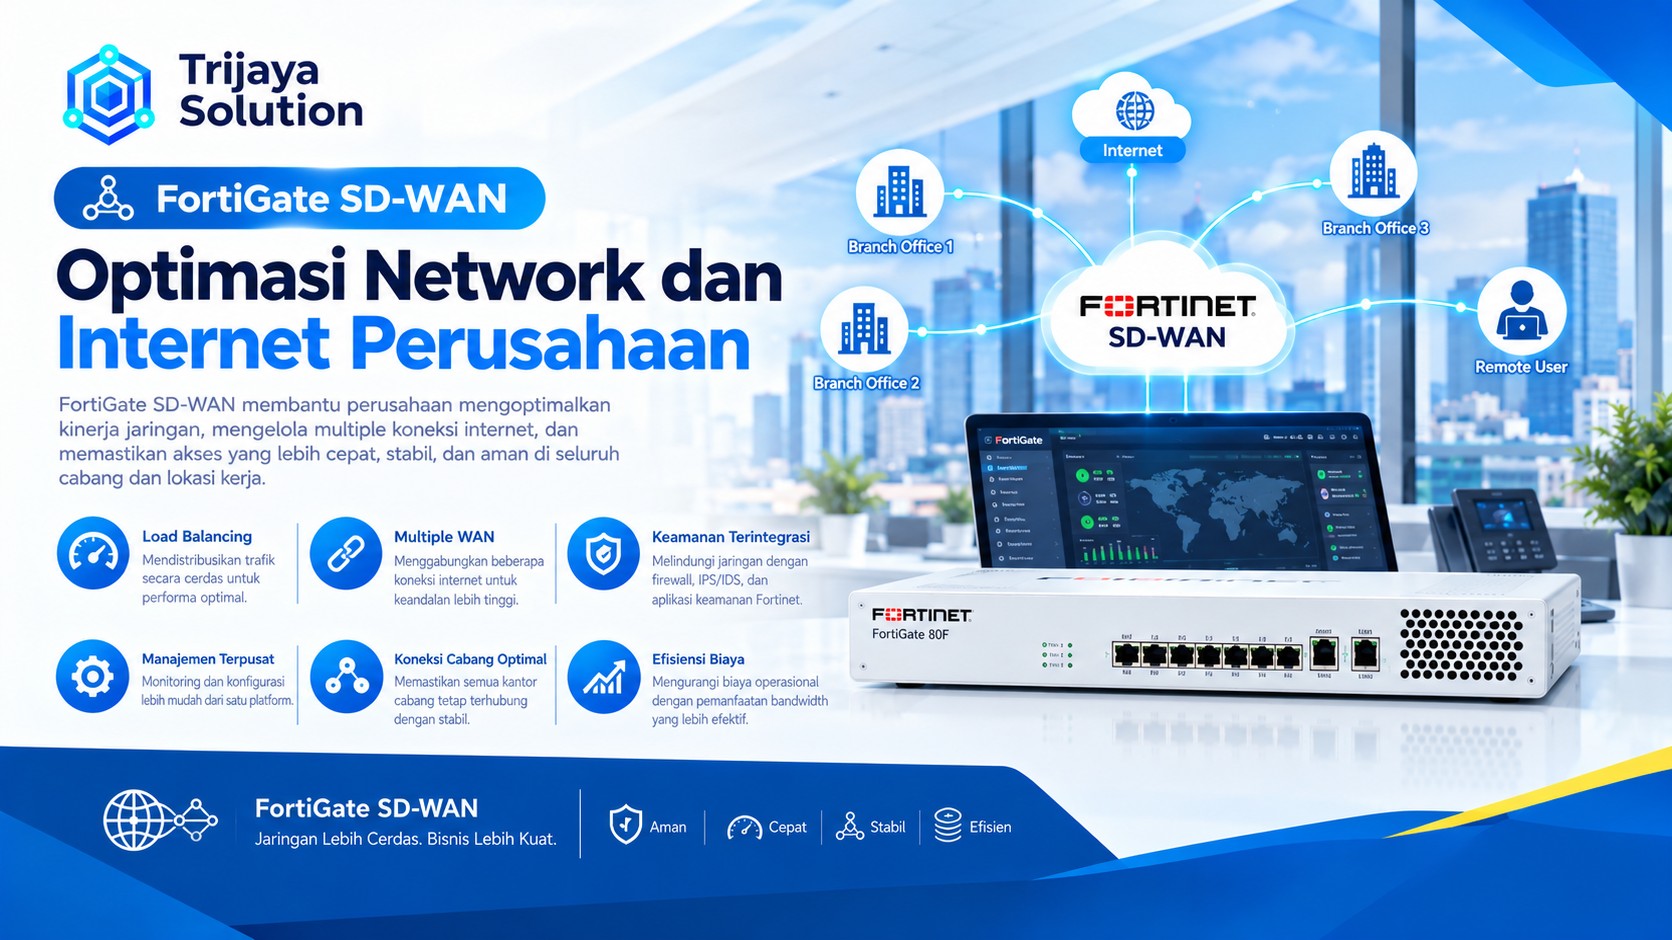
Untuk lingkungan multi-branch, FortiGate dapat digunakan bersama Secure SD-WAN.
Fortinet menyediakan Secure SD-WAN pada berbagai form factor FortiGate dan menyediakan FortiManager untuk monitoring serta pengelolaan perangkat.
Jika perusahaan memiliki banyak lokasi, pertimbangkan:
- Jumlah branch.
- Jumlah link setiap branch.
- VPN.
- SD-WAN.
- Centralized management.
- Policy consistency.
- Monitoring.
Semakin banyak perangkat yang dikelola, semakin penting sistem management terpusat.
9. Tentukan Kebutuhan Centralized Management
Satu FortiGate relatif mudah dikelola secara langsung.
Namun, pengelolaan menjadi berbeda ketika perusahaan memiliki:
- 5 FortiGate.
- 20 FortiGate.
- 50 FortiGate.
- 100+ FortiGate.
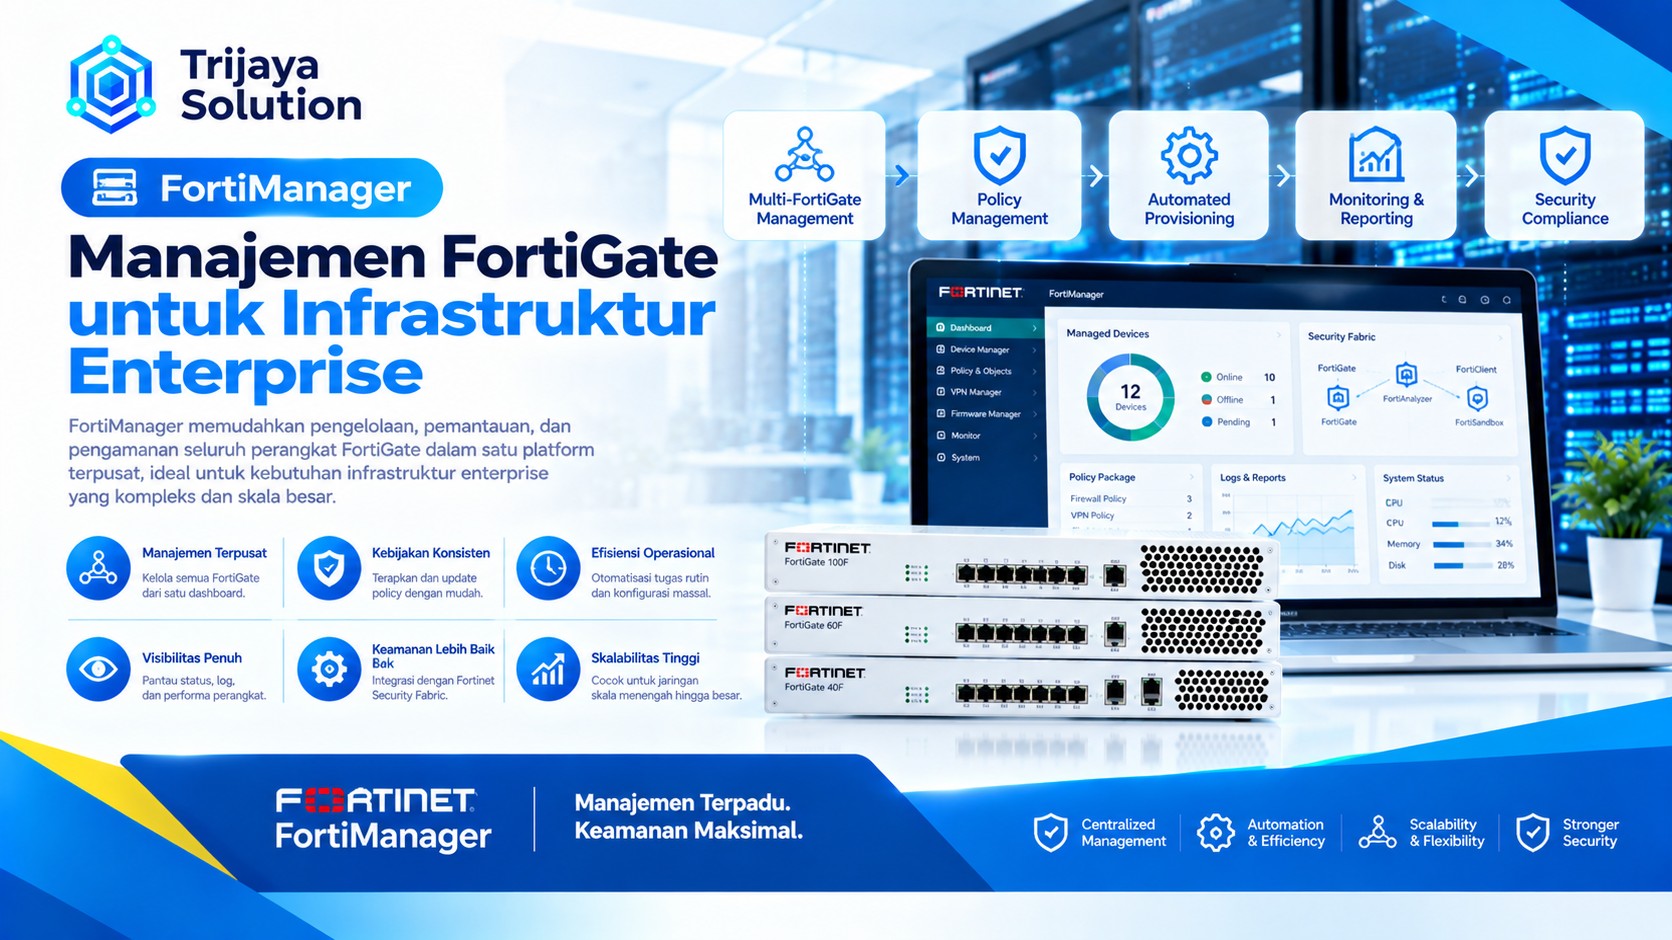
Dalam kondisi tersebut, perusahaan dapat mempertimbangkan FortiManager.
Fortinet menjelaskan bahwa FortiManager menyediakan unified, centralized management untuk deployment FortiGate.
Pengelolaan terpusat dapat membantu:
- Menjaga konsistensi policy.
- Mengelola konfigurasi.
- Melakukan deployment.
- Mengelola banyak perangkat.
- Mendukung operasi SD-WAN.
- Mengurangi konfigurasi manual.
10. Tentukan Kebutuhan Logging dan Analytics
Firewall menghasilkan banyak informasi.
Log tersebut dapat digunakan untuk:
- Troubleshooting.
- Security investigation.
- Traffic analysis.
- Policy review.
- Reporting.
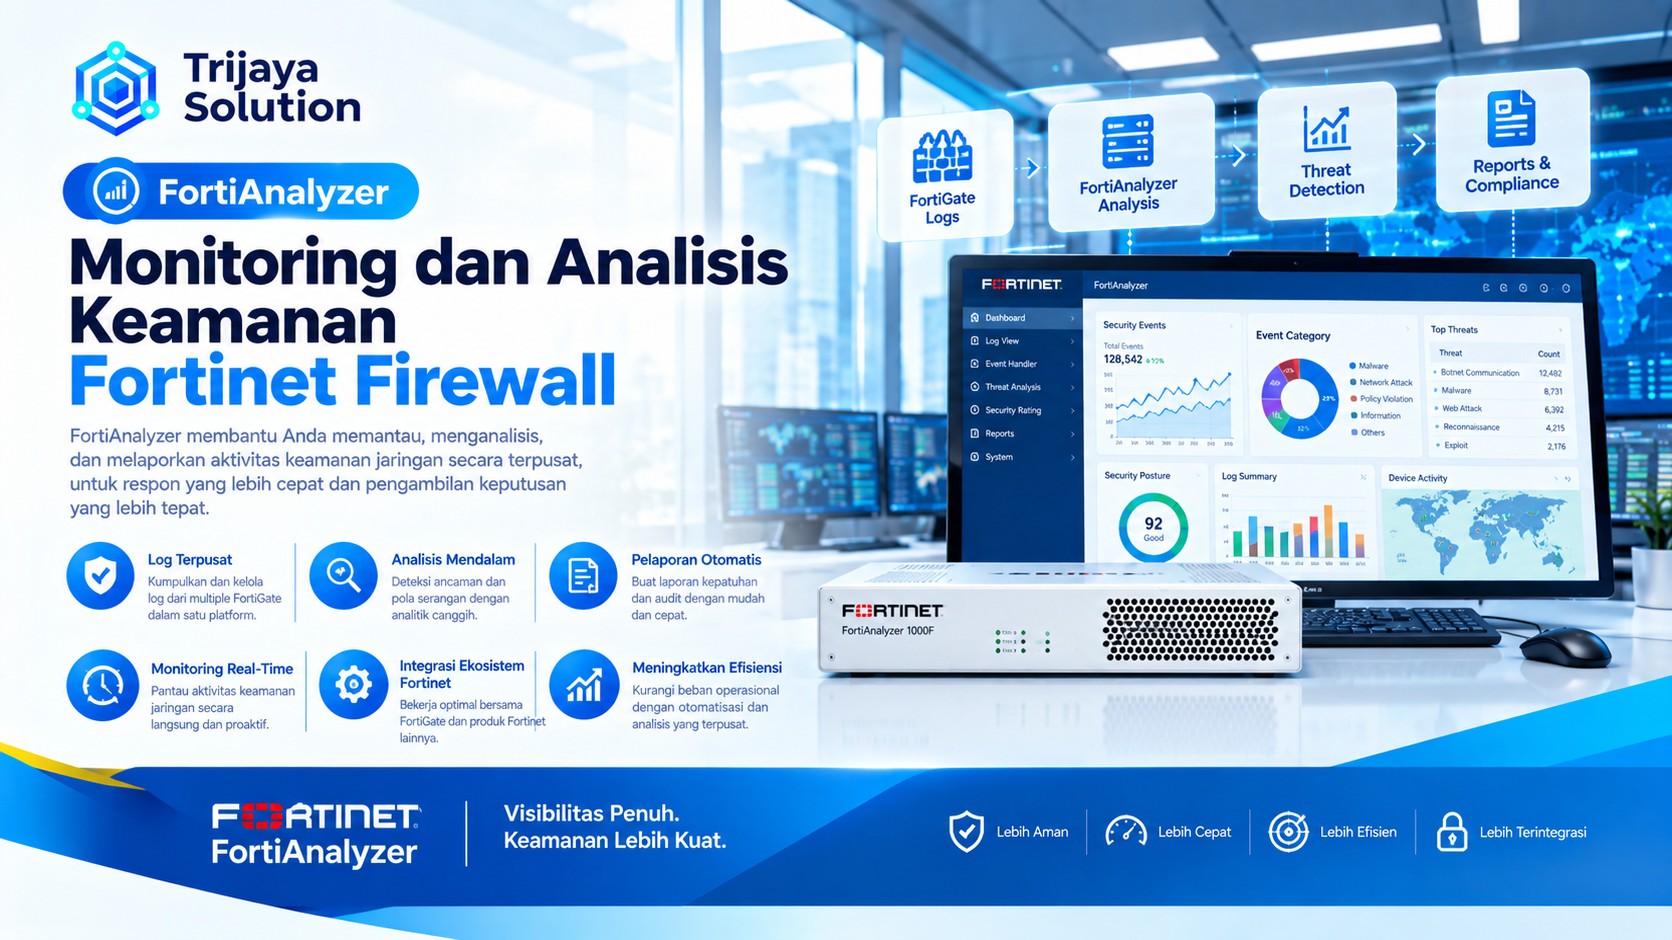
Jika perusahaan membutuhkan analisis dan monitoring yang lebih terstruktur, FortiAnalyzer dapat dipertimbangkan.
Fortinet memosisikan FortiAnalyzer sebagai platform untuk security monitoring, threat detection, analytics, dan security intelligence.
Jadi, ketika memilih FortiGate, jangan hanya menghitung harga appliance.
Pertimbangkan juga kebutuhan management dan analytics.
Cara Memilih FortiGate Berdasarkan Skala Perusahaan
Jumlah user dapat digunakan sebagai informasi awal, tetapi bukan satu-satunya dasar pemilihan.
Gambaran sederhananya:
| Kondisi | Fokus Utama |
|---|---|
| Kantor kecil | Internet, basic security, VPN |
| Kantor menengah | Bandwidth, security inspection, VLAN, VPN |
| Enterprise branch | Multi-WAN, SD-WAN, security policy |
| Head Office | Bandwidth tinggi, segmentation, HA |
| Data Center | Throughput tinggi, SSL inspection, VPN, HA |
| Multi-Branch Enterprise | SD-WAN, centralized management, analytics |
Fortinet menyediakan model dari kelas branch hingga enterprise dan data center. Karena itu, pemilihan sebaiknya mengikuti posisi firewall dalam arsitektur, bukan hanya jumlah karyawan.
Perbandingan FortiGate 40F, 60F, 80F, 90G, dan 120G
Untuk kebutuhan perusahaan yang sedang membandingkan model, berikut gambaran awal berdasarkan data Fortinet saat ini.
| Model | Threat Protection* | Karakteristik Umum |
|---|---|---|
| FortiGate 40F | hingga 600 Mbps | Branch/kantor kecil |
| FortiGate 60F | hingga 700 Mbps | Branch/kantor menengah |
| FortiGate 80F | hingga 900 Mbps | Kantor dengan kebutuhan lebih tinggi |
| FortiGate 90G | hingga 2,2 Gbps | Kapasitas lebih tinggi dan konektivitas lebih besar |
| FortiGate 120G | hingga 2,8 Gbps | Enterprise dan kebutuhan trafik lebih besar |
*Angka adalah nilai hingga dari halaman produk Fortinet saat ini dan bukan jaminan performa pada deployment tertentu.
Perbandingan ini hanya menjadi titik awal. Jika perusahaan membutuhkan SSL inspection, VPN berat, IPS, application control, atau banyak concurrent sessions, parameter lainnya harus ikut dibandingkan.
Jangan Memilih FortiGate Hanya Berdasarkan Jumlah User
Ini merupakan salah satu kesalahan paling umum.
Misalnya:
“Perusahaan memiliki 500 user, berarti harus menggunakan FortiGate X.”
Pendekatan tersebut terlalu sederhana.
Firewall sizing lebih banyak dipengaruhi oleh:
Bandwidth + pola trafik + security inspection + sessions + VPN + interface + growth.
Fortinet sendiri menyebut firewall sizing bergantung pada trafik dan konfigurasi yang digunakan, bukan hanya jumlah user.
Jumlah user tetap penting, tetapi harus menjadi bagian dari keseluruhan analisis.
Jangan Membandingkan Firewall Throughput Saja
Misalnya sebuah model memiliki:
Firewall Throughput: 20 Gbps
Angka tersebut terlihat besar.
Namun, jika perusahaan akan menggunakan:
- IPS.
- Antivirus.
- Application Control.
- SSL Inspection.
- Web Filtering.
maka performa yang relevan dapat berbeda.
Untuk skenario security inspection yang lebih berat, perhatikan:
Threat Protection Throughput
dan:
SSL Inspection Throughput
Selain itu, periksa IPsec VPN throughput jika perusahaan mengandalkan koneksi VPN.
Perhatikan Pertumbuhan Trafik
Firewall yang dipilih sebaiknya tidak hanya memenuhi kebutuhan hari ini.
Misalnya:
Saat ini:
- Bandwidth 500 Mbps.
- 200 user.
- 2 branch.
Target 3 tahun:
- Bandwidth 1 Gbps.
- 400 user.
- 8 branch.
Jika perusahaan memilih perangkat yang terlalu dekat dengan kapasitas saat ini, upgrade mungkin diperlukan lebih cepat.
Karena itu, sizing sebaiknya memasukkan faktor pertumbuhan.
Namun, jangan pula memberikan margin yang terlalu besar tanpa alasan. Perangkat yang jauh melebihi kebutuhan dapat meningkatkan biaya investasi dan subscription.
Cara Memilih FortiGate Berdasarkan Skenario
Skenario 1: Kantor Kecil
Kebutuhan:
- 50–100 user.
- 100–300 Mbps internet.
- Satu atau dua ISP.
- VPN sederhana.
- Basic security.
Fokus:
- Firewall throughput.
- Threat protection.
- Interface.
- VPN.
- License.
Skenario 2: Kantor Menengah
Kebutuhan:
- 100–300 user.
- Beberapa ratus Mbps sampai sekitar 1 Gbps.
- Multiple VLAN.
- VPN.
- Application Control.
- IPS.
Fokus:
- Threat Protection.
- Concurrent Sessions.
- IPS.
- VPN.
- Interface.
- Growth.
Skenario 3: Enterprise Head Office
Kebutuhan:
- Banyak user.
- Bandwidth tinggi.
- Banyak aplikasi.
- Server internal.
- Segmentasi.
- HA.
- SSL inspection.
- VPN.
Fokus:
- Threat Protection.
- SSL Inspection.
- IPsec VPN.
- Concurrent Sessions.
- Interface speed.
- HA.
- Management.
Skenario 4: Multi-Branch Enterprise
Kebutuhan:
- Banyak cabang.
- Multi-WAN.
- VPN.
- SD-WAN.
- Centralized management.
Fokus:
- SD-WAN.
- VPN.
- Throughput.
- FortiManager.
- FortiAnalyzer.
- Policy consistency.
Skenario 5: Data Center
Kebutuhan:
- Trafik sangat tinggi.
- Banyak server.
- High availability.
- 10G/25G/40G/100G connectivity.
- SSL inspection.
- IPsec VPN.
- Security inspection.
Fokus:
- Security throughput.
- SSL inspection.
- Interface speed.
- Concurrent sessions.
- HA.
- Redundancy.
Fortinet memiliki lini khusus untuk kebutuhan data center, termasuk seri 1000F, 1800F, dan 2600F dengan interface berkecepatan tinggi serta kapasitas security inspection yang jauh lebih besar dibandingkan perangkat branch.
FortiGate License: Bagian yang Tidak Boleh Terlewat
Harga perangkat bukan total biaya solusi.
Perusahaan perlu memperhitungkan kebutuhan subscription dan security services.
Beberapa hal yang perlu diperiksa:
- Security service.
- FortiGuard.
- Support.
- Renewal.
- Management.
- Analytics.
- Jumlah perangkat.
- Durasi subscription.
Sebuah perangkat dengan harga awal lebih rendah belum tentu menghasilkan total biaya yang lebih rendah jika kebutuhan security service dan management-nya berbeda.
Untuk pembahasan terkait license dan pengadaan, Anda dapat melihat kategori FortiGate License & Pengadaan Trijaya Solution.
Cara Memilih FortiGate untuk Kebutuhan Network Security
Firewall sebaiknya dipandang sebagai bagian dari arsitektur keamanan.
Perusahaan perlu mempertimbangkan:
Internet → FortiGate → Core Network → Server/User
Kemudian tambahkan:
- Segmentasi.
- VPN.
- IPS.
- Application Control.
- Web Filtering.
- SSL Inspection.
- SD-WAN.
- Monitoring.
- Endpoint security.
Pendekatan ini membantu perusahaan menghindari keputusan yang hanya berorientasi pada perangkat.
Untuk pembahasan network security yang lebih luas, Anda dapat membaca kategori Fortinet Network Security Trijaya Solution.
FortiGate Network dan Connectivity
Pemilihan firewall juga harus mengikuti desain jaringan.
Contohnya, perusahaan mungkin membutuhkan:
- Dual ISP.
- VLAN.
- Inter-VLAN routing.
- SD-WAN.
- VPN.
- SFP.
- 10GbE.
- Redundant link.
- DMZ.
Kebutuhan tersebut memengaruhi model dan interface yang diperlukan.
Karena itu, perusahaan yang sedang merancang konektivitas dapat melihat kategori FortiGate Network & Connectivity Trijaya Solution sebagai referensi tambahan.
Checklist Sebelum Membeli FortiGate
Sebelum menentukan model, gunakan checklist berikut.
Infrastruktur
- Total bandwidth sudah diketahui.
- Jumlah ISP sudah diketahui.
- Jumlah VLAN sudah diketahui.
- Jumlah server sudah diketahui.
- Jumlah cabang sudah diketahui.
- Jenis interface sudah ditentukan.
Security
- IPS dibutuhkan atau tidak.
- Application Control dibutuhkan atau tidak.
- Web Filtering dibutuhkan atau tidak.
- SSL inspection dibutuhkan atau tidak.
- Antivirus/security service dibutuhkan.
- Segmentasi sudah dirancang.
Connectivity
- VPN site-to-site.
- Remote access.
- SD-WAN.
- Multi-WAN.
- IPsec throughput.
Availability
- HA dibutuhkan.
- Redundant ISP.
- Redundant power/network.
- Backup konfigurasi.
Management
- FortiManager dibutuhkan.
- FortiAnalyzer dibutuhkan.
- Centralized logging dibutuhkan.
- Reporting dibutuhkan.
Future Growth
- Pertumbuhan user.
- Pertumbuhan bandwidth.
- Penambahan cabang.
- Penambahan aplikasi.
- Perkembangan cloud.
Jika sebagian besar parameter sudah tersedia, proses pemilihan model akan jauh lebih akurat.
Kesalahan yang Sering Terjadi Saat Memilih FortiGate
Hanya melihat harga
Harga perangkat bukan satu-satunya komponen biaya.
Hanya melihat firewall throughput
Security inspection dapat menghasilkan kebutuhan kapasitas berbeda.
Hanya menggunakan jumlah user
Dua perusahaan dengan jumlah user sama dapat memiliki pola trafik yang sangat berbeda.
Mengabaikan SSL inspection
Jika perusahaan akan memeriksa banyak trafik HTTPS, kapasitas SSL inspection perlu diperhitungkan.
Tidak menghitung VPN
Perusahaan multi-branch membutuhkan perhatian khusus pada IPsec VPN.
Tidak memperhatikan interface
Firewall harus dapat terhubung dengan jaringan yang sudah ada.
Tidak menyediakan ruang untuk pertumbuhan
Kapasitas yang terlalu pas dapat mempercepat kebutuhan upgrade.
Tidak melakukan assessment
Tanpa mengetahui kondisi jaringan, pemilihan model menjadi lebih banyak berdasarkan asumsi.
Kapan Perlu Melakukan Proof of Concept?
Untuk jaringan sederhana, datasheet dan assessment mungkin sudah cukup.
Namun, perusahaan dengan infrastruktur kompleks dapat mempertimbangkan Proof of Concept atau PoC.
PoC berguna ketika:
- Trafik sangat tinggi.
- SSL inspection akan digunakan secara luas.
- Banyak aplikasi kritis.
- Banyak cabang.
- Terdapat kebutuhan HA.
- Infrastruktur memiliki banyak security policy.
- Perusahaan sedang mengganti firewall lama.
Fortinet juga menyarankan pertimbangan PoC untuk deployment yang mission-critical atau kompleks setelah kebutuhan kapasitas dan role perangkat dianalisis.
FortiGate Produk dan Spesifikasi
Setelah kebutuhan teknis ditentukan, barulah perusahaan membandingkan model.
Parameter yang sebaiknya dicatat dalam tabel perbandingan:
| Parameter | Model A | Model B | Model C |
|---|---|---|---|
| Firewall Throughput | – | – | – |
| IPS Throughput | – | – | – |
| NGFW Throughput | – | – | – |
| Threat Protection | – | – | – |
| SSL Inspection | – | – | – |
| IPsec VPN | – | – | – |
| Concurrent Sessions | – | – | – |
| GE Port | – | – | – |
| SFP/SFP+ | – | – | – |
| HA | – | – | – |
| Target Deployment | – | – | – |
Untuk melihat referensi produk dan spesifikasi FortiGate, Anda dapat menggunakan kategori FortiGate Produk & Spesifikasi Trijaya Solution.
Implementasi FortiGate Setelah Pemilihan Model
Memilih model hanyalah salah satu tahap.
Implementasi biasanya mencakup:
- Network assessment.
- Network design.
- IP planning.
- VLAN planning.
- Firewall policy.
- NAT.
- Routing.
- VPN.
- Security profile.
- SD-WAN jika diperlukan.
- Logging.
- Monitoring.
- Testing.
- Dokumentasi.
Konfigurasi harus disesuaikan dengan kondisi jaringan aktual.
Untuk membantu administrator memahami konfigurasi dan fitur, kategori Panduan FortiGate Trijaya Solution dapat digunakan sebagai referensi lanjutan.
Alur Ideal Memilih FortiGate
Jika ingin menyederhanakan seluruh proses, gunakan alur berikut:
1. Audit jaringan
↓
2. Hitung bandwidth dan trafik
↓
3. Tentukan security profile
↓
4. Hitung VPN dan sessions
↓
5. Tentukan interface
↓
6. Tentukan HA dan redundancy
↓
7. Pertimbangkan SD-WAN
↓
8. Tentukan kebutuhan management
↓
9. Bandingkan model FortiGate
↓
10. Hitung perangkat + license
↓
11. Lakukan PoC jika diperlukan
↓
12. Implementasi dan monitoring
Alur ini membuat pemilihan perangkat lebih sistematis dan mengurangi risiko membeli firewall berdasarkan perkiraan semata.
Jasa FortiGate dan Firewall untuk Perusahaan
Pemilihan FortiGate dapat dilakukan secara mandiri untuk kebutuhan sederhana. Namun, perusahaan dengan banyak cabang, bandwidth tinggi, aplikasi kritis, atau kebutuhan keamanan kompleks sebaiknya melakukan assessment sebelum menentukan model.
Trijaya Solution menyediakan layanan yang berkaitan dengan FortiGate dan firewall, termasuk kebutuhan konsultasi, pengadaan, instalasi, konfigurasi, network security, dan pengembangan infrastruktur jaringan.
Anda dapat melihat layanan terkait melalui kategori Jasa FortiGate & Firewall Trijaya Solution.
Dengan assessment yang tepat, model FortiGate dapat dipilih berdasarkan kebutuhan aktual, bukan sekadar berdasarkan jumlah user atau harga perangkat.
Kesimpulan
Cara Memilih FortiGate Firewall yang tepat dimulai dari memahami kebutuhan jaringan perusahaan. Bandwidth memang penting, tetapi bukan satu-satunya parameter.
Perusahaan perlu melihat Threat Protection Throughput, SSL Inspection Throughput, IPsec VPN, concurrent sessions, interface, HA, SD-WAN, centralized management, dan rencana pertumbuhan.
Untuk kantor kecil, kebutuhan mungkin cukup berfokus pada internet, firewall, VPN, dan basic security. Sementara enterprise dengan banyak cabang membutuhkan pertimbangan yang lebih luas seperti SD-WAN, HA, centralized management, security analytics, dan segmentasi.
Yang paling penting, jangan menentukan model hanya berdasarkan jumlah user. Sizing firewall harus mempertimbangkan pola trafik dan fitur keamanan yang benar-benar akan digunakan.
Jika kebutuhan sudah dipetakan dengan baik, proses membandingkan model FortiGate menjadi lebih objektif dan mudah.
Konsultasi Pemilihan FortiGate
Jika perusahaan Anda masih bingung menentukan model FortiGate, kapasitas firewall, kebutuhan license, VPN, SD-WAN, HA, atau konfigurasi network security, Trijaya Solution dapat membantu melakukan assessment berdasarkan kondisi infrastruktur dan kebutuhan perusahaan.
Konsultasi melalui WhatsApp: 085711148741
Email: