Firewall menjadi salah satu komponen penting dalam keamanan jaringan perusahaan. Namun, tidak semua firewall memiliki kemampuan yang sama. Perbedaan FortiGate Firewall dan Firewall Konvensional terlihat dari cara perangkat memeriksa trafik, mengenali aplikasi, mendeteksi ancaman, serta mengelola kebutuhan jaringan modern.
Firewall konvensional umumnya berfokus pada pengaturan trafik berdasarkan alamat IP, port, protokol, dan koneksi. Pendekatan tersebut tetap berguna untuk berbagai kebutuhan jaringan. Namun, lingkungan IT modern menghadirkan aplikasi cloud, koneksi terenkripsi, remote user, banyak cabang, serta ancaman yang semakin kompleks.
FortiGate hadir sebagai Next-Generation Firewall atau NGFW. Fortinet menjelaskan bahwa NGFW menggabungkan kemampuan firewall dengan inspeksi yang lebih mendalam, application control, intrusion prevention, dan visibilitas trafik.
Apa Itu Firewall Konvensional?
Firewall konvensional dapat merujuk pada firewall yang menggunakan pendekatan stateful atau packet filtering untuk mengontrol koneksi jaringan.
Perangkat memeriksa karakteristik trafik seperti:
- Source IP.
- Destination IP.
- Source port.
- Destination port.
- Protocol.
- Connection state.
Administrator kemudian membuat rule untuk menentukan apakah koneksi tersebut boleh diteruskan atau harus diblokir.
Sebagai contoh, administrator dapat membuat aturan:
IP jaringan internal → Internet → Allow
Atau:
Internet → Server internal → Port tertentu → Allow
Pendekatan ini masih relevan untuk kebutuhan jaringan tertentu. Firewall tradisional juga dapat menjadi bagian dari segmentasi internal karena kemampuannya mengontrol koneksi antar jaringan.
Masalah muncul ketika perusahaan membutuhkan kontrol yang lebih detail terhadap aplikasi dan ancaman.
Apa Itu FortiGate Firewall?
FortiGate merupakan platform Next-Generation Firewall dari Fortinet. Selain fungsi firewall, FortiGate dapat mengintegrasikan berbagai kemampuan keamanan dan networking dalam satu platform.
Fortinet menyebut kemampuan FortiGate NGFW mencakup firewall, application visibility, intrusion prevention, SSL inspection, Secure SD-WAN, serta berbagai layanan keamanan yang tersedia sesuai paket dan konfigurasi.
Artinya, administrator tidak hanya melihat trafik berdasarkan IP dan port. Sistem dapat melakukan inspeksi lebih dalam untuk memahami aplikasi dan karakteristik trafik.
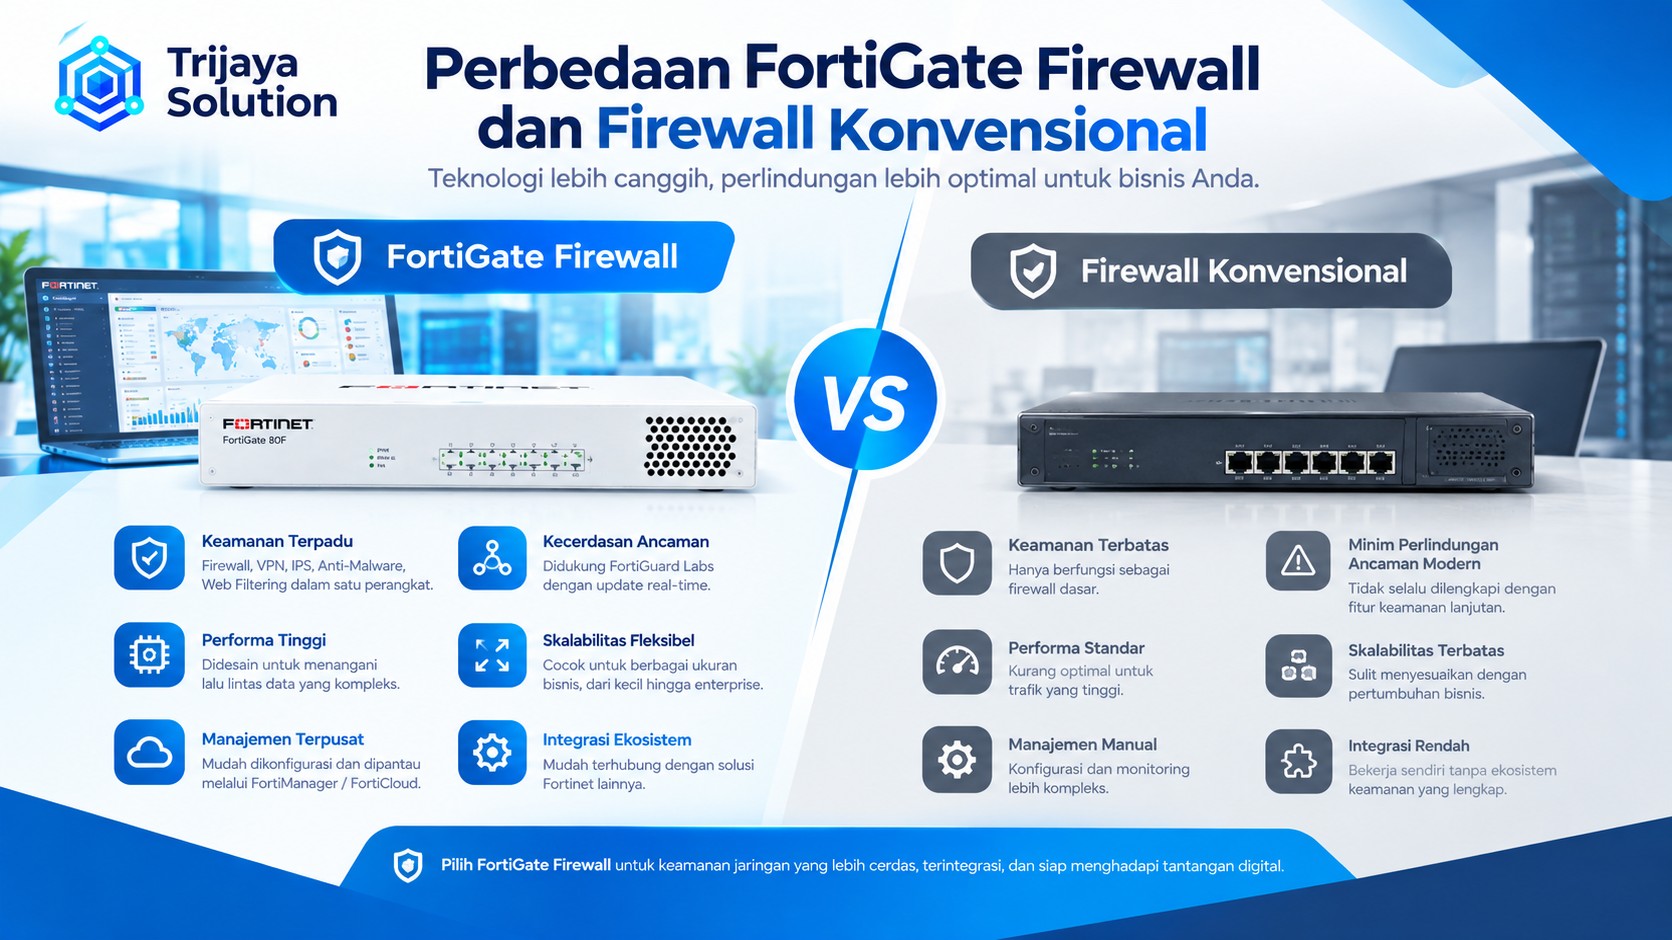
Perbedaan FortiGate Firewall dan Firewall Konvensional
Perbedaan paling mudah terlihat dari kedalaman inspeksi dan jenis kontrol yang tersedia.
| Aspek | Firewall Konvensional | FortiGate Firewall |
|---|---|---|
| Packet filtering | Ya | Ya |
| Stateful inspection | Umumnya ya | Ya |
| Kontrol aplikasi | Terbatas atau membutuhkan solusi tambahan | Terintegrasi |
| IPS | Dapat membutuhkan perangkat tambahan | Tersedia sebagai kemampuan NGFW |
| Web filtering | Tergantung produk | Tersedia sesuai layanan |
| SSL inspection | Tergantung produk | Didukung |
| VPN | Umumnya tersedia | Didukung |
| Secure SD-WAN | Umumnya membutuhkan solusi tambahan | Terintegrasi |
| Visibilitas aplikasi | Terbatas | Lebih mendalam |
| Integrasi security service | Beragam | Terintegrasi dengan ekosistem Fortinet |
| Centralized management | Tergantung produk | Dapat menggunakan FortiManager |
| Security analytics | Tergantung produk | Dapat menggunakan FortiAnalyzer |
Perlu diperhatikan bahwa kemampuan firewall konvensional sangat bergantung pada jenis dan vendor perangkat. Karena itu, tabel tersebut menggambarkan perbedaan pendekatan secara umum, bukan berarti seluruh firewall tradisional memiliki fitur yang sama.
1. Perbedaan Cara Memeriksa Trafik
Firewall konvensional biasanya mengambil keputusan berdasarkan parameter jaringan seperti IP address, port, dan protocol.
FortiGate dapat melakukan pemeriksaan yang lebih dalam. Fortinet menjelaskan bahwa FortiGate dapat mengenali aplikasi menggunakan application signatures, perilaku trafik, dan indikator lainnya, bukan hanya port dan protokol.
Contohnya, sebuah aplikasi tidak selalu menggunakan port standar. Jika firewall hanya mengandalkan port, administrator bisa kehilangan visibilitas terhadap aplikasi sebenarnya.
Dengan application identification, administrator dapat membuat policy yang lebih spesifik.
Misalnya:
User Finance → Aplikasi ERP → Allow
Sementara:
Guest Network → Aplikasi Internal → Deny
Pendekatan tersebut memberikan kontrol yang lebih detail.
2. Perbedaan dalam Application Control
Application Control menjadi salah satu perbedaan penting antara firewall tradisional dan NGFW.
Pada firewall konvensional, administrator mungkin hanya melihat koneksi berdasarkan port dan IP. FortiGate dapat mengidentifikasi aplikasi dan menggunakan informasi tersebut dalam policy.
Contohnya, perusahaan dapat mengatur kebijakan terhadap:
- Aplikasi cloud.
- Aplikasi komunikasi.
- File sharing.
- Media streaming.
- Social networking.
- Aplikasi bisnis.
Fortinet menyatakan bahwa FortiGate dapat memberikan application visibility dan control melalui kemampuan NGFW-nya.
Fungsi tersebut berguna ketika perusahaan ingin menerapkan kebijakan yang lebih spesifik tanpa harus memblokir seluruh trafik internet.
3. Perbedaan dalam Deteksi Ancaman
Firewall konvensional berfokus pada pengendalian koneksi. Sementara itu, NGFW menambahkan berbagai kemampuan inspeksi keamanan.
FortiGate dapat menggabungkan firewall dengan IPS, antivirus, application control, serta layanan keamanan FortiGuard sesuai paket yang digunakan.
Dengan pendekatan tersebut, perangkat dapat digunakan sebagai salah satu lapisan perlindungan terhadap berbagai jenis ancaman jaringan.
Namun, firewall tetap bukan pengganti seluruh sistem cybersecurity. Endpoint protection, backup, identity management, patching, dan security awareness tetap dibutuhkan.
4. Perbedaan pada SSL/TLS Inspection
Saat ini banyak aplikasi menggunakan HTTPS dan koneksi terenkripsi. Kondisi tersebut membuat inspeksi trafik menjadi lebih kompleks.
Jika trafik terenkripsi tidak dapat diperiksa sesuai kebijakan keamanan, sebagian aktivitas berisiko dapat menjadi kurang terlihat.
FortiGate mendukung SSL/TLS inspection sesuai kemampuan dan konfigurasi perangkat. Fortinet menjelaskan bahwa setelah trafik terenkripsi didekripsi berdasarkan policy, FortiGate dapat melakukan inspeksi dan kembali menerapkan application signature pada aliran trafik tersebut.
Implementasi SSL inspection harus direncanakan dengan hati-hati. Administrator perlu memperhatikan privasi, sertifikat, kompatibilitas aplikasi, kapasitas perangkat, serta kebutuhan bisnis.
5. Perbedaan dalam Pengelolaan VPN
Kebutuhan VPN semakin umum pada perusahaan dengan banyak kantor dan pengguna remote.
Firewall konvensional juga dapat menyediakan VPN. Namun, pada FortiGate, VPN menjadi bagian dari ekosistem keamanan dan konektivitas yang lebih luas.
Perusahaan dapat mengembangkan arsitektur yang menggabungkan firewall, VPN, routing, segmentasi, dan Secure SD-WAN dalam satu platform.
Kebutuhan seperti ini semakin relevan bagi perusahaan yang memiliki kantor pusat dan beberapa cabang.
6. Perbedaan dalam Secure SD-WAN
Firewall konvensional biasanya membutuhkan solusi tambahan jika perusahaan ingin membangun arsitektur SD-WAN.
FortiGate mengintegrasikan Secure SD-WAN sebagai bagian dari platformnya. Fortinet menjelaskan bahwa kemampuan tersebut menggabungkan konektivitas WAN dengan fungsi keamanan.
Misalnya, perusahaan memiliki dua koneksi internet:
| Link | Fungsi |
|---|---|
| ISP 1 | Jalur utama |
| ISP 2 | Jalur cadangan |
Administrator dapat membuat aturan untuk mengatur jalur trafik berdasarkan kondisi jaringan dan kebutuhan aplikasi.
Pendekatan ini dapat membantu perusahaan mengelola konektivitas multi-WAN tanpa memisahkan fungsi keamanan dari fungsi networking.
7. Perbedaan dari Sisi Visibilitas
Visibilitas menjadi semakin penting ketika jaringan memiliki banyak user, aplikasi, perangkat, dan koneksi.
Firewall konvensional yang hanya memberikan informasi IP dan port dapat membuat administrator harus melakukan analisis tambahan.
FortiGate menyediakan application visibility sehingga administrator dapat melihat aplikasi yang berjalan melalui jaringan dan menerapkan policy berdasarkan informasi tersebut.
Untuk infrastruktur yang lebih besar, ekosistem Fortinet juga menyediakan FortiManager dan FortiAnalyzer untuk kebutuhan pengelolaan, analisis, logging, dan reporting.
8. Perbedaan Arsitektur Keamanan
Firewall konvensional biasanya menjadi satu lapisan pengaman pada perimeter jaringan.
NGFW seperti FortiGate memiliki pendekatan yang lebih luas. Firewall dapat menjadi bagian dari arsitektur keamanan yang menggabungkan networking, application control, threat prevention, VPN, SD-WAN, dan berbagai layanan keamanan.
Fortinet menggambarkan pendekatan ini sebagai konvergensi networking dan security dalam satu platform.
Hal ini dapat membantu perusahaan mengurangi kompleksitas ketika kebutuhan infrastrukturnya semakin berkembang.
Apakah Firewall Konvensional Sudah Tidak Dibutuhkan?
Tidak selalu.
Firewall konvensional masih dapat memenuhi kebutuhan tertentu. Perusahaan dengan jaringan sederhana mungkin hanya membutuhkan kontrol trafik dasar.
Contohnya adalah:
- Kantor kecil.
- Jaringan dengan aplikasi sederhana.
- Segmentasi jaringan tertentu.
- Sistem yang hanya membutuhkan filtering dasar.
- Lingkungan dengan perangkat keamanan tambahan.
Bahkan Fortinet mencatat bahwa firewall stateful tradisional masih memiliki penggunaan penting, termasuk untuk segmentasi internal.
Jadi, pemilihan firewall sebaiknya mengikuti kebutuhan, bukan sekadar mengikuti teknologi terbaru.
Kapan Perusahaan Membutuhkan FortiGate?
FortiGate dapat dipertimbangkan ketika perusahaan membutuhkan kombinasi firewall dan fitur keamanan yang lebih luas.
Beberapa indikatornya adalah:
- Jumlah user terus bertambah.
- Perusahaan menggunakan banyak aplikasi cloud.
- Terdapat banyak koneksi internet.
- Perusahaan memiliki beberapa cabang.
- Membutuhkan VPN antar kantor.
- Membutuhkan application control.
- Membutuhkan IPS.
- Membutuhkan inspeksi trafik terenkripsi.
- Membutuhkan Secure SD-WAN.
- Membutuhkan visibilitas trafik yang lebih detail.
Untuk kebutuhan yang lebih spesifik, perusahaan dapat melihat kategori Fortinet Network Security Trijaya Solution sebagai referensi mengenai layanan keamanan jaringan berbasis Fortinet.
Memilih FortiGate Berdasarkan Kebutuhan Jaringan
Memilih FortiGate bukan hanya soal memilih model dengan angka throughput paling tinggi.
Beberapa parameter yang perlu diperiksa meliputi:
- Jumlah user.
- Bandwidth internet.
- Jumlah concurrent sessions.
- Jumlah VPN tunnel.
- Kebutuhan IPS.
- Kebutuhan SSL inspection.
- Jumlah interface.
- Kebutuhan HA.
- Jumlah cabang.
- Pertumbuhan trafik.
- Jenis aplikasi.
- Kebutuhan license.
Karakteristik masing-masing model juga berbeda. Karena itu, perusahaan sebaiknya melakukan sizing sebelum membeli perangkat.
Pembahasan mengenai model dan spesifikasi dapat dilihat pada kategori FortiGate Produk & Spesifikasi.
Bagaimana Jika Perusahaan Masih Menggunakan Firewall Konvensional?
Perusahaan tidak harus langsung mengganti seluruh infrastruktur.
Migrasi dapat dilakukan melalui assessment terlebih dahulu.
Tahapannya dapat meliputi:
Audit konfigurasi
Periksa rule, NAT, routing, VPN, VLAN, dan objek jaringan yang sudah digunakan.
Identifikasi kebutuhan
Tentukan fitur yang belum tersedia dan kebutuhan keamanan yang ingin ditambahkan.
Mapping policy
Petakan konfigurasi firewall lama ke desain FortiGate.
Menentukan model
Pilih FortiGate berdasarkan kebutuhan kapasitas dan fitur.
Migration planning
Susun jadwal migrasi untuk meminimalkan downtime.
Testing
Uji koneksi internet, aplikasi, VPN, routing, policy, dan akses antar-segment.
Monitoring
Pantau trafik dan log setelah migrasi untuk memastikan konfigurasi berjalan sesuai desain.
Untuk kebutuhan implementasi dan layanan firewall, Anda dapat melihat Jasa FortiGate & Firewall Trijaya Solution.
FortiGate Firewall dan Kebutuhan License
Perbedaan kemampuan antara firewall dasar dan NGFW juga perlu dilihat dari sisi layanan subscription.
Beberapa kemampuan keamanan FortiGate berkaitan dengan layanan FortiGuard dan paket subscription tertentu. Karena itu, perusahaan perlu menghitung kebutuhan perangkat sekaligus license.
Informasi mengenai kebutuhan license dan pengadaan dapat menjadi referensi sebelum melakukan pembelian. Anda dapat melihat kategori FortiGate License & Pengadaan untuk pembahasan yang lebih spesifik.
Panduan FortiGate untuk Administrator
Setelah FortiGate diterapkan, administrator perlu memahami cara mengelola policy dan fitur yang digunakan.
Beberapa area yang perlu dipahami antara lain:
- Firewall policy.
- Address object.
- NAT.
- Routing.
- VLAN.
- VPN.
- Security profile.
- Application Control.
- Web filtering.
- Logging.
- Monitoring.
- Backup konfigurasi.
Untuk referensi teknis, kategori Panduan FortiGate Trijaya Solution dapat digunakan untuk menemukan pembahasan terkait konfigurasi dan penggunaan FortiGate.
Sementara itu, jika perusahaan sedang merancang konektivitas WAN, VPN, atau integrasi jaringan, kategori FortiGate Network & Connectivity dapat menjadi referensi tambahan.
Perbandingan Singkat FortiGate dan Firewall Konvensional
Secara sederhana, perbedaan keduanya dapat dirangkum sebagai berikut:
| Faktor | Firewall Konvensional | FortiGate NGFW |
|---|---|---|
| Fokus utama | Filtering dan kontrol koneksi | Security + networking |
| Pemeriksaan trafik | IP, port, protocol | IP, port, aplikasi, konten, dan threat |
| Application Control | Terbatas/opsional | Terintegrasi |
| IPS | Tergantung produk | Tersedia |
| SSL Inspection | Tergantung produk | Didukung |
| VPN | Umumnya tersedia | Tersedia |
| SD-WAN | Biasanya solusi terpisah | Terintegrasi |
| Visibilitas | Dasar hingga menengah | Lebih mendalam |
| Skalabilitas | Bergantung perangkat | Beragam model dan arsitektur |
| Centralized Management | Tergantung solusi | Mendukung ekosistem Fortinet |
Perbandingan ini bersifat umum. Kemampuan firewall konvensional berbeda-beda berdasarkan vendor, model, dan konfigurasi.
Kesimpulan
Perbedaan FortiGate Firewall dan Firewall Konvensional terutama terlihat pada kedalaman inspeksi, application control, threat prevention, visibilitas, dan integrasi networking.
Firewall konvensional tetap memiliki fungsi penting untuk kebutuhan filtering dan segmentasi tertentu. Namun, perusahaan dengan aplikasi yang kompleks, banyak cabang, koneksi cloud, remote user, serta kebutuhan keamanan yang lebih luas dapat membutuhkan kemampuan NGFW.
FortiGate menggabungkan fungsi firewall dengan berbagai kemampuan keamanan dan networking dalam satu platform. Dengan perencanaan yang tepat, pendekatan ini dapat membantu perusahaan membangun jaringan yang lebih terkontrol sekaligus mengurangi kompleksitas pengelolaan.
Pemilihan solusi tetap perlu disesuaikan dengan kondisi jaringan, kebutuhan bisnis, kapasitas trafik, fitur keamanan, dan anggaran perusahaan.
Konsultasi FortiGate Firewall
Jika perusahaan Anda ingin melakukan upgrade dari firewall konvensional ke FortiGate, membutuhkan konsultasi pemilihan perangkat, konfigurasi firewall, VPN, network security, license, atau pengadaan FortiGate, Trijaya Solution dapat membantu menyesuaikan solusi dengan kebutuhan infrastruktur.
Konsultasi melalui WhatsApp: 085711148741
Email: [email protected]