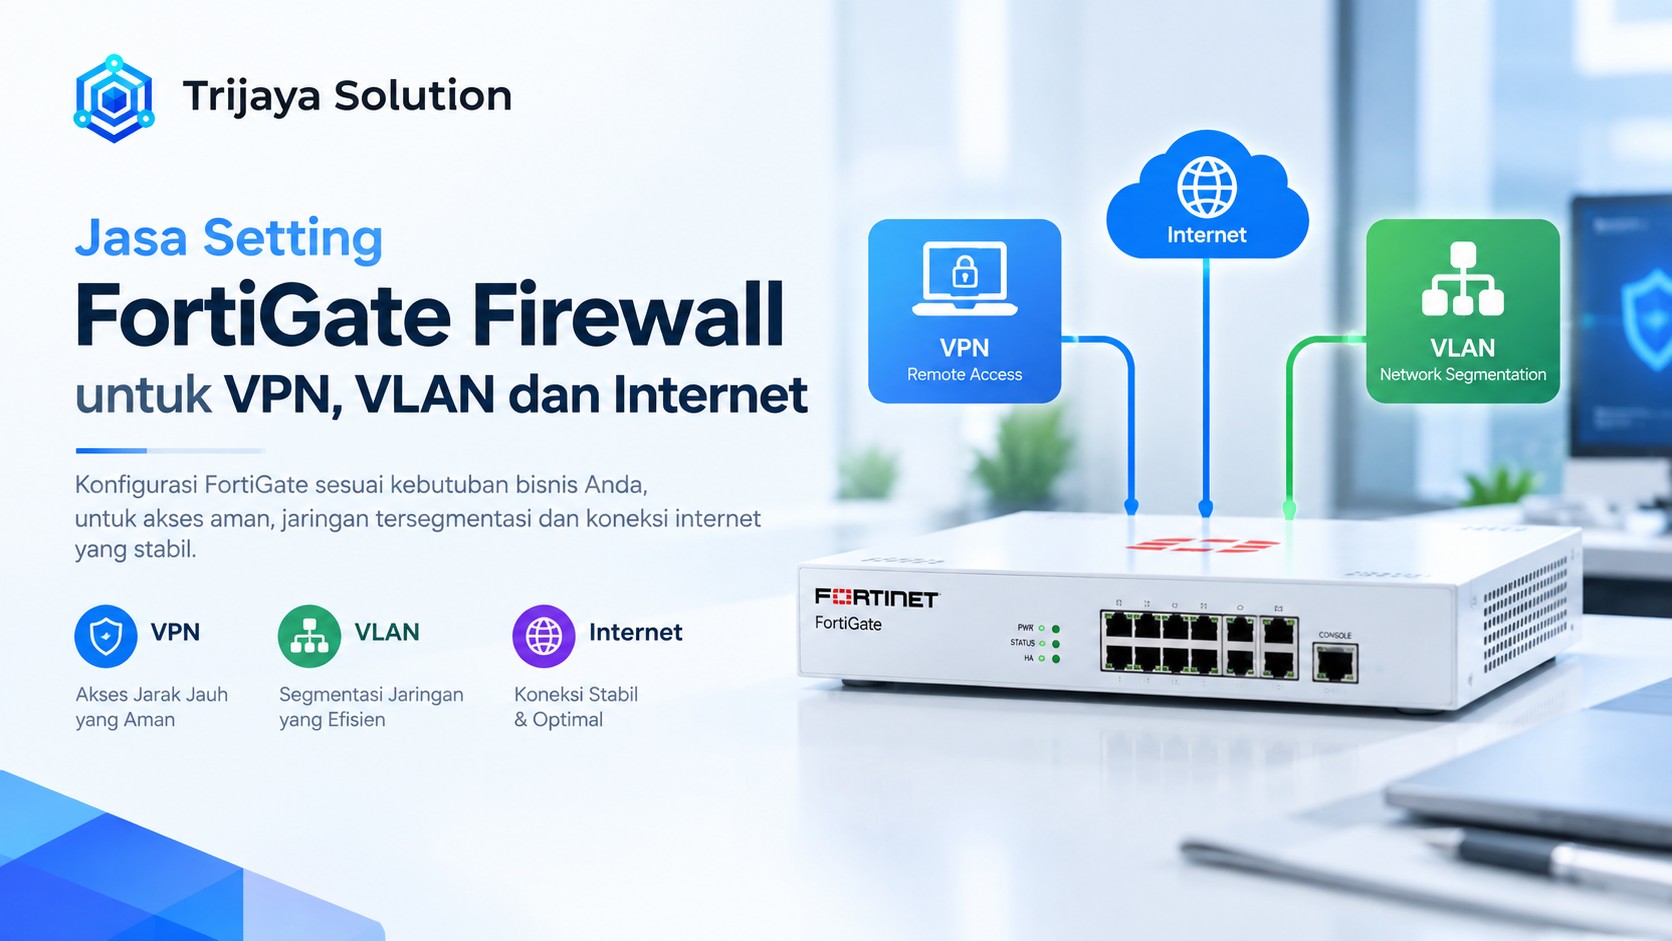
Jasa Setting FortiGate Firewall untuk Kebutuhan Jaringan Perusahaan
Jasa Setting FortiGate Firewall membantu perusahaan mengatur koneksi VPN, VLAN, dan internet agar jaringan kantor berjalan lebih aman, terstruktur, dan mudah dikelola. Trijaya Solution menyediakan layanan konfigurasi FortiGate untuk mendukung kebutuhan konektivitas, pengaturan akses pengguna, serta perlindungan infrastruktur IT perusahaan.
Dalam operasional bisnis, perusahaan membutuhkan jaringan yang stabil untuk menghubungkan karyawan, server, perangkat kantor, dan lokasi cabang. Namun, pengelolaan jaringan tanpa konfigurasi keamanan yang tepat dapat meningkatkan risiko akses tidak sah dan gangguan konektivitas.
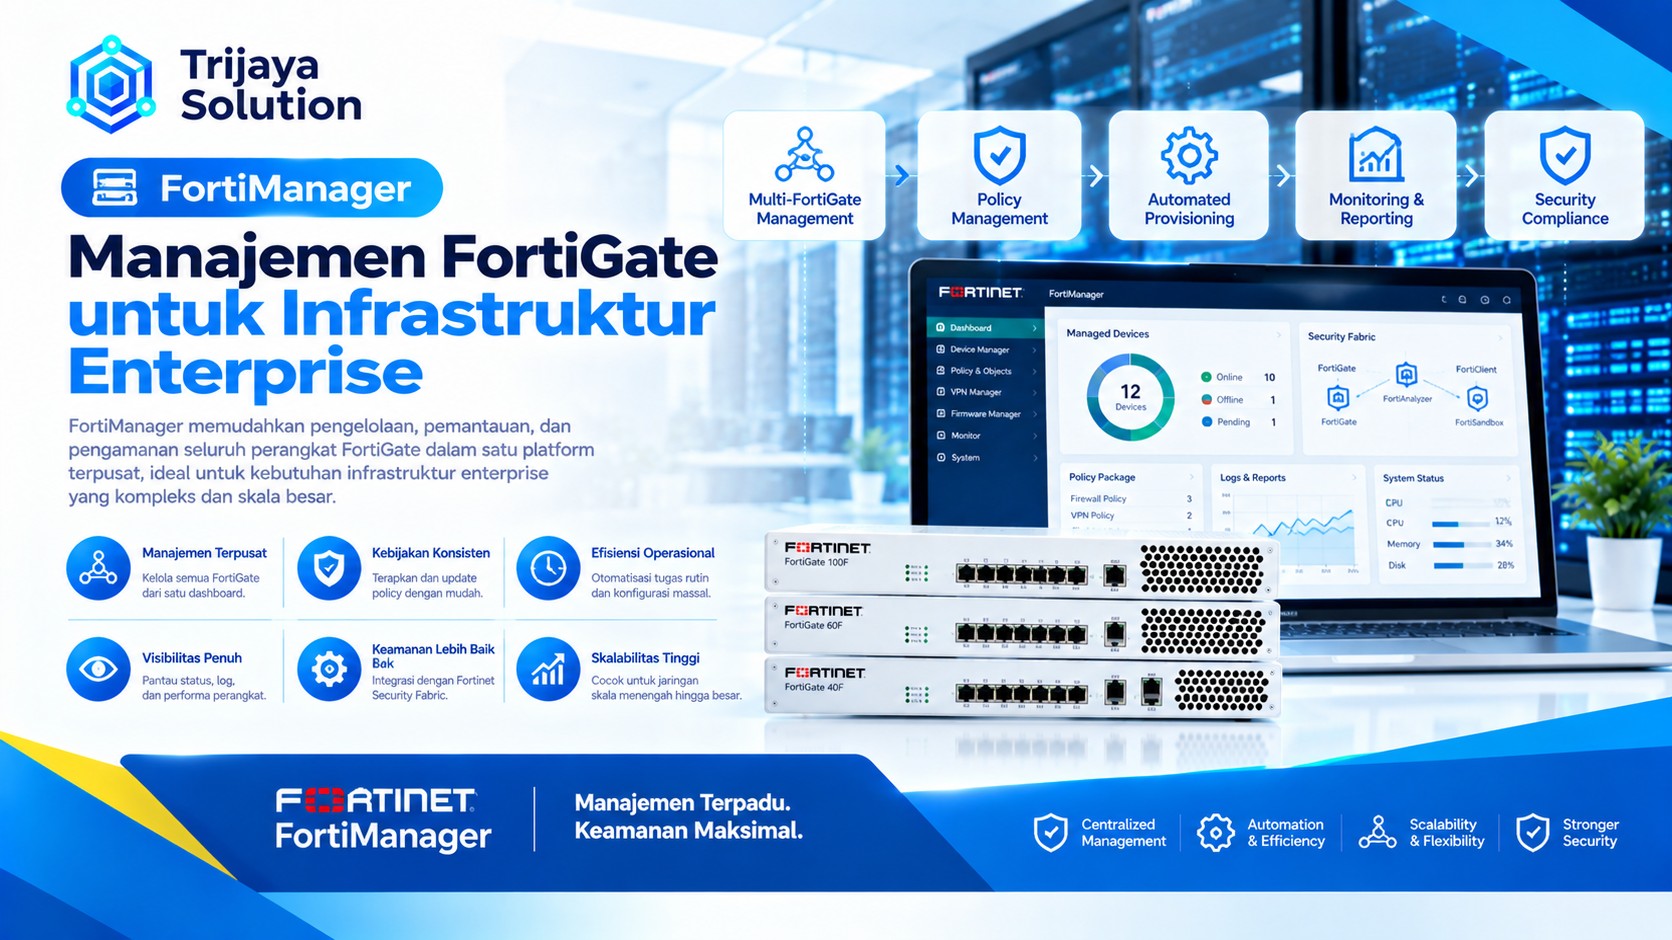
FortiGate dari Fortinet menyediakan berbagai fitur untuk mengelola kebutuhan tersebut dalam satu perangkat. Administrator dapat mengatur koneksi internet, memisahkan jaringan menggunakan VLAN, serta menghubungkan beberapa lokasi melalui VPN.
Melalui konfigurasi yang tepat, perusahaan dapat membangun infrastruktur jaringan yang mendukung produktivitas sekaligus menjaga keamanan komunikasi data.
Apa Itu Setting FortiGate Firewall?
Setting FortiGate Firewall merupakan proses pengaturan perangkat keamanan jaringan Fortinet agar dapat bekerja sesuai kebutuhan infrastruktur perusahaan.
Proses ini mencakup pengaturan interface, IP address, routing, firewall policy, NAT, VPN, VLAN, hingga fitur keamanan tambahan.
Administrator dapat menentukan bagaimana perangkat meneruskan lalu lintas jaringan, membatasi akses pengguna, serta mengelola komunikasi antarsegmen jaringan.
Dalam implementasi perusahaan, konfigurasi FortiGate umumnya mencakup tiga kebutuhan utama:
- VPN: Menghubungkan kantor pusat, cabang, dan pengguna jarak jauh melalui koneksi virtual yang aman.
- VLAN: Memisahkan jaringan berdasarkan divisi, fungsi perangkat, atau kebutuhan keamanan.
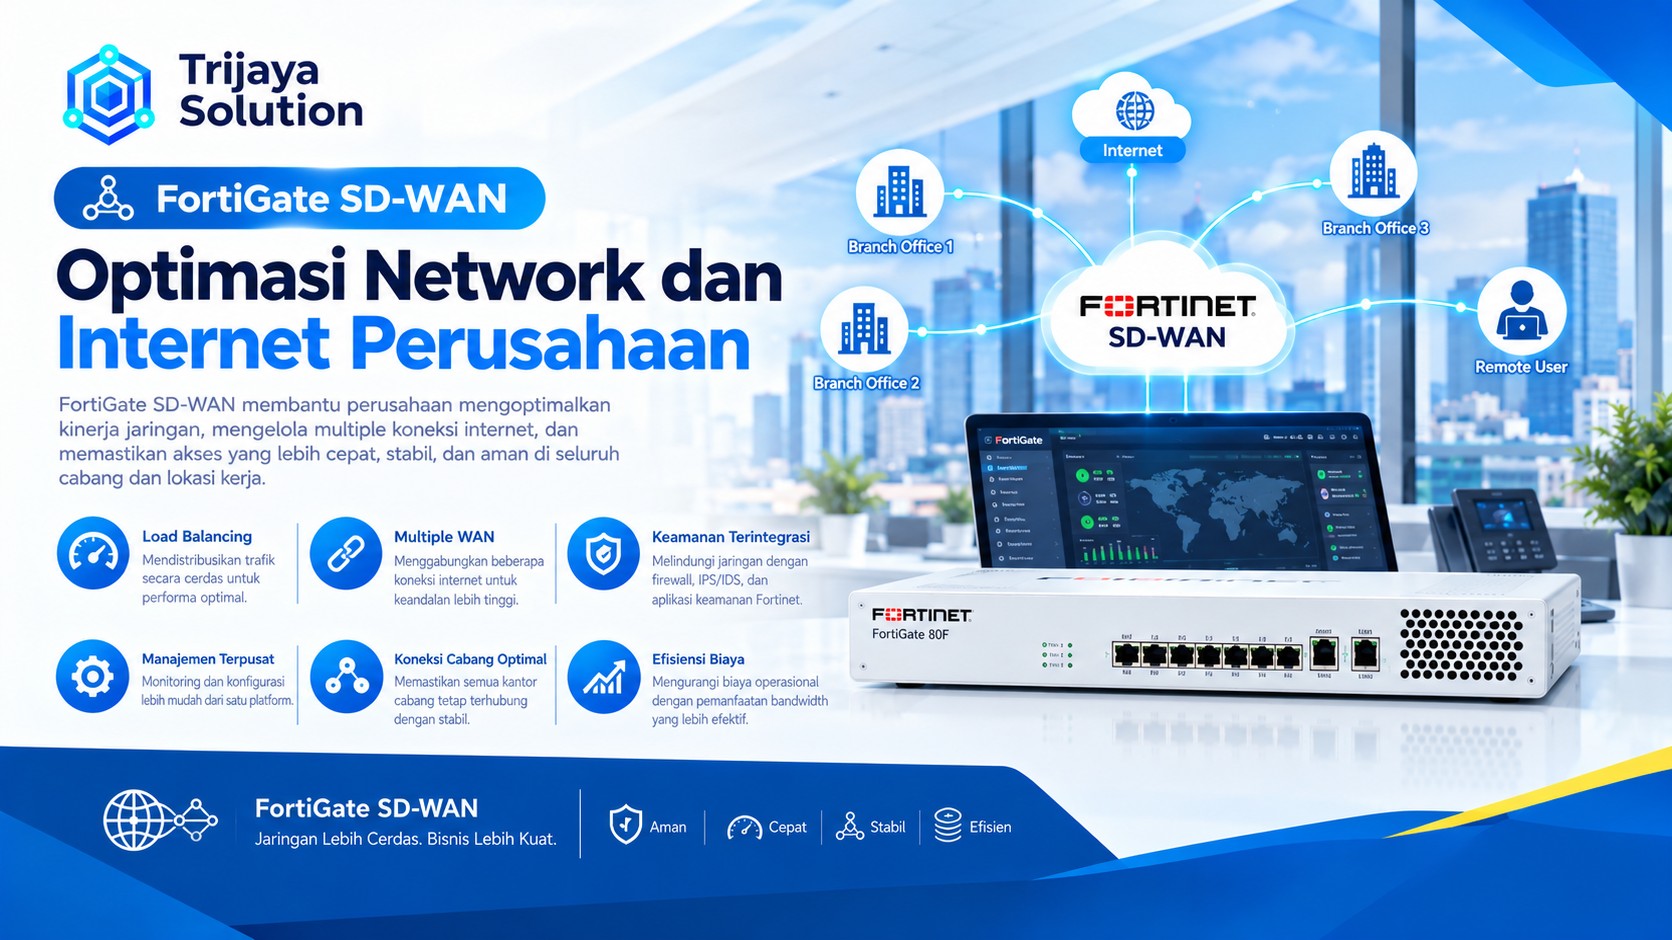
- Internet: Mengatur koneksi WAN, akses internet, NAT, routing, serta kebijakan penggunaan jaringan.
Ketiga fungsi tersebut saling mendukung untuk membangun sistem jaringan yang lebih terorganisasi.
Jasa Setting FortiGate Firewall untuk Konfigurasi VPN
VPN atau Virtual Private Network memungkinkan perusahaan menghubungkan jaringan melalui koneksi yang menggunakan mekanisme enkripsi. Teknologi ini membantu pengguna mengakses sumber daya perusahaan tanpa harus berada di lokasi kantor.
FortiGate mendukung beberapa jenis VPN yang dapat disesuaikan dengan kebutuhan perusahaan.
1. Konfigurasi Site-to-Site VPN
Site-to-Site VPN menghubungkan dua atau lebih jaringan kantor melalui koneksi VPN. Perusahaan dapat menggunakan fitur ini untuk menghubungkan kantor pusat dengan kantor cabang.
Contohnya, perusahaan memiliki kantor pusat di Jakarta dan kantor cabang di Tangerang. Administrator dapat mengatur VPN agar kedua lokasi dapat mengakses server internal sesuai kebijakan keamanan.
Konfigurasi Site-to-Site VPN dapat mencakup:
- Pengaturan IPsec VPN.
- Penentuan local dan remote network.
- Pengaturan authentication dan encryption.
- Konfigurasi routing.
- Pengaturan firewall policy.
- Pengujian komunikasi antarjaringan.
2. Konfigurasi Remote Access VPN
Remote Access VPN memungkinkan karyawan mengakses jaringan internal dari luar kantor. Perusahaan dapat memanfaatkan fitur ini untuk mendukung sistem kerja jarak jauh atau kebutuhan akses teknisi.
Administrator dapat mengatur hak akses berdasarkan identitas pengguna dan kebijakan keamanan perusahaan.
3. Troubleshooting VPN FortiGate
Koneksi VPN terkadang mengalami kendala akibat konfigurasi yang tidak sesuai, perubahan IP publik, masalah routing, atau perbedaan parameter koneksi.
Tim dapat membantu melakukan pemeriksaan terhadap konfigurasi VPN, status tunnel, routing, firewall policy, dan konektivitas jaringan untuk mengidentifikasi penyebab gangguan.
Jasa Setting FortiGate Firewall untuk Konfigurasi VLAN
VLAN atau Virtual Local Area Network memungkinkan administrator membagi satu infrastruktur jaringan fisik menjadi beberapa jaringan logis.
Perusahaan dapat menggunakan VLAN untuk memisahkan perangkat berdasarkan fungsi dan kebutuhan akses.
Sebagai contoh, perusahaan dapat membagi jaringan menjadi:
| VLAN | Fungsi Jaringan | Contoh Pengguna atau Perangkat |
|---|---|---|
| VLAN 10 | Management | Administrator IT |
| VLAN 20 | Office | Komputer karyawan |
| VLAN 30 | Guest | Pengunjung kantor |
| VLAN 40 | Server | Server aplikasi dan database |
| VLAN 50 | CCTV | Kamera IP dan NVR |
| VLAN 60 | VoIP | IP Phone |
Pemisahan jaringan membantu administrator menerapkan kebijakan keamanan secara lebih terarah.
1. Konfigurasi VLAN Interface
Tim mengatur VLAN interface pada FortiGate sesuai kebutuhan jaringan. Proses ini mencakup penentuan VLAN ID, interface induk, serta IP address gateway.
Konfigurasi tersebut memungkinkan FortiGate berkomunikasi dengan setiap segmen jaringan.
2. Konfigurasi Inter-VLAN Routing
Inter-VLAN Routing memungkinkan perangkat dari VLAN berbeda berkomunikasi melalui FortiGate.
Administrator dapat menentukan jaringan mana yang boleh saling terhubung. Sebagai contoh, komputer karyawan dapat mengakses server aplikasi, tetapi tidak perlu memiliki akses langsung ke jaringan CCTV.
3. Konfigurasi Firewall Policy Antar VLAN
Firewall policy membantu perusahaan mengontrol komunikasi antarsegmen jaringan.
Tim dapat menyesuaikan aturan berdasarkan kebutuhan bisnis, seperti membatasi akses VLAN Guest menuju jaringan internal atau mengizinkan VLAN Office mengakses layanan server tertentu.
4. Integrasi VLAN dengan Managed Switch
Implementasi VLAN biasanya melibatkan FortiGate dan managed switch.
Konfigurasi perlu memperhatikan VLAN tagging, trunk port, access port, serta kesesuaian VLAN ID pada perangkat jaringan.
Integrasi yang tepat membantu memastikan setiap perangkat memperoleh akses sesuai segmentasi yang telah dirancang.
Jasa Setting FortiGate Firewall untuk Koneksi Internet Kantor
Selain VPN dan VLAN, FortiGate juga berfungsi mengelola koneksi internet perusahaan.
Administrator dapat mengatur koneksi dari penyedia layanan internet (ISP), membagi akses berdasarkan kebijakan, serta mengontrol lalu lintas jaringan.
1. Konfigurasi WAN dan LAN
Tim mengatur interface WAN dan LAN sesuai topologi jaringan perusahaan.
Pengaturan dapat mencakup IP address, subnet mask, gateway, DNS, serta parameter koneksi lainnya.
2. Konfigurasi Routing dan NAT
Routing menentukan jalur yang digunakan perangkat untuk mengirimkan lalu lintas menuju jaringan tujuan.
Sementara itu, NAT membantu menerjemahkan alamat IP sesuai kebutuhan komunikasi jaringan, termasuk akses internet dari jaringan internal.
3. Konfigurasi Firewall Policy Internet
Firewall policy menentukan perangkat atau pengguna yang dapat mengakses internet.
Perusahaan dapat membatasi akses berdasarkan sumber jaringan, tujuan, layanan, dan kebutuhan operasional.
4. Konfigurasi Web Filtering
Web Filtering membantu perusahaan mengatur akses menuju website berdasarkan kategori tertentu.
Fitur ini dapat mendukung kebijakan penggunaan internet, seperti membatasi kategori website yang tidak relevan dengan aktivitas pekerjaan.
5. Konfigurasi Bandwidth Management
FortiGate menyediakan fitur Traffic Shaping untuk mengatur prioritas penggunaan bandwidth.
Perusahaan dapat memprioritaskan aplikasi bisnis, video conference, atau layanan penting lainnya sesuai kebutuhan jaringan.
6. Konfigurasi Dual WAN
Perusahaan yang menggunakan lebih dari satu koneksi ISP dapat mempertimbangkan konfigurasi Dual WAN.
Pengaturan ini dapat mendukung kebutuhan redundansi koneksi atau pembagian lalu lintas internet. Implementasinya bergantung pada topologi jaringan dan kebutuhan perusahaan.
Layanan Setting FortiGate Firewall dari Trijaya Solution
Trijaya Solution menyediakan layanan konfigurasi FortiGate untuk membantu perusahaan mengelola kebutuhan keamanan dan konektivitas jaringan.
Kami menyesuaikan konfigurasi dengan kondisi infrastruktur, jumlah pengguna, kebutuhan akses, serta perangkat jaringan yang sudah tersedia.
Berikut cakupan layanan yang dapat perusahaan konsultasikan:
| No. | Layanan | Ruang Lingkup Pekerjaan |
|---|---|---|
| 1 | Setting WAN dan LAN | IP Address, Gateway, DNS, Interface |
| 2 | Setting Firewall Policy | Pengaturan akses dan kebijakan keamanan |
| 3 | Setting VPN | Site-to-Site IPsec dan Remote Access VPN |
| 4 | Setting VLAN | VLAN Interface dan Segmentasi Jaringan |
| 5 | Inter-VLAN Routing | Pengaturan komunikasi antar VLAN |
| 6 | Setting NAT | Source NAT dan Destination NAT sesuai kebutuhan |
| 7 | Web Filtering | Pengaturan akses website |
| 8 | Traffic Shaping | Pengaturan prioritas bandwidth |
| 9 | Dual WAN | Pengaturan koneksi lebih dari satu ISP |
| 10 | Troubleshooting | Pemeriksaan dan perbaikan kendala konfigurasi |
Setiap pekerjaan mengikuti kebutuhan teknis dan ruang lingkup yang telah disepakati bersama perusahaan.
Tahapan Pengerjaan Setting FortiGate Firewall
Agar implementasi berjalan terarah, Trijaya Solution menerapkan tahapan pekerjaan yang sistematis.
1. Konsultasi Kebutuhan Jaringan
Tim membahas kebutuhan perusahaan, seperti jumlah pengguna, koneksi internet, segmentasi VLAN, kebutuhan VPN, dan kondisi perangkat yang sudah digunakan.
2. Pemeriksaan Infrastruktur Existing
Tim memeriksa topologi jaringan dan konfigurasi perangkat yang tersedia. Pemeriksaan ini membantu mengidentifikasi kebutuhan perubahan serta potensi kendala implementasi.
3. Perencanaan Konfigurasi
Tim menyusun rancangan konfigurasi berdasarkan kebutuhan konektivitas dan kebijakan keamanan perusahaan.
Perencanaan dapat mencakup IP addressing, VLAN ID, routing, firewall policy, dan skenario VPN.
4. Implementasi Konfigurasi
Tim melakukan pengaturan FortiGate sesuai rancangan yang telah disepakati. Proses ini juga memperhatikan integrasi dengan router, switch, server, dan perangkat jaringan lainnya.
5. Testing dan Troubleshooting
Tim menguji koneksi internet, komunikasi antar VLAN, koneksi VPN, serta aturan firewall.
Jika menemukan kendala, tim melakukan pemeriksaan dan penyesuaian konfigurasi sesuai ruang lingkup pekerjaan.
6. Dokumentasi dan Serah Terima
Tim menyiapkan dokumentasi konfigurasi untuk membantu administrator memahami pengaturan perangkat dan mendukung pemeliharaan jaringan selanjutnya.
Mengapa Memilih Trijaya Solution?
Trijaya Solution merupakan perusahaan penyedia layanan digital product dan solusi teknologi yang telah beroperasi sejak 2010.
Kami mendukung kebutuhan teknologi perusahaan melalui pengembangan aplikasi, sistem informasi, serta solusi infrastruktur IT sesuai kebutuhan bisnis.
Dalam layanan konfigurasi jaringan, kami mengutamakan analisis kebutuhan, perencanaan teknis, implementasi, dan pengujian sistem.
Melalui layanan setting FortiGate, kami membantu perusahaan mengintegrasikan kebutuhan VPN, VLAN, dan internet dalam satu sistem pengelolaan jaringan.
Kami juga dapat membantu mendiskusikan kebutuhan integrasi dengan perangkat pendukung, seperti managed switch, router, access point, server, dan infrastruktur jaringan lainnya.
Konsultasikan Kebutuhan Setting FortiGate Perusahaan Anda
Pengelolaan jaringan perusahaan membutuhkan konfigurasi yang sesuai agar koneksi internet, VPN, dan VLAN dapat berjalan secara terstruktur.
Jika perusahaan Anda membutuhkan Jasa Setting FortiGate Firewall, Trijaya Solution siap membantu proses konsultasi, analisis infrastruktur, konfigurasi perangkat, pengujian konektivitas, hingga dokumentasi pekerjaan.
Diskusikan kebutuhan jaringan kantor Anda bersama tim Trijaya Solution untuk mendapatkan rekomendasi konfigurasi yang sesuai dengan kondisi infrastruktur perusahaan.
Konsultasi melalui WhatsApp: 085711148741
Email: [email protected]