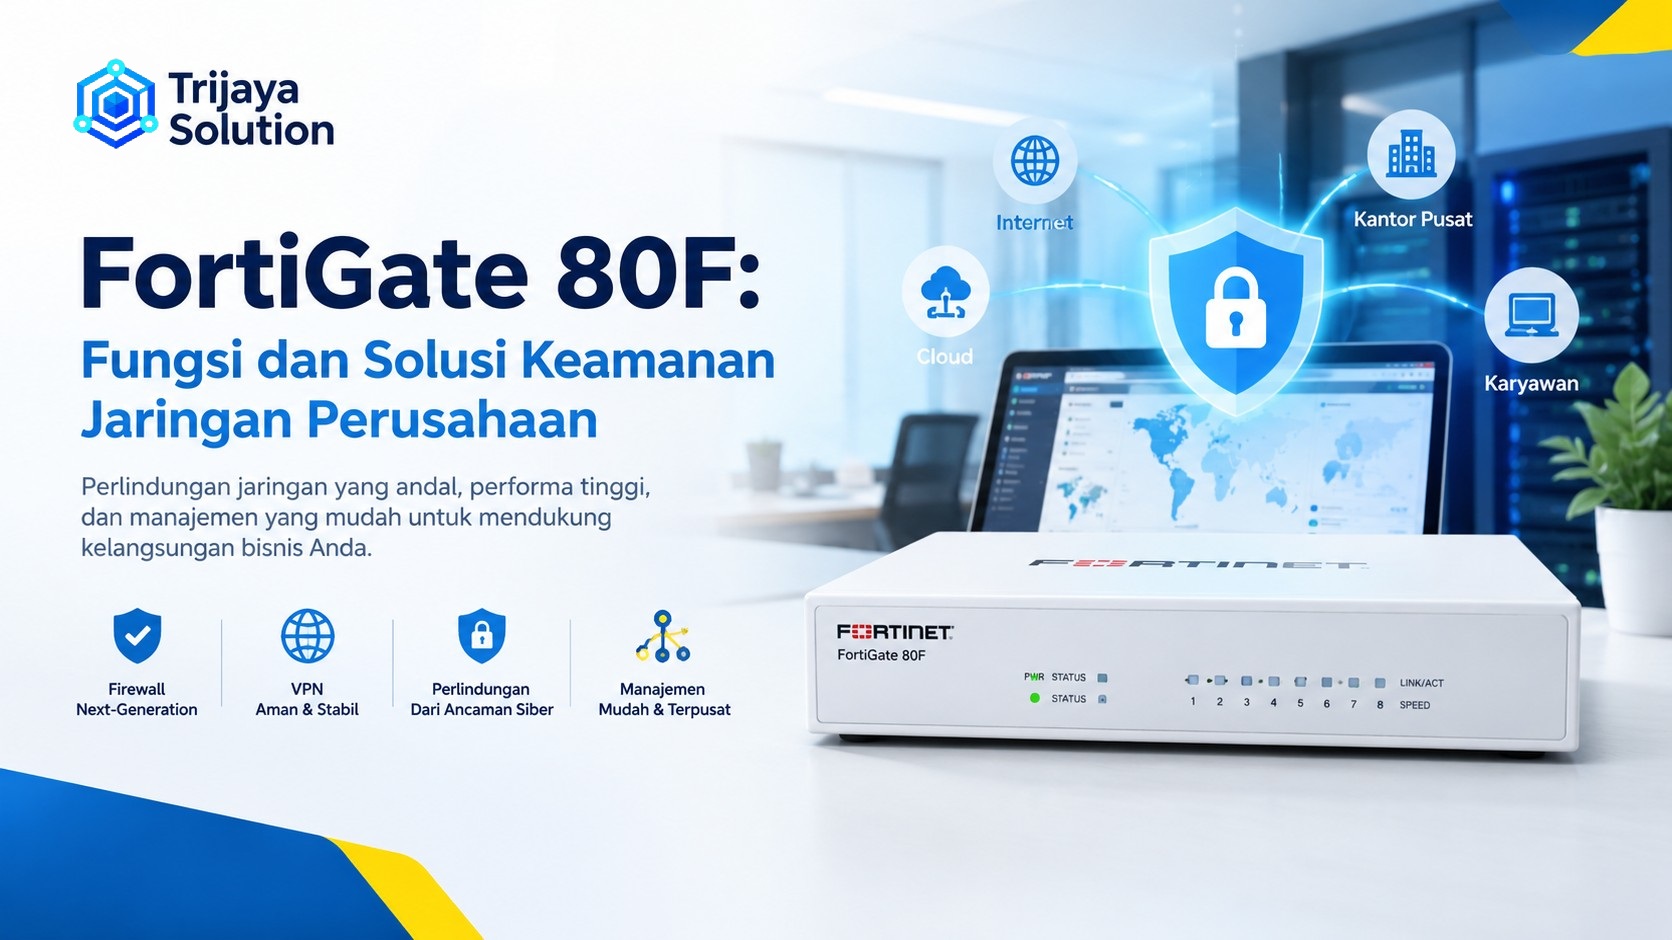
FortiGate 80F merupakan perangkat next-generation firewall yang dapat digunakan perusahaan untuk mengelola sekaligus mengamankan lalu lintas jaringan. Perangkat ini cocok untuk lingkungan yang membutuhkan kontrol akses lebih terstruktur, koneksi antar lokasi, perlindungan aplikasi, serta pengelolaan beberapa jalur internet.
Kebutuhan keamanan jaringan perusahaan terus berkembang. Pengguna mengakses cloud, aplikasi SaaS, sistem internal, layanan transaksi, hingga sumber daya perusahaan dari berbagai lokasi. Kondisi tersebut membuat firewall tidak cukup hanya berfungsi sebagai penyaring koneksi.
FortiGate 80F menghadirkan pendekatan keamanan terpadu. Administrator dapat menggabungkan firewall policy, VPN, application control, web filtering, IPS, traffic management, dan fitur jaringan lainnya sesuai kebutuhan.
Mengenal FortiGate 80F
FortiGate 80F merupakan bagian dari keluarga FortiGate yang dikembangkan untuk kebutuhan keamanan jaringan perusahaan dan branch office dengan kebutuhan konektivitas yang lebih kompleks.
Perangkat ini bekerja sebagai penghubung sekaligus pengendali trafik antara jaringan internal dan jaringan eksternal. Administrator dapat menentukan aturan untuk setiap jenis komunikasi yang melewati firewall.
Implementasinya dapat menyesuaikan arsitektur jaringan. Perusahaan dapat menempatkan firewall di perimeter internet, antara segmen jaringan tertentu, atau dalam desain yang melibatkan beberapa lokasi.
Dengan pendekatan tersebut, FortiGate 80F tidak hanya berperan sebagai perangkat keamanan. Perangkat ini juga dapat menjadi bagian dari pengelolaan konektivitas perusahaan.
Fungsi FortiGate 80F dalam Jaringan Perusahaan
Ada beberapa fungsi utama yang membuat firewall relevan untuk infrastruktur IT modern.
Mengendalikan Trafik Jaringan
Setiap koneksi yang melewati firewall dapat mengikuti kebijakan yang telah dibuat administrator. Aturan tersebut dapat menentukan sumber, tujuan, layanan, port, jadwal, hingga tindakan yang harus dilakukan.
Perusahaan bisa menerapkan kebijakan berbeda untuk server, komputer karyawan, perangkat tamu, maupun sistem operasional.
Konfigurasi seperti ini membantu administrator menerapkan prinsip akses berdasarkan kebutuhan.
Membatasi Akses ke Sistem Internal
Tidak semua perangkat dari jaringan luar harus dapat mengakses sistem perusahaan. Firewall dapat menjadi lapisan pengendali sebelum koneksi mencapai server atau aplikasi internal.
Sebagai contoh, perusahaan dapat membuka akses hanya pada layanan tertentu. Port dan layanan lain tetap tertutup dari jaringan eksternal.
Pendekatan tersebut membantu memperkecil permukaan akses pada infrastruktur perusahaan.
Mengamankan Komunikasi Antar Lokasi
Perusahaan dengan kantor pusat dan beberapa cabang membutuhkan komunikasi data yang konsisten. FortiGate 80F dapat digunakan dalam desain VPN untuk menghubungkan lokasi-lokasi tersebut.
Koneksi site-to-site memungkinkan jaringan cabang berkomunikasi dengan resource di kantor pusat melalui jalur yang terlindungi.
Administrator juga dapat membuat kebijakan berbeda untuk setiap lokasi berdasarkan kebutuhan operasional.
FortiGate 80F untuk Segmentasi Jaringan
Segmentasi menjadi salah satu strategi penting dalam keamanan jaringan.
Perusahaan biasanya memiliki beberapa kelompok perangkat dengan karakteristik berbeda. Contohnya:
| Segmen | Contoh Perangkat | Kebutuhan |
|---|---|---|
| User | PC dan laptop | Akses aplikasi dan internet |
| Server | Application server | Akses terbatas |
| Finance | Komputer bagian keuangan | Akses sistem finansial |
| Guest | Smartphone dan laptop tamu | Internet saja |
| IoT | CCTV dan perangkat IoT | Akses terbatas |
| Management | Perangkat administrator | Akses khusus |
FortiGate 80F dapat membantu mengatur komunikasi antarsegmen tersebut melalui firewall policy.
Misalnya, jaringan guest hanya boleh mengakses internet. Sementara itu, jaringan user dapat mengakses aplikasi internal tertentu. Server dapat menerima koneksi hanya dari sumber yang telah ditentukan.
Segmentasi seperti ini membuat pengelolaan akses menjadi lebih terkontrol.
Keamanan Berlapis dengan FortiGate 80F
Satu firewall policy saja tidak cukup untuk menghadapi berbagai jenis ancaman. Perusahaan membutuhkan beberapa lapisan pengamanan yang bekerja berdasarkan karakteristik trafik.
FortiGate 80F dapat mendukung pendekatan tersebut melalui kombinasi beberapa fitur.
| Lapisan Keamanan | Peran |
|---|---|
| Firewall Policy | Mengontrol koneksi jaringan |
| IPS | Mendeteksi pola serangan jaringan |
| Antivirus | Membantu mendeteksi malware |
| Web Filter | Mengatur akses ke kategori website |
| Application Control | Mengidentifikasi aplikasi |
| SSL Inspection | Memeriksa trafik terenkripsi sesuai konfigurasi |
| VPN | Mengamankan koneksi antar lokasi |
| Logging | Menyimpan informasi aktivitas jaringan |
Administrator dapat memilih fitur berdasarkan risiko dan kebutuhan lingkungan IT. Tidak semua fitur harus diterapkan dengan konfigurasi yang sama pada setiap jaringan.
FortiGate 80F untuk Multi-WAN
Banyak perusahaan menggunakan lebih dari satu ISP untuk menjaga konektivitas.
Contohnya, perusahaan memiliki koneksi fiber utama dan koneksi internet cadangan. Ketika salah satu jalur mengalami gangguan, sistem dapat menggunakan jalur alternatif sesuai konfigurasi.
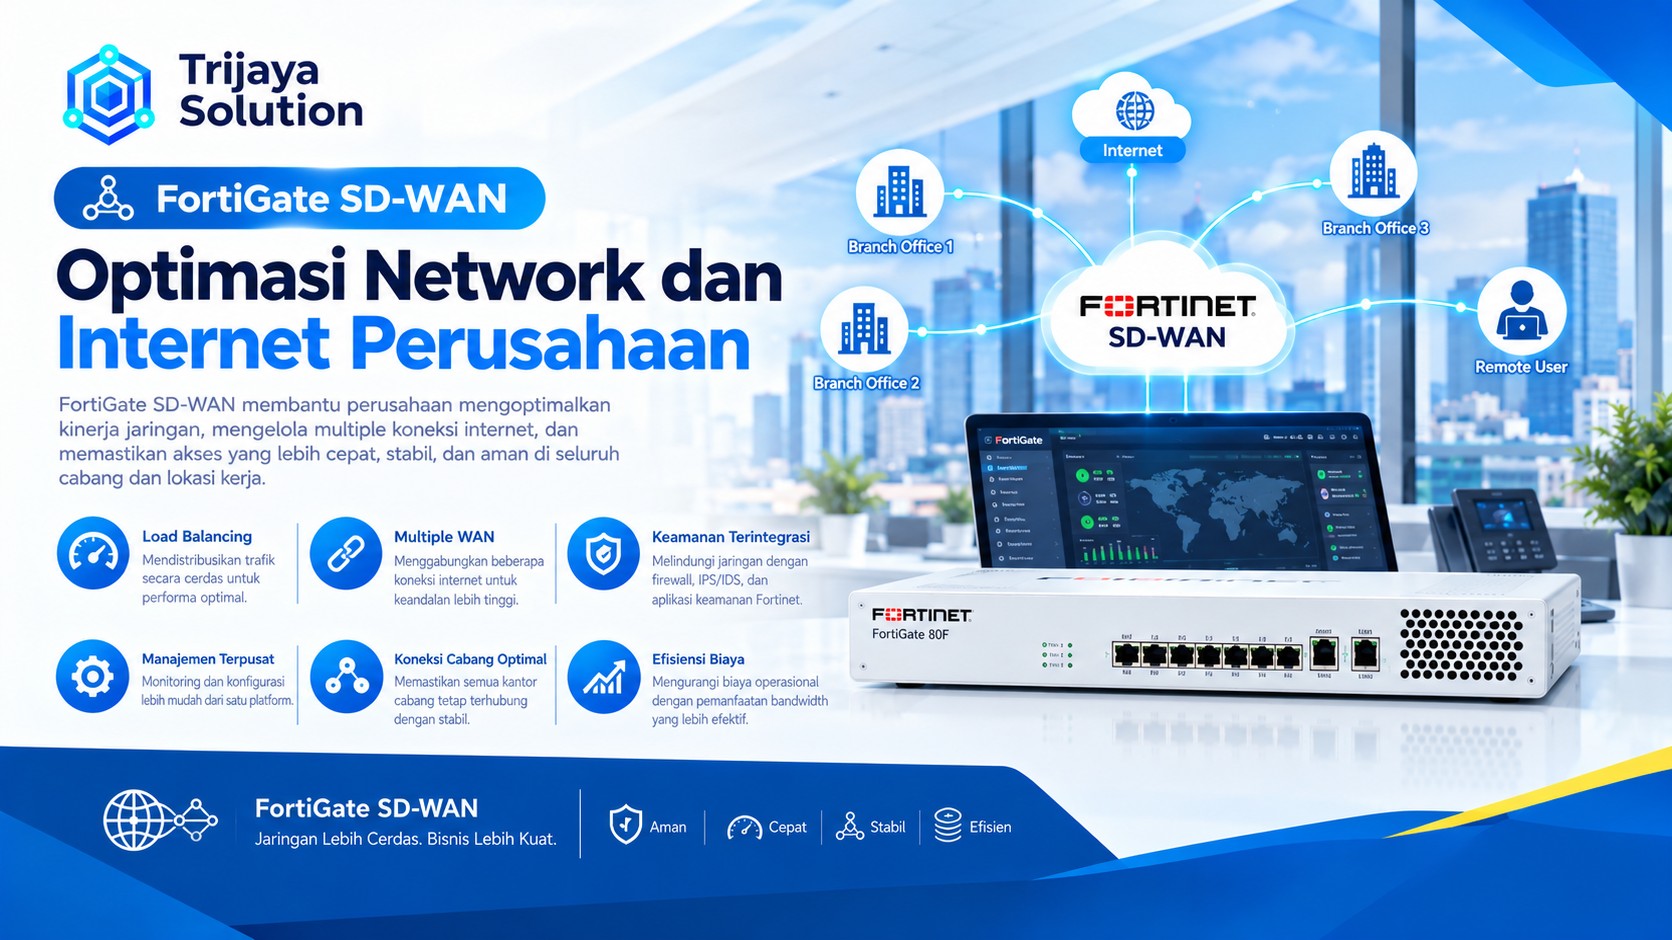
FortiGate 80F dapat digunakan untuk mendukung skenario tersebut melalui kemampuan pengelolaan WAN dan SD-WAN.
Administrator dapat menentukan jalur berdasarkan kualitas koneksi, jenis aplikasi, tujuan trafik, atau kebijakan lainnya.
Skema ini berguna untuk perusahaan yang bergantung pada aplikasi cloud, sistem transaksi, komunikasi online, dan layanan digital.
Peran SD-WAN pada FortiGate 80F
SD-WAN membantu perusahaan mengelola beberapa jalur koneksi secara lebih fleksibel.
Alih-alih memperlakukan semua koneksi internet dengan cara yang sama, administrator dapat menentukan jalur berdasarkan kebutuhan aplikasi.
Misalnya, aplikasi meeting online membutuhkan koneksi yang stabil. Sistem transaksi membutuhkan konektivitas yang konsisten. Sementara aktivitas browsing biasa dapat menggunakan jalur lain.
Dengan pengaturan berbasis kebijakan, perusahaan dapat memanfaatkan koneksi yang tersedia secara lebih terarah.
FortiGate 80F untuk VPN
VPN menjadi kebutuhan ketika perusahaan memiliki karyawan remote, kantor cabang, atau sistem yang tersebar di beberapa lokasi.
FortiGate 80F dapat digunakan untuk membangun koneksi VPN sesuai rancangan jaringan.
Untuk komunikasi antarkantor, administrator dapat menggunakan site-to-site VPN. Sementara kebutuhan remote access dapat menggunakan mekanisme akses yang tersedia pada versi FortiOS dan konfigurasi perusahaan.
Sebelum membuat VPN, administrator perlu menentukan subnet, routing, metode autentikasi, akses yang diperbolehkan, serta kebutuhan keamanan masing-masing pengguna atau lokasi.
Mengamankan Akses Aplikasi Perusahaan
Aplikasi bisnis menjadi salah satu aset penting dalam infrastruktur IT. Gangguan terhadap aplikasi dapat berdampak langsung terhadap aktivitas operasional.
FortiGate 80F dapat membantu mengontrol trafik menuju aplikasi melalui kebijakan jaringan dan fitur keamanan yang tersedia.
Administrator dapat menentukan siapa yang boleh mengakses aplikasi tertentu. Sistem juga dapat menerapkan pembatasan berdasarkan alamat IP, interface, port, service, atau parameter kebijakan lainnya.
Untuk aplikasi yang membutuhkan akses dari internet, perusahaan perlu merancang aturan inbound secara hati-hati. Hanya layanan yang diperlukan sebaiknya dibuka.
Monitoring Trafik dan Aktivitas Jaringan
Keamanan tidak berhenti setelah firewall selesai dikonfigurasi. Administrator juga perlu mengetahui apa yang terjadi pada jaringan.
FortiGate menyediakan kemampuan logging dan monitoring yang dapat membantu melihat aktivitas trafik, penggunaan aplikasi, koneksi, serta event keamanan berdasarkan konfigurasi yang diterapkan.
Data tersebut dapat membantu proses troubleshooting.
Contohnya, ketika pengguna melaporkan koneksi aplikasi lambat, administrator dapat memeriksa trafik dan kondisi koneksi untuk mencari indikasi masalah.
Monitoring juga membantu perusahaan mengevaluasi apakah kebijakan firewall masih sesuai dengan kondisi jaringan.
Kapan Perusahaan Membutuhkan FortiGate 80F?
FortiGate 80F dapat dipertimbangkan ketika perusahaan mulai membutuhkan pengelolaan keamanan yang lebih terstruktur.
Beberapa skenario penggunaannya antara lain:
- Kantor memiliki banyak pengguna dan perangkat.
- Perusahaan menggunakan beberapa koneksi ISP.
- Terdapat kantor pusat dan beberapa cabang.
- Perusahaan membutuhkan VPN antar lokasi.
- Infrastruktur memiliki beberapa VLAN.
- Aplikasi internal membutuhkan kontrol akses.
- Perusahaan ingin menerapkan segmentasi jaringan.
- Administrator membutuhkan monitoring trafik.
- Perusahaan membutuhkan integrasi dengan ekosistem keamanan Fortinet.
Pemilihan model tetap harus mempertimbangkan kapasitas jaringan dan kebutuhan inspeksi. Jumlah pengguna saja tidak cukup untuk menentukan perangkat firewall.
FortiGate 80F dan FortiGuard
Perusahaan juga perlu memahami perbedaan antara perangkat FortiGate dan layanan subscription.
FortiGate 80F merupakan hardware firewall. Sementara itu, layanan FortiGuard menyediakan berbagai layanan keamanan berdasarkan paket yang dipilih perusahaan.
Contohnya dapat mencakup layanan terkait threat intelligence, antivirus, web filtering, intrusion prevention, dan fitur keamanan lainnya.
Karena kebutuhan setiap perusahaan berbeda, pemilihan subscription sebaiknya dilakukan berdasarkan fitur yang benar-benar dibutuhkan.
| Kebutuhan | Hal yang Perlu Dipertimbangkan |
|---|---|
| Perlindungan malware | Layanan antivirus |
| Deteksi intrusi | IPS |
| Kontrol website | Web filtering |
| Kontrol aplikasi | Application Control |
| Dukungan teknis | Paket support |
| Pembaruan keamanan | Subscription terkait |
Perusahaan juga perlu memperhatikan masa berlaku lisensi. Pengelolaan renewal yang terjadwal membantu menghindari layanan keamanan berhenti tanpa perencanaan.
Tips Menyiapkan Implementasi FortiGate 80F
Implementasi firewall sebaiknya dimulai dengan pemetaan kondisi jaringan.
Beberapa informasi yang perlu disiapkan meliputi:
- Daftar koneksi internet.
- Topologi jaringan.
- Daftar VLAN dan subnet.
- Data server dan aplikasi.
- Kebutuhan akses antarjaringan.
- Daftar VPN.
- Firewall policy yang dibutuhkan.
- Kebutuhan logging dan monitoring.
- Rencana backup konfigurasi.
- Prosedur rollback jika terjadi masalah.
Setelah konfigurasi selesai, lakukan pengujian sebelum sistem digunakan secara penuh.
Pengujian dapat mencakup akses internet, aplikasi internal, VPN, failover ISP, routing, DNS, NAT, serta aturan keamanan.
Dokumentasi hasil pengujian juga penting. Administrator dapat menggunakannya sebagai referensi ketika melakukan maintenance atau perubahan konfigurasi di kemudian hari.
Maintenance FortiGate 80F
Firewall perusahaan membutuhkan pemeriksaan berkala agar konfigurasi tetap relevan.
Maintenance dapat mencakup review firewall policy, pengecekan resource, backup konfigurasi, pemeriksaan VPN, evaluasi log, pengecekan konektivitas, serta perencanaan upgrade FortiOS.
Policy yang sudah tidak digunakan perlu dievaluasi. Rule yang terlalu luas juga sebaiknya ditinjau agar akses jaringan tetap sesuai kebutuhan.
Perusahaan dapat membuat jadwal maintenance berdasarkan tingkat kritikalitas infrastrukturnya.
Solusi Keamanan Jaringan Perusahaan dengan FortiGate 80F
FortiGate 80F dapat menjadi bagian dari strategi keamanan jaringan perusahaan yang membutuhkan kontrol trafik, segmentasi, VPN, multi-WAN, SD-WAN, dan berbagai lapisan proteksi.
Namun, perangkat firewall bukan satu-satunya komponen dalam keamanan IT. Perusahaan tetap perlu menggabungkan firewall dengan segmentasi, kontrol akses, monitoring, backup, patch management, serta prosedur keamanan internal.
Perencanaan yang matang akan membantu perusahaan menggunakan kemampuan FortiGate 80F secara lebih optimal. Konfigurasi juga perlu mengikuti struktur jaringan dan kebutuhan bisnis, bukan sekadar menggunakan konfigurasi standar.
Konsultasi FortiGate 80F untuk Perusahaan
Trijaya Solution dapat membantu perusahaan dalam kebutuhan firewall dan infrastruktur jaringan, mulai dari assessment, pengadaan, instalasi, konfigurasi, migrasi, maintenance, upgrade, hingga renewal license FortiGate.
Sebelum menentukan perangkat, perusahaan dapat melakukan pemetaan kebutuhan jaringan. Langkah ini membantu menentukan kapasitas firewall, desain koneksi, kebutuhan VPN, segmentasi, subscription, serta skenario implementasi.
Konsultasi melalui WhatsApp: 085711148741
Email: [email protected]