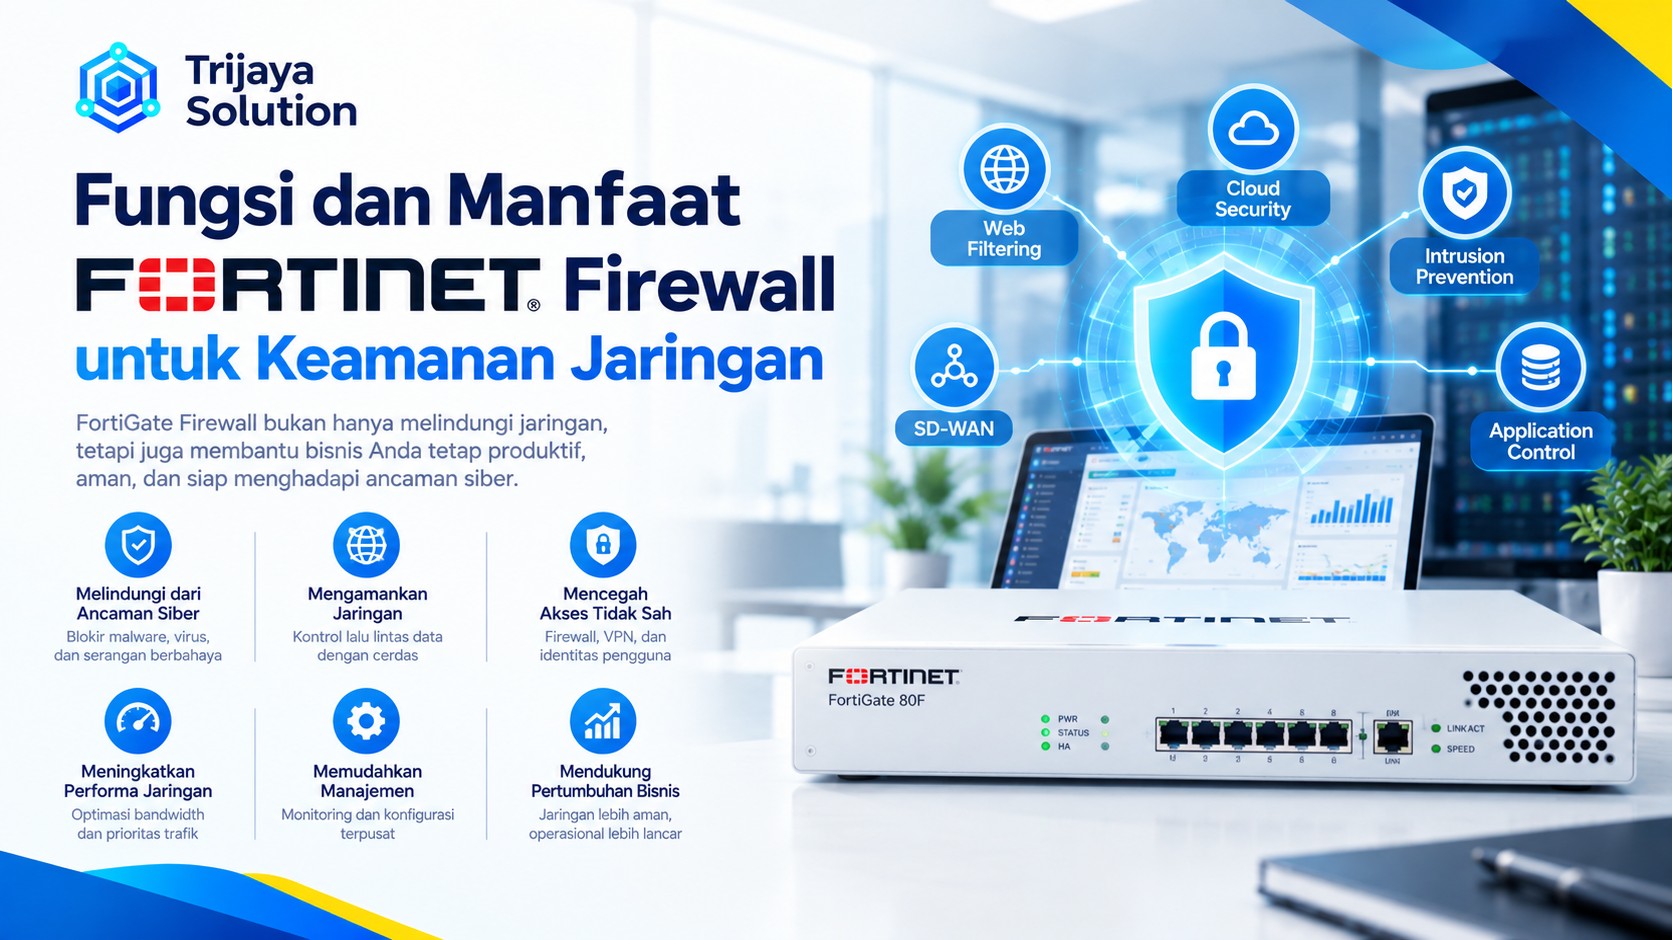
Keamanan jaringan menjadi kebutuhan penting bagi perusahaan yang mengandalkan internet, server, aplikasi bisnis, dan konektivitas antar kantor. Fungsi dan Manfaat FortiGate Firewall tidak hanya berkaitan dengan pemblokiran akses berbahaya. FortiGate juga menggabungkan fungsi keamanan dan jaringan untuk membantu perusahaan mengelola trafik, aplikasi, koneksi remote, serta infrastruktur yang semakin kompleks.
FortiGate merupakan lini Next-Generation Firewall atau NGFW dari Fortinet. Platform ini menggabungkan fungsi firewall dengan kemampuan keamanan dan networking, termasuk Secure SD-WAN, ZTNA, serta integrasi layanan keamanan FortiGuard pada skenario tertentu.
Karena itu, perusahaan dapat menggunakan FortiGate bukan hanya sebagai perangkat di antara internet dan jaringan internal. Perangkat ini juga dapat menjadi bagian dari arsitektur keamanan jaringan secara menyeluruh.
Apa Fungsi FortiGate Firewall?
Secara dasar, firewall berfungsi mengontrol trafik yang masuk dan keluar jaringan. Firewall menggunakan aturan tertentu untuk menentukan trafik yang boleh diteruskan, diblokir, atau dicatat.
FortiGate mengembangkan fungsi tersebut melalui pendekatan NGFW. Administrator dapat menggabungkan kebijakan firewall dengan berbagai mekanisme keamanan dan kontrol jaringan.
Beberapa fungsi utamanya meliputi:
| Fungsi | Kegunaan |
|---|---|
| Firewall Policy | Mengatur trafik yang diizinkan atau diblokir |
| Application Control | Mengontrol akses berdasarkan aplikasi |
| Intrusion Prevention | Membantu mendeteksi dan memblokir aktivitas berbahaya |
| Web Filtering | Membantu mengontrol akses ke situs tertentu |
| VPN | Mengamankan koneksi antar jaringan atau remote user |
| SSL Inspection | Memeriksa trafik terenkripsi sesuai kebijakan |
| SD-WAN | Mengelola konektivitas WAN berdasarkan kebutuhan |
| Network Segmentation | Membatasi komunikasi antar segmen jaringan |
| Logging | Mencatat aktivitas dan trafik jaringan |
| Centralized Management | Mendukung pengelolaan banyak perangkat secara terpusat |
Fitur yang tersedia dapat berbeda menurut model, versi FortiOS, serta subscription yang digunakan. Karena itu, perusahaan perlu mencocokkan kebutuhan teknis dengan model dan paket layanan yang dipilih.
1. Mengontrol Trafik Jaringan
Fungsi utama FortiGate adalah mengatur trafik jaringan berdasarkan security policy.
Administrator dapat menentukan sumber trafik, tujuan, service, interface, dan parameter lain sesuai desain jaringan. Trafik yang sesuai policy dapat diteruskan, sedangkan trafik yang tidak diizinkan dapat diblokir atau dicatat.
Kontrol ini penting ketika perusahaan memiliki beberapa kelompok pengguna dan server dengan kebutuhan akses berbeda.
Contohnya:
- User dapat mengakses internet.
- Guest hanya mendapatkan akses internet.
- User tertentu dapat mengakses server aplikasi.
- Server database tidak dapat diakses langsung dari jaringan guest.
- Cabang dapat berkomunikasi dengan kantor pusat melalui VPN.
- Akses administrator ke perangkat jaringan dibatasi.
Dengan aturan seperti ini, perusahaan dapat mengurangi akses yang tidak diperlukan.
2. Meningkatkan Perlindungan terhadap Ancaman
Salah satu manfaat FortiGate adalah kemampuannya untuk menggabungkan firewall dengan berbagai lapisan keamanan.
FortiGate NGFW mendukung integrasi dengan layanan keamanan FortiGuard untuk memberikan kemampuan threat protection, termasuk IPS dan berbagai layanan keamanan lainnya.
Pendekatan multilayer membantu perusahaan menghadapi berbagai jenis trafik berisiko.
Namun, firewall tetap bukan satu-satunya komponen cybersecurity. Perusahaan tetap membutuhkan endpoint protection, patch management, backup, identity security, serta edukasi pengguna.
3. Mengontrol Penggunaan Aplikasi
Jaringan perusahaan saat ini tidak hanya digunakan untuk browsing. User mengakses aplikasi cloud, collaboration tools, media sosial, file sharing, SaaS, dan berbagai platform bisnis.
Karena itu, kontrol berdasarkan IP dan port saja sering kali belum cukup.
FortiGate menyediakan Application Control untuk membantu administrator mengenali dan mengatur trafik aplikasi.
Perusahaan dapat menggunakan kemampuan tersebut untuk membuat kebijakan berdasarkan kebutuhan operasional.
Contohnya, aplikasi tertentu dapat:
- Diizinkan untuk divisi tertentu.
- Dibatasi pada jam kerja.
- Diblokir karena tidak berhubungan dengan pekerjaan.
- Dipantau penggunaan bandwidth-nya.
Kebijakan tersebut dapat membantu perusahaan menjaga produktivitas sekaligus mengurangi risiko dari aplikasi yang tidak terkontrol.
4. Mengamankan Koneksi VPN
VPN menjadi bagian penting bagi perusahaan yang memiliki kantor cabang atau karyawan yang membutuhkan akses ke jaringan internal.
FortiGate dapat digunakan untuk membangun koneksi VPN antar lokasi maupun kebutuhan remote access sesuai arsitektur yang diterapkan.
Contoh implementasinya adalah:
Kantor Cabang → Internet → VPN → FortiGate Kantor Pusat
Koneksi tersebut memungkinkan jaringan cabang berkomunikasi dengan resource tertentu di kantor pusat melalui koneksi yang diamankan sesuai konfigurasi.
VPN juga dapat menjadi bagian dari strategi perusahaan ketika infrastruktur bekerja dengan banyak lokasi.
5. Membantu Segmentasi Jaringan
Tidak semua perangkat dalam perusahaan seharusnya berada dalam satu area jaringan.
Server, workstation, guest, CCTV, IoT, dan perangkat administrator memiliki kebutuhan akses berbeda. FortiGate dapat digunakan sebagai salah satu titik enforcement untuk membatasi komunikasi antar-segment.
Contohnya:
| Segment | Akses yang Disarankan |
|---|---|
| User | Internet dan aplikasi bisnis |
| Server | Hanya koneksi yang diperlukan |
| Guest | Internet |
| CCTV | Server monitoring tertentu |
| IoT | Resource tertentu |
| Management | Administrator dan perangkat jaringan |
Segmentasi dapat membantu membatasi dampak ketika salah satu bagian jaringan mengalami insiden.
6. Mendukung Secure SD-WAN
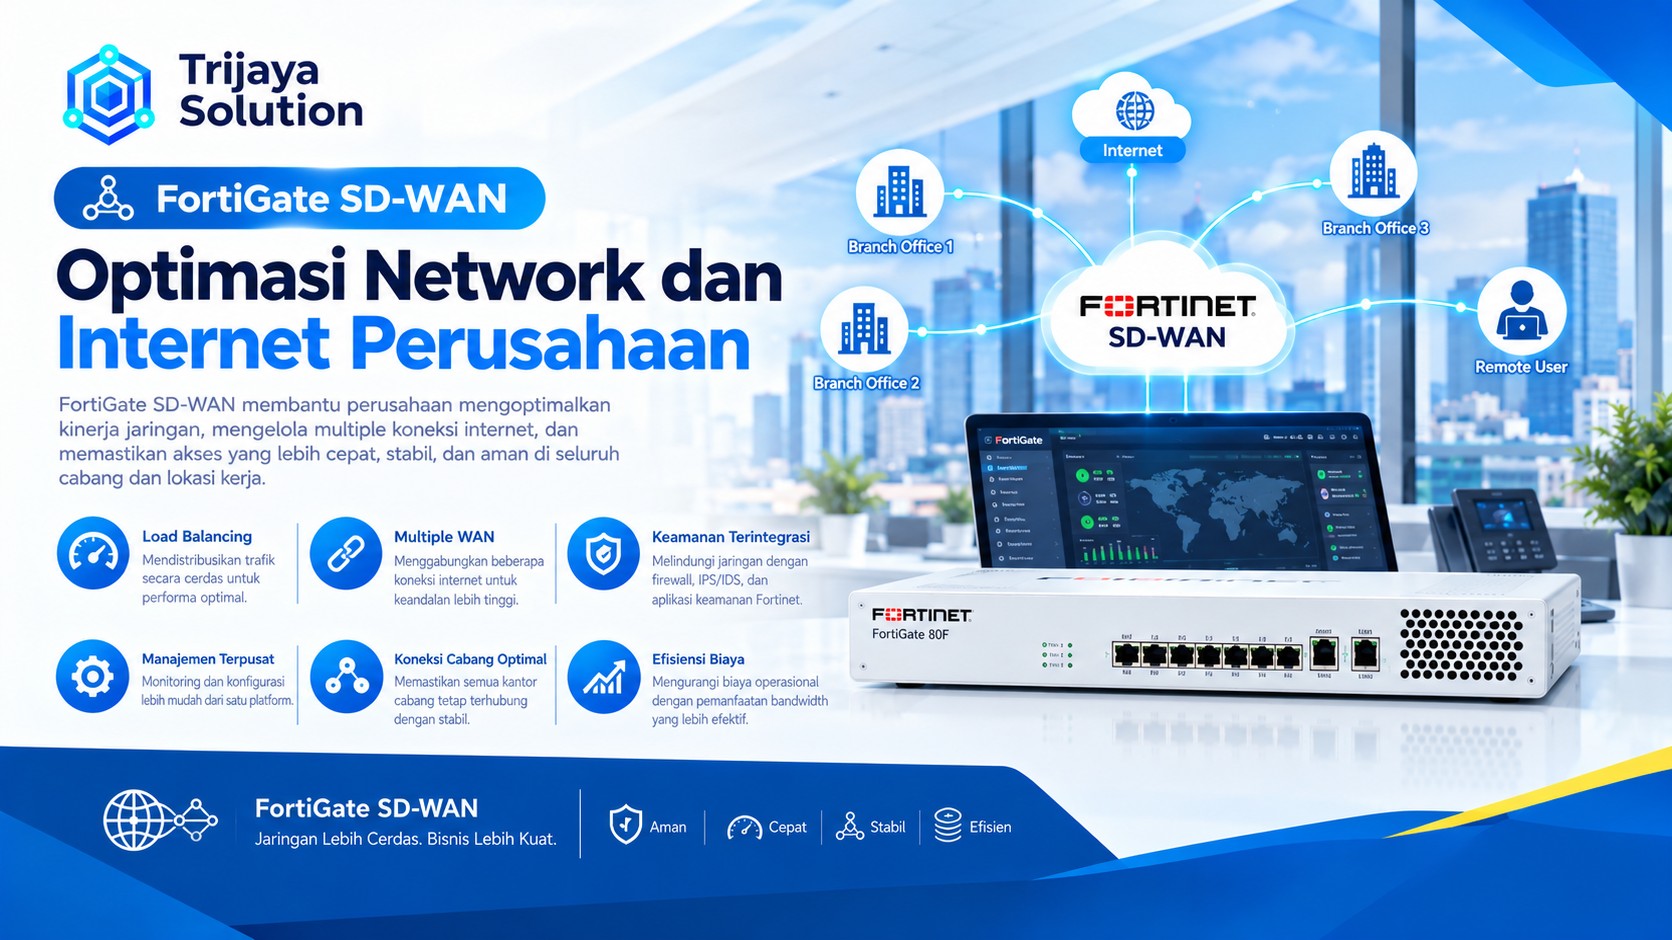
Perusahaan dengan beberapa koneksi internet membutuhkan cara untuk mengelola jalur trafik secara lebih efektif.
FortiGate menyediakan kemampuan Secure SD-WAN yang menggabungkan pengelolaan WAN dengan fungsi keamanan. Fortinet menjelaskan bahwa FortiGate NGFW mengintegrasikan Secure SD-WAN sebagai bagian dari pendekatan secure networking.
Contohnya, perusahaan dapat memiliki:
- ISP utama.
- ISP cadangan.
- Link khusus aplikasi tertentu.
- Koneksi antar cabang.
- VPN menuju data center.
Dengan desain yang tepat, trafik dapat diarahkan berdasarkan kebijakan dan kebutuhan aplikasi.
Pembahasan lebih lanjut mengenai konektivitas dapat dilihat pada kategori FortiGate Network & Connectivity Trijaya Solution.
7. Membantu Monitoring dan Analisis Trafik
Keamanan jaringan membutuhkan visibilitas.
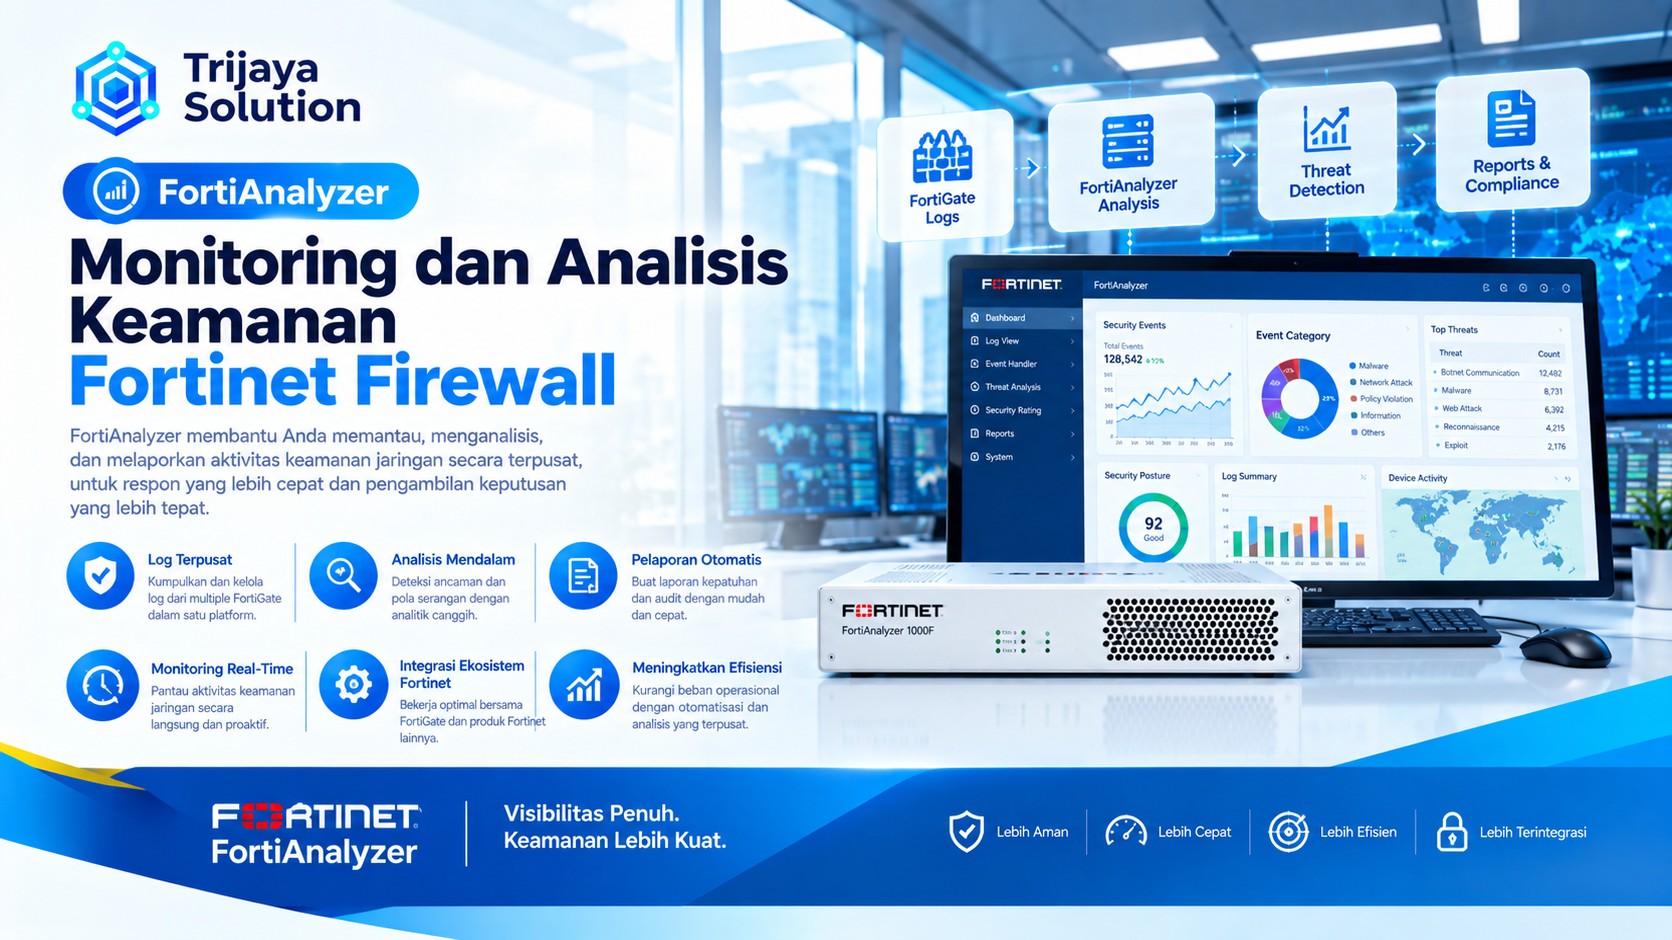
Administrator perlu mengetahui apa yang terjadi di dalam jaringan. Informasi tersebut dapat membantu proses troubleshooting, evaluasi policy, dan investigasi ketika terjadi aktivitas mencurigakan.
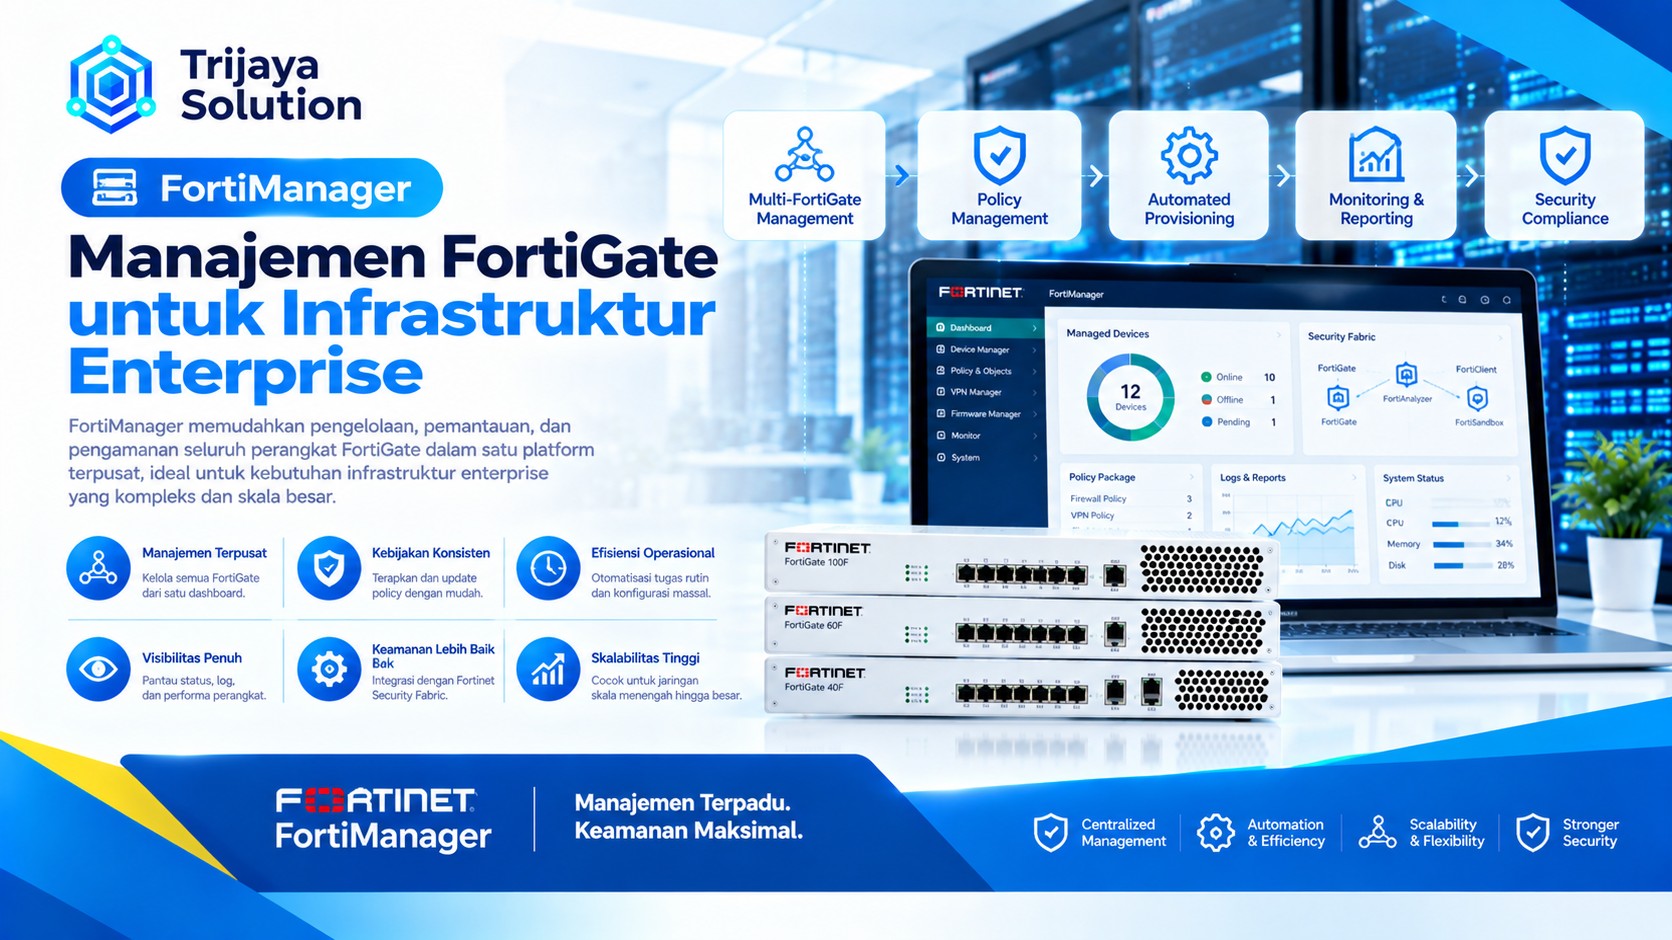
Fortinet menyediakan ekosistem pengelolaan seperti FortiManager untuk centralized management dan FortiAnalyzer untuk logging, analytics, serta reporting.
Untuk perusahaan dengan banyak perangkat, pengelolaan terpusat dapat membantu menjaga konsistensi konfigurasi dan policy.
8. Menyatukan Fungsi Networking dan Security
Salah satu manfaat FortiGate adalah konvergensi antara networking dan security.
Daripada menggunakan banyak perangkat dengan fungsi terpisah, FortiGate dapat menangani berbagai kebutuhan jaringan dan keamanan dalam satu platform. Fortinet sendiri menempatkan FortiGate sebagai bagian dari pendekatan secure networking yang menggabungkan security dan networking pada FortiOS.
Pendekatan ini dapat membantu perusahaan mengurangi kompleksitas pengelolaan.
Namun, desain tetap perlu memperhatikan kapasitas perangkat. Konsolidasi fungsi tidak berarti semua fitur harus diaktifkan tanpa mempertimbangkan kebutuhan dan performa.
Manfaat FortiGate Firewall untuk Perusahaan
Setelah memahami fungsinya, berikut beberapa manfaat yang dapat diperoleh perusahaan.
Perlindungan jaringan lebih terstruktur
Security policy memungkinkan perusahaan menentukan akses berdasarkan kebutuhan. Administrator tidak perlu memberikan akses jaringan secara terbuka kepada semua user.
Visibilitas trafik lebih baik
Logging dan monitoring membantu administrator memahami pola trafik serta aktivitas jaringan.
Pengelolaan aplikasi lebih fleksibel
Application Control memberikan opsi untuk mengatur penggunaan aplikasi berdasarkan kebijakan perusahaan.
Mendukung kantor cabang
VPN dan Secure SD-WAN dapat membantu perusahaan menghubungkan banyak lokasi dengan pendekatan keamanan yang terintegrasi.
Mendukung segmentasi
Firewall dapat digunakan untuk membatasi komunikasi antar area jaringan sehingga akses antar sistem menjadi lebih terkontrol.
Mendukung pengembangan infrastruktur
Perusahaan dapat memilih model FortiGate sesuai kebutuhan kapasitas dan kemudian mengembangkan arsitektur keamanan seiring pertumbuhan jaringan.
FortiGate Firewall untuk Berbagai Kebutuhan Jaringan
Tidak semua perusahaan membutuhkan model FortiGate yang sama.
Pemilihan perangkat sebaiknya mempertimbangkan:
- Jumlah pengguna.
- Bandwidth internet.
- Jumlah koneksi WAN.
- Jumlah VPN.
- Jumlah cabang.
- Jenis aplikasi.
- Kebutuhan IPS.
- Kebutuhan SSL inspection.
- Kebutuhan high availability.
- Rencana pertumbuhan jaringan.
- Kebutuhan subscription.
- Kebutuhan centralized management.
Karena setiap model memiliki kemampuan dan kapasitas berbeda, proses sizing perlu dilakukan berdasarkan trafik aktual dan kebutuhan keamanan.
Untuk membandingkan berbagai model, spesifikasi, dan karakteristik perangkat, Anda dapat melihat kategori FortiGate Produk & Spesifikasi Trijaya Solution.
Pentingnya FortiGate License
Fungsi firewall dasar tidak selalu sama dengan seluruh fitur keamanan tambahan. Beberapa kemampuan FortiGate terhubung dengan layanan FortiGuard dan subscription tertentu.
Karena itu, perusahaan perlu memahami kebutuhan license sebelum melakukan pengadaan.
Pertimbangannya dapat meliputi:
- Fitur keamanan yang dibutuhkan.
- Masa berlaku subscription.
- Kebutuhan support.
- Jumlah perangkat.
- Kebutuhan update security service.
- Kebutuhan pengelolaan terpusat.
Informasi mengenai license dan kebutuhan pengadaan dapat dilihat melalui kategori FortiGate License & Pengadaan Trijaya Solution.
Bagaimana Cara Menerapkan FortiGate dengan Tepat?
Implementasi FortiGate sebaiknya dimulai dari kondisi jaringan yang sudah ada.
Tahapan yang dapat digunakan antara lain:
1. Audit Infrastruktur
Periksa topologi, IP address, VLAN, bandwidth, server, aplikasi, koneksi internet, dan perangkat jaringan.
2. Identifikasi Risiko
Tentukan sistem yang membutuhkan perlindungan lebih tinggi dan akses yang perlu dibatasi.
3. Buat Security Policy
Tentukan siapa yang boleh mengakses resource tertentu dan melalui koneksi apa.
4. Tentukan Model FortiGate
Pilih perangkat berdasarkan kebutuhan throughput, user, VPN, interface, dan fitur keamanan.
5. Implementasi
Lakukan konfigurasi firewall, routing, NAT, VPN, security profile, monitoring, dan kebutuhan jaringan lainnya.
6. Testing
Uji konektivitas, policy, VPN, failover, akses aplikasi, serta fungsi keamanan.
7. Monitoring
Pantau trafik dan log setelah perangkat berjalan. Evaluasi policy jika ditemukan kebutuhan baru.
Untuk referensi konfigurasi dan pembahasan teknis, Anda juga dapat memanfaatkan kategori Panduan FortiGate Trijaya Solution.
Jasa FortiGate Firewall untuk Kebutuhan Perusahaan
Penerapan firewall enterprise membutuhkan lebih dari sekadar pemasangan perangkat. Desain jaringan, policy, routing, VPN, segmentasi, license, dan monitoring perlu disesuaikan dengan kondisi infrastruktur.
Trijaya Solution menyediakan layanan terkait FortiGate dan firewall untuk membantu perusahaan dalam proses konsultasi, pemilihan perangkat, pengadaan, instalasi, konfigurasi, serta kebutuhan network security.
Informasi layanan dapat Anda lihat pada kategori Jasa FortiGate & Firewall Trijaya Solution.
Untuk pembahasan yang lebih spesifik mengenai keamanan jaringan berbasis Fortinet, kategori Fortinet Network Security Trijaya Solution juga dapat menjadi referensi.
Kesimpulan
Fungsi dan Manfaat FortiGate Firewall mencakup lebih dari sekadar memblokir akses dari internet. FortiGate dapat membantu perusahaan mengontrol trafik, mengatur akses aplikasi, mengamankan VPN, melakukan segmentasi jaringan, mendukung Secure SD-WAN, serta meningkatkan visibilitas terhadap aktivitas jaringan.
Dalam lingkungan enterprise, firewall sebaiknya menjadi bagian dari arsitektur keamanan yang lebih luas. Pemilihan model, konfigurasi policy, subscription, dan desain jaringan perlu disesuaikan dengan kebutuhan aktual perusahaan.
Dengan perencanaan yang tepat, FortiGate dapat membantu membangun jaringan yang lebih aman, terkontrol, dan siap berkembang mengikuti kebutuhan bisnis.
Konsultasi FortiGate Firewall
Jika perusahaan Anda membutuhkan FortiGate Firewall, network security, license, pengadaan, instalasi, konfigurasi, VPN, atau Secure SD-WAN, Trijaya Solution dapat membantu menyesuaikan solusi dengan kebutuhan infrastruktur Anda.
Konsultasi melalui WhatsApp: 085711148741
Email: [email protected]