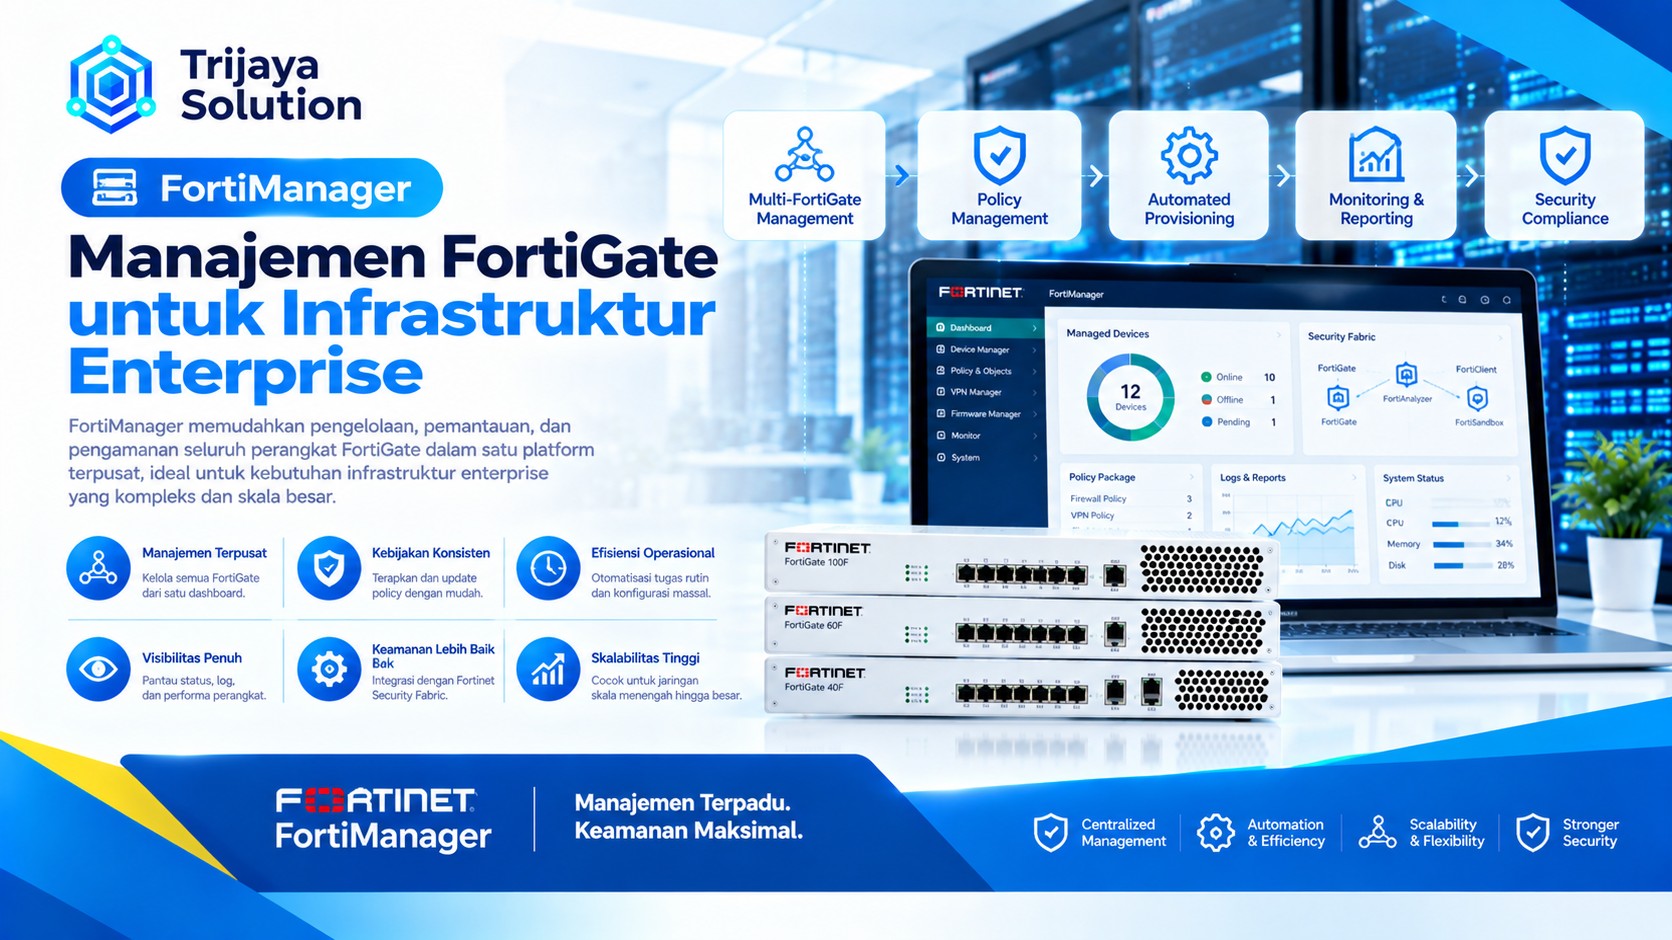
Apa Itu FortiManager?
FortiManager adalah platform manajemen terpusat dari Fortinet untuk mengelola perangkat keamanan dan jaringan dalam skala enterprise. Platform ini menyediakan centralized policy-based provisioning dan configuration management untuk FortiGate serta perangkat Fortinet lain yang didukung.
Pada jaringan kecil, administrator mungkin masih dapat mengelola FortiGate langsung melalui masing-masing perangkat. Namun, pendekatan tersebut menjadi lebih kompleks ketika perusahaan memiliki banyak kantor, cabang, data center, atau lingkungan hybrid.
FortiManager membantu memusatkan proses tersebut dalam satu management platform.
Administrator dapat mengelola konfigurasi, policy, object, provisioning, serta deployment ke berbagai FortiGate tanpa harus melakukan seluruh pekerjaan secara manual pada setiap perangkat.
Untuk memahami lebih luas mengenai implementasi dan solusi firewall, Anda juga dapat melihat informasi Jasa FortiGate dan Firewall Trijaya Solution.
Mengapa FortiManager Penting untuk Infrastruktur Enterprise?
Infrastruktur enterprise biasanya memiliki karakteristik yang lebih kompleks.
Perusahaan dapat memiliki:
- Kantor pusat.
- Puluhan atau ratusan kantor cabang.
- Data center.
- Cloud environment.
- Remote office.
- Infrastruktur SD-WAN.
- Site-to-site VPN.
- Berbagai segmentasi jaringan.
- Banyak security policy.
- Banyak administrator.
Setiap lokasi dapat memiliki konfigurasi yang berbeda. Namun, beberapa standar keamanan tetap harus diterapkan secara konsisten.
Tanpa centralized management, administrator harus melakukan banyak pekerjaan berulang.
FortiManager membantu mengubah pendekatan tersebut menjadi pengelolaan yang lebih terpusat.
| Kebutuhan | Fungsi FortiManager |
|---|---|
| Banyak FortiGate | Centralized device management |
| Banyak cabang | Centralized provisioning |
| Standardisasi konfigurasi | Template dan policy |
| Security policy | Policy package |
| Pengelolaan object | Centralized object management |
| Perubahan konfigurasi | Centralized installation |
| Audit perubahan | Revision management |
| Deployment | Provisioning dan automation |
| SD-WAN | Centralized management |
| Infrastruktur besar | Scalable administration |
Fortinet mendeskripsikan FortiManager sebagai platform untuk centralized management, policy-based provisioning, dan configuration management.
FortiManager untuk Centralized FortiGate Management
Fungsi utama FortiManager adalah membantu administrator mengelola banyak FortiGate dari satu platform.
Misalnya perusahaan memiliki:
- FortiGate Jakarta.
- FortiGate Bandung.
- FortiGate Surabaya.
- FortiGate Medan.
- FortiGate Makassar.
Administrator dapat memasukkan perangkat tersebut ke dalam struktur manajemen FortiManager.
Dari sana, konfigurasi dan policy dapat dikelola sesuai desain jaringan masing-masing lokasi.
Pendekatan ini sangat membantu ketika perusahaan melakukan perubahan yang harus diterapkan ke banyak firewall.
Contohnya adalah penambahan address object, perubahan security policy, pembaruan konfigurasi VPN, atau penyesuaian konfigurasi SD-WAN.
FortiManager juga memungkinkan pengaturan tertentu dikonfigurasi sekali lalu diterapkan ke satu atau beberapa perangkat.
FortiManager dan ADOM
Salah satu konsep penting dalam FortiManager adalah Administrative Domain atau ADOM.
ADOM membantu mengorganisasi perangkat dan konfigurasi berdasarkan kebutuhan administrasi.
Perusahaan dapat membuat struktur berdasarkan:
- Lokasi.
- Divisi.
- Environment.
- Jenis bisnis.
- Tenant.
- Production dan development.
Contohnya:
ADOM Corporate
→ Head Office
→ Branch
ADOM Data Center
→ DC Primary
→ DC Secondary
ADOM Development
→ Development
→ Testing
Struktur tersebut membantu administrator mengelola lingkungan yang besar dengan pembagian yang lebih teratur.
ADOM juga berkaitan dengan policy package, device management, dan workflow administrasi pada FortiManager.
FortiManager untuk Policy Management
Security policy menjadi bagian penting dalam operasional FortiGate.
Policy menentukan bagaimana trafik diperbolehkan, dibatasi, atau diproses oleh firewall.
Dalam enterprise, policy dapat mencakup:
- Internet access.
- Internal application.
- Server access.
- DMZ.
- VPN.
- Guest network.
- Branch connectivity.
- Application control.
- Web filtering.
- IPS.
- SSL inspection.
- Traffic shaping.
FortiManager menggunakan policy package untuk mengorganisasi policy yang kemudian dapat ditugaskan kepada perangkat tertentu dalam ADOM.
Dengan model tersebut, administrator dapat membangun struktur policy berdasarkan kebutuhan masing-masing kelompok perangkat.
Contoh Policy Package
Misalnya perusahaan memiliki tiga jenis lokasi:
| Lokasi | Policy Package |
|---|---|
| Head Office | HO-Enterprise |
| Branch | Branch-Standard |
| Data Center | DC-Security |
Head Office dapat memiliki policy untuk aplikasi internal dan server.
Branch dapat menggunakan policy yang lebih sederhana.
Data center membutuhkan policy tambahan untuk server, DMZ, aplikasi, dan akses antar-segment.
Struktur seperti ini membuat konfigurasi lebih mudah dikelola dibandingkan mengatur policy satu per satu pada setiap FortiGate.
FortiManager untuk Standardisasi Konfigurasi
Enterprise membutuhkan standardisasi agar konfigurasi keamanan tidak terlalu berbeda antar-lokasi.
Beberapa konfigurasi yang dapat distandardisasi antara lain:
- DNS.
- NTP.
- Interface.
- Routing.
- VPN.
- Security profile.
- Firewall policy.
- Logging.
- SNMP.
- SD-WAN.
- Network object.
Standardisasi juga membantu ketika perusahaan membuka cabang baru.
Administrator tidak perlu membuat konfigurasi dari awal setiap kali perangkat baru masuk ke jaringan.
FortiManager dapat menjadi pusat template dan policy yang kemudian disesuaikan dengan parameter setiap lokasi.
FortiManager untuk Deployment Banyak Cabang
Bayangkan perusahaan membuka 20 kantor cabang baru.
Tanpa centralized management, administrator perlu melakukan konfigurasi berulang pada setiap FortiGate.
Prosesnya dapat meliputi:
- Konfigurasi interface.
- Konfigurasi WAN.
- Routing.
- VPN.
- Firewall policy.
- Security profile.
- SD-WAN.
- Monitoring.
- Integrasi management.
Dengan FortiManager, konfigurasi yang bersifat standar dapat dipersiapkan secara terpusat.
Administrator kemudian dapat melakukan deployment ke perangkat yang sesuai.
Fortinet menyediakan Install Wizard untuk menerapkan policy package dan device settings ke satu atau beberapa FortiGate. Workflow tersebut juga mendukung pembuatan ADOM revision dan scheduling instalasi.
FortiManager untuk Policy Package
Policy package merupakan salah satu fitur penting untuk mengelola policy dalam skala besar.
Administrator dapat membuat policy package, mengeditnya, lalu menghubungkannya dengan perangkat tertentu dalam ADOM.
Struktur sederhananya:
FortiManager
↓
ADOM
↓
Policy Package
↓
FortiGate Group
↓
FortiGate
Pendekatan tersebut membantu memisahkan policy berdasarkan kebutuhan lokasi.
FortiManager juga menyediakan berbagai jenis policy yang dapat dikelola dalam policy package, termasuk firewall policy, security policy, central NAT, DoS policy, traffic shaping, authentication rule, dan beberapa tipe policy lainnya sesuai versi serta konfigurasi perangkat.
FortiManager untuk Centralized Installation
Setelah konfigurasi selesai, perubahan perlu diterapkan ke FortiGate.
FortiManager menyediakan Install Wizard untuk proses tersebut.
Administrator dapat memilih:
- Policy package.
- Device.
- Device-specific settings.
- Comment.
- Revision.
- Jadwal instalasi.
Fortinet mendokumentasikan workflow instalasi policy package dan device settings ke satu atau beberapa FortiGate melalui Install Wizard.
Workflow ini membantu perusahaan membuat proses perubahan yang lebih terkontrol.
Misalnya:
Create → Review → Approve → Install → Verify
Model tersebut lebih mudah diterapkan dalam lingkungan enterprise dibandingkan perubahan manual tanpa workflow yang jelas.
FortiManager untuk Change Management
Perubahan konfigurasi firewall perlu dikelola dengan hati-hati.
Kesalahan kecil pada policy dapat memengaruhi akses aplikasi, konektivitas antar-cabang, atau akses internet.
Karena itu, proses change management penting.
Beberapa pertanyaan yang perlu dijawab sebelum perubahan:
- Apa yang akan diubah?
- Perangkat mana yang terdampak?
- Siapa yang melakukan perubahan?
- Kapan perubahan dilakukan?
- Apa risiko perubahan?
- Apakah tersedia backup?
- Bagaimana melakukan rollback?
FortiManager mendukung revision pada level ADOM dalam workflow instalasi sehingga perubahan dapat diberi nama dan catatan.
Fitur ini dapat membantu organisasi membangun proses administrasi yang lebih terstruktur.
FortiManager untuk Object Management
Firewall policy tidak berdiri sendiri.
Policy menggunakan berbagai object seperti:
- Address.
- Address group.
- Service.
- Service group.
- VIP.
- IP pool.
- Internet service.
- Security profile.
- User group.
Pada jaringan dengan banyak FortiGate, object yang tidak konsisten dapat menyulitkan administrator.
Contohnya, satu cabang menggunakan nama object:
SERVER-ERP
Sementara cabang lain menggunakan:
ERP-SERVER
Padahal keduanya menunjuk pada fungsi yang sama.
Standardisasi naming convention melalui centralized management dapat membantu mengurangi masalah tersebut.
FortiManager untuk SD-WAN
FortiManager juga relevan untuk perusahaan yang menggunakan FortiGate Secure SD-WAN.
Jaringan SD-WAN dapat memiliki banyak parameter, seperti:
- Multiple ISP.
- WAN interface.
- VPN overlay.
- SD-WAN member.
- Performance SLA.
- Routing.
- Application steering.
- Failover.
- Branch connectivity.
Jika konfigurasi tersebut dibuat satu per satu, proses deployment menjadi lebih kompleks.
Centralized management membantu administrator mengelola konfigurasi secara lebih konsisten.
Untuk memahami sisi konektivitas FortiGate, pembahasan tambahan mengenai jaringan, VPN, SD-WAN, dan konektivitas dapat dilihat pada FortiGate Network dan Connectivity Trijaya Solution.
FortiManager untuk VPN Management
VPN menjadi bagian penting dalam jaringan enterprise.
Perusahaan dapat memiliki:
- Site-to-site VPN.
- Hub-and-spoke VPN.
- Branch VPN.
- Remote access.
- VPN menuju cloud.
- VPN antar-data center.
Jika jumlah tunnel semakin banyak, pengelolaan konfigurasi secara manual menjadi semakin rumit.
FortiManager dapat membantu pengelolaan konfigurasi secara terpusat sesuai desain dan fitur yang digunakan.
Untuk pembahasan dasar konfigurasi dan implementasi FortiGate, perusahaan juga dapat merujuk pada Panduan FortiGate Trijaya Solution.
FortiManager untuk Firmware Management
Firewall enterprise juga membutuhkan lifecycle management.
Firmware upgrade perlu direncanakan karena perubahan versi dapat memengaruhi:
- Fitur.
- Konfigurasi.
- Security profile.
- VPN.
- Routing.
- SD-WAN.
- Integrasi perangkat lain.
Karena itu, upgrade sebaiknya tidak dilakukan secara sembarangan.
Sebelum upgrade, administrator perlu melakukan:
- Review release notes.
- Periksa kompatibilitas.
- Backup konfigurasi.
- Tentukan maintenance window.
- Uji pada environment yang sesuai.
- Tentukan rollback plan.
- Monitor setelah upgrade.
FortiManager dapat membantu mengelola operasi perangkat secara terpusat, tetapi proses upgrade tetap harus mengikuti compatibility dan lifecycle guidance Fortinet.
FortiManager untuk Automation
Automation menjadi semakin penting ketika jumlah perangkat bertambah.
FortiManager dapat menjadi bagian dari workflow automation untuk provisioning dan deployment konfigurasi.
Contohnya:
New FortiGate
↓
Register / Onboard
↓
Assign ADOM
↓
Apply Template
↓
Assign Policy Package
↓
Install Configuration
↓
Verify
Workflow tersebut dapat mengurangi pekerjaan manual dan membantu menjaga konsistensi.
Automation juga relevan untuk organisasi yang menggunakan Infrastructure as Code atau mengintegrasikan management firewall dengan sistem operasional internal.
FortiManager dan Security Fabric
FortiManager tidak hanya berhubungan dengan satu FortiGate.
Platform ini dirancang sebagai bagian dari ekosistem Fortinet Security Fabric dan dapat membantu centralized management untuk berbagai perangkat Fortinet yang didukung. Fortinet menyebut FortiManager sebagai integrated platform untuk centralized management dalam infrastruktur keamanan Fortinet.
Dalam implementasi yang lebih luas, perusahaan dapat menggabungkan:
FortiManager
→ Management & Configuration
FortiAnalyzer
→ Log & Security Analytics
FortiGate
→ Firewall & Network Security
FortiSwitch
→ Network Access
FortiAP
→ Wireless
Struktur tersebut memungkinkan perusahaan membangun pengelolaan infrastruktur yang lebih terintegrasi.
Untuk memahami konteks keamanan jaringan secara lebih luas, Anda dapat melihat Fortinet Network Security Trijaya Solution.
FortiManager vs FortiAnalyzer
FortiManager dan FortiAnalyzer sering digunakan bersama, tetapi keduanya mempunyai fokus berbeda.
| Aspek | FortiManager | FortiAnalyzer |
|---|---|---|
| Fokus | Device management | Log & analytics |
| Konfigurasi | Utama | Bukan fungsi utama |
| Policy management | Ya | Bukan fungsi utama |
| Provisioning | Ya | Tidak |
| Policy package | Ya | Tidak |
| Log management | Bukan fokus utama | Ya |
| Security analytics | Terbatas pada fungsi management | Fokus utama |
| Reporting keamanan | Bukan fokus utama | Ya |
| Configuration revision | Ya | Bukan fungsi utama |
| Deployment | Ya | Tidak |
Sederhananya:
FortiManager mengatur bagaimana FortiGate dikelola.
FortiAnalyzer membantu memahami apa yang terjadi pada lingkungan Fortinet melalui log dan analytics.
Keduanya dapat ditempatkan dalam satu arsitektur enterprise.
FortiManager dan FortiGate License
Selain perangkat dan konfigurasi, perusahaan juga perlu memperhatikan kebutuhan lisensi.
Pemilihan FortiGate harus mempertimbangkan kebutuhan jaringan, kapasitas perangkat, fitur keamanan, dan kebutuhan support.
Informasi terkait produk, license, dan procurement dapat menjadi bagian dari tahap perencanaan.
Untuk referensi tambahan mengenai kebutuhan tersebut, Anda dapat melihat FortiGate License dan Pengadaan Trijaya Solution.
Dengan begitu, perencanaan FortiManager tidak hanya melihat sisi management platform, tetapi juga keseluruhan lifecycle perangkat Fortinet.
Memilih FortiManager untuk Enterprise
Tidak semua perusahaan membutuhkan deployment FortiManager dengan skala yang sama.
Beberapa faktor yang perlu diperhatikan:
| Faktor | Pertimbangan |
|---|---|
| Jumlah FortiGate | Menentukan skala management |
| Jumlah cabang | Mempengaruhi struktur device group |
| Policy | Menentukan kompleksitas policy package |
| ADOM | Menentukan struktur administrasi |
| SD-WAN | Memengaruhi kebutuhan centralized management |
| Automation | Menentukan kebutuhan workflow |
| Administrator | Menentukan kebutuhan role dan akses |
| Availability | Menentukan desain management platform |
| Deployment | Appliance, VM, atau cloud sesuai kebutuhan |
| Growth | Perhitungkan ekspansi jaringan |
Jangan memilih platform management hanya berdasarkan jumlah firewall saat ini.
Pertimbangkan juga rencana pertumbuhan jaringan dalam beberapa tahun ke depan.
FortiManager untuk Standardisasi Enterprise
Standardisasi menjadi salah satu manfaat penting centralized management.
Perusahaan dapat menentukan standar untuk:
- Naming convention.
- Address object.
- Security policy.
- VPN.
- Logging.
- Network interface.
- Security profile.
- SD-WAN.
- Administrator access.
Kemudian standar tersebut diterapkan ke kelompok perangkat yang sesuai.
Hasilnya bukan berarti seluruh FortiGate harus memiliki konfigurasi identik.
Sebaliknya, perusahaan dapat memiliki standardisasi pada bagian yang memang harus seragam, sementara konfigurasi khusus tetap diberikan pada lokasi yang membutuhkannya.
Contoh Arsitektur FortiManager
Contoh sederhana:
Internet
↓
FortiGate Head Office
FortiGate Data Center
FortiGate Branch 01
FortiGate Branch 02
FortiGate Branch 03
↓
FortiManager
↓
Centralized Configuration
Policy Package
Device Management
Provisioning
Automation
Untuk analisis keamanan:
FortiGate
↓
FortiAnalyzer
↓
Log + Analytics + Reporting
Arsitektur ini memisahkan fungsi management dari security analytics.
Checklist Implementasi FortiManager
Sebelum implementasi, gunakan checklist berikut:
| Checklist | Tujuan |
|---|---|
| Inventarisasi FortiGate | Menentukan perangkat yang dikelola |
| Kelompokkan perangkat | Membuat struktur management |
| Tentukan ADOM | Mengatur administrasi |
| Review konfigurasi | Mengetahui kondisi existing |
| Review policy | Menentukan standardisasi |
| Buat object standard | Menjaga konsistensi |
| Buat policy package | Mengelola policy |
| Tentukan administrator | Mengatur akses |
| Siapkan template | Mempercepat deployment |
| Tentukan workflow | Mengontrol perubahan |
| Siapkan backup | Mendukung recovery |
| Uji deployment | Mengurangi risiko |
| Dokumentasikan konfigurasi | Memudahkan maintenance |
Kesimpulan
FortiManager membantu perusahaan mengelola FortiGate secara terpusat dalam lingkungan enterprise. Fungsi utamanya mencakup device management, configuration management, policy management, policy package, provisioning, centralized installation, serta automation.
Nilai utama FortiManager terlihat ketika perusahaan memiliki banyak FortiGate dan lokasi. Administrator dapat mengurangi konfigurasi berulang dan membangun standar yang lebih konsisten.
Pengelolaan juga menjadi lebih terstruktur karena policy dapat dikelompokkan berdasarkan ADOM dan policy package. Fortinet mendokumentasikan bahwa policy package dapat dibuat, diedit, dan ditugaskan kepada perangkat tertentu dalam ADOM.
Untuk kebutuhan deployment, FortiManager juga menyediakan Install Wizard yang dapat menerapkan policy package dan device settings ke satu atau beberapa FortiGate.
Dalam arsitektur yang lebih lengkap, FortiManager dapat berjalan bersama FortiGate dan FortiAnalyzer. FortiGate menangani security enforcement, FortiManager menangani centralized management, sedangkan FortiAnalyzer berfokus pada log dan security analytics.
Bagi perusahaan yang sedang mengembangkan jaringan multi-branch, SD-WAN, data center, atau hybrid infrastructure, desain centralized management perlu direncanakan sejak awal agar pertumbuhan perangkat tidak membuat administrasi semakin kompleks.
Konsultasi FortiManager dan Fortinet Enterprise
Trijaya Solution dapat membantu kebutuhan perusahaan terkait FortiGate, FortiManager, firewall, network security, konfigurasi, deployment, maintenance, license, dan pengadaan perangkat Fortinet.
Untuk kebutuhan produk dan spesifikasi FortiGate, Anda dapat melihat FortiGate Produk dan Spesifikasi Trijaya Solution sebagai referensi sebelum menentukan perangkat dan arsitektur.
Jika perusahaan memiliki banyak FortiGate atau kantor cabang dan membutuhkan centralized management, assessment dapat dilakukan terlebih dahulu untuk menentukan struktur perangkat, policy, ADOM, serta deployment yang sesuai.
Konsultasi melalui WhatsApp: 085711148741
Email: [email protected]