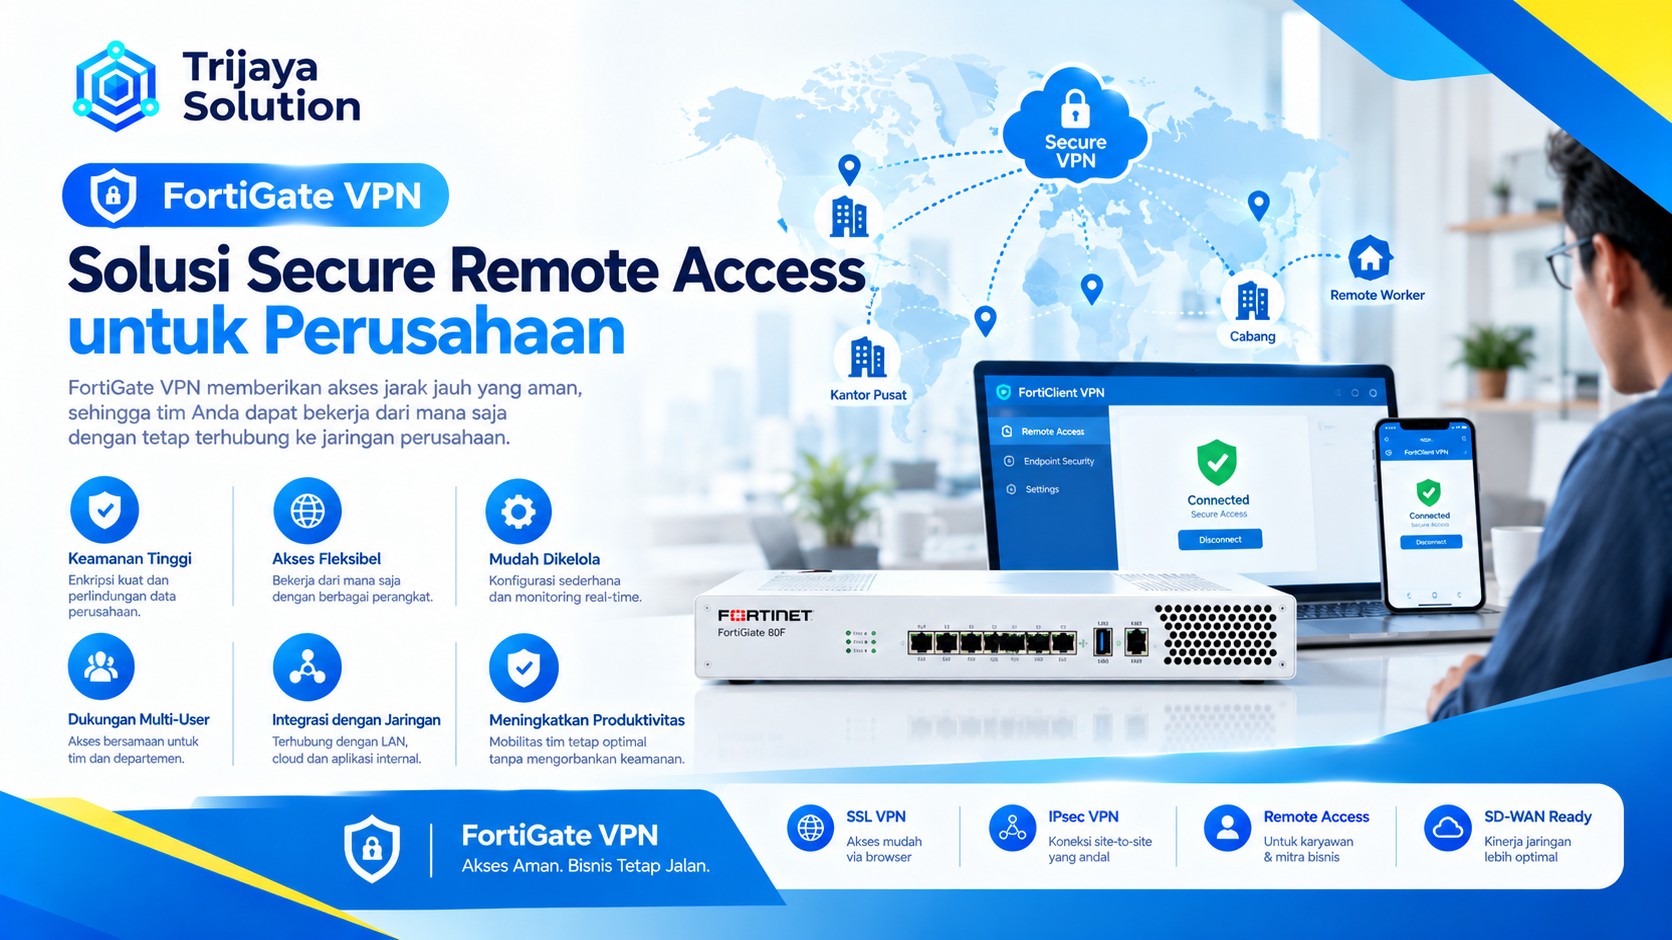
Kebutuhan bekerja dari luar kantor membuat perusahaan membutuhkan akses jaringan yang aman dan terkontrol. FortiGate VPN dapat digunakan untuk menyediakan secure remote access bagi karyawan yang perlu mengakses aplikasi, server, file, atau resource perusahaan dari lokasi berbeda.
Remote access VPN membuat pengguna dapat membangun koneksi terenkripsi melalui internet menuju jaringan perusahaan. Dengan pendekatan ini, karyawan dapat bekerja dari rumah, kantor cabang, perjalanan bisnis, atau lokasi kerja lainnya tanpa harus berada di jaringan lokal perusahaan.
FortiGate memiliki kemampuan VPN yang terintegrasi pada platform firewall. Untuk remote access, FortiClient dapat digunakan sebagai endpoint client, sementara FortiGate bertindak sebagai VPN gateway.
Arsitekturnya dapat digambarkan sederhana:
Laptop Karyawan → Internet → FortiGate → Network Perusahaan
Namun, implementasi VPN perusahaan tidak cukup hanya membuat tunnel. Administrator juga perlu memikirkan autentikasi, hak akses, MFA, segmentasi, logging, endpoint security, bandwidth, dan kebutuhan aplikasi.
Apa Itu FortiGate VPN?
FortiGate VPN merupakan kemampuan virtual private network pada FortiGate yang memungkinkan koneksi aman antara pengguna, perangkat, kantor cabang, dan jaringan perusahaan.
VPN membuat tunnel terenkripsi di atas jaringan publik sehingga trafik antara endpoint dan jaringan tujuan dapat dilindungi selama melewati internet.
Dalam skenario remote access, pengguna dapat menggunakan FortiClient untuk membuat koneksi menuju FortiGate. Fortinet menyediakan FortiClient dengan kemampuan Remote Access VPN, MFA, split tunneling, serta integrasi dengan berbagai komponen keamanan endpoint.
Contoh penggunaannya:
- Karyawan bekerja dari rumah.
- Sales mengakses CRM saat berada di luar kantor.
- Teknisi mengakses server dari lokasi proyek.
- Manajemen mengakses aplikasi internal.
- Administrator melakukan remote administration.
- Karyawan cabang mengakses resource kantor pusat.
Mengapa Perusahaan Membutuhkan Secure Remote Access?
Akses dari luar kantor membawa tantangan keamanan yang berbeda.
Pengguna dapat menggunakan:
- Wi-Fi rumah.
- Hotspot smartphone.
- Wi-Fi hotel.
- Jaringan coworking space.
- Internet publik.
- Jaringan kantor cabang.
Perusahaan tidak dapat menganggap seluruh jaringan tersebut aman.
Karena itu, koneksi menuju resource internal perlu memiliki kontrol keamanan.
Dengan remote access VPN, perusahaan dapat membuat jalur akses yang terkontrol dari perangkat pengguna menuju resource tertentu.
Namun, VPN bukan berarti semua pengguna otomatis boleh mengakses seluruh jaringan.
Akses tetap harus dibatasi berdasarkan kebutuhan.
FortiGate VPN untuk Remote Worker
Salah satu penggunaan paling umum adalah mendukung karyawan yang bekerja secara remote.
Contoh:
Karyawan
↓
Internet
↓
FortiGate VPN Gateway
↓
Internal Network
↓
ERP / CRM / File Server / Application Server
Pengguna dapat mengakses aplikasi internal seolah-olah terhubung melalui koneksi yang telah ditentukan perusahaan.
Fortinet menjelaskan bahwa FortiGate NGFW memiliki dukungan terintegrasi untuk IPsec VPN, sedangkan FortiClient dapat digunakan untuk menyediakan akses remote yang aman.
FortiGate VPN dan FortiClient
FortiClient menjadi komponen penting dalam skenario endpoint VPN.
Aplikasi ini dapat digunakan pada berbagai platform yang didukung Fortinet dan menyediakan fungsi remote access VPN.
Fortinet juga menyediakan FortiClient dalam beberapa edisi. Kemampuan yang tersedia dapat berbeda berdasarkan edisi dan subscription yang digunakan.
Secara sederhana:
| Komponen | Fungsi |
|---|---|
| FortiGate | VPN gateway |
| FortiClient | VPN client pada endpoint |
| User Directory | Identitas pengguna |
| MFA | Lapisan autentikasi tambahan |
| Internal Network | Resource perusahaan |
| Logging | Monitoring aktivitas |
| FortiManager/EMS | Management sesuai kebutuhan deployment |
Arsitektur tersebut dapat dikembangkan sesuai skala perusahaan.
IPsec VPN untuk Remote Access
IPsec VPN menjadi salah satu teknologi utama yang dapat digunakan untuk remote access pada FortiGate.
Pada skenario remote user, FortiGate dapat bertindak sebagai gateway dan endpoint seperti laptop menggunakan FortiClient untuk membuat tunnel.
Konfigurasi umumnya mencakup:
- IKE version.
- Authentication.
- Encryption.
- Pre-shared key atau metode autentikasi lain.
- User/group.
- IP address pool.
- Local network.
- Firewall policy.
- Routing.
- Split tunnel atau full tunnel.
Fortinet menyediakan contoh konfigurasi IPsec remote access menggunakan FortiClient dan FortiGate.
Perubahan SSL VPN pada FortiOS Terbaru
Bagian ini penting ketika perusahaan merencanakan deployment baru atau upgrade FortiOS.
Fortinet menyatakan bahwa mulai FortiOS 7.6.3, SSL VPN tunnel mode tidak lagi didukung dan digantikan oleh IPsec VPN. Konfigurasi SSL VPN tunnel mode yang lama juga tidak dipertahankan ketika melakukan upgrade ke versi tersebut.
Karena itu, perusahaan yang masih menggunakan SSL VPN tunnel mode perlu merencanakan migrasi.
Untuk deployment baru, administrator perlu melihat versi FortiOS, model FortiGate, versi FortiClient, serta metode remote access yang tersedia sebelum menentukan desain.
Fortinet juga mendokumentasikan migrasi dari SSL VPN tunnel mode ke IPsec VPN.
Sementara itu, SSL VPN web mode pada versi tertentu tetap memiliki fungsi yang berbeda dan pada FortiOS 7.6.3 disebut sebagai Agentless VPN.
Jadi, istilah SSL VPN tidak sebaiknya langsung dianggap sama dengan mekanisme remote access tunnel yang digunakan pada versi FortiOS terbaru.
FortiGate VPN dengan MFA
Username dan password saja tidak selalu cukup untuk melindungi akses remote.
Perusahaan dapat menambahkan Multi-Factor Authentication atau MFA.
Contoh alur:
Username + Password
↓
MFA Verification
↓
VPN Authentication
↓
Internal Resource
MFA dapat membantu mengurangi risiko ketika password pengguna diketahui pihak lain.
FortiClient juga menyediakan kemampuan remote access VPN dengan MFA pada edisi yang mendukungnya.
Untuk perusahaan, MFA sebaiknya dipertimbangkan terutama untuk:
- Administrator.
- User dengan akses server.
- Finance.
- Management.
- IT support.
- User dengan akses aplikasi kritis.
FortiGate VPN dan User Authentication
Remote access VPN perlu mengetahui siapa pengguna yang sedang terhubung.
Perusahaan dapat mengintegrasikan autentikasi dengan sistem identity yang sesuai dengan infrastrukturnya.
Contohnya:
- Local user.
- LDAP.
- Active Directory.
- RADIUS.
- SAML/SSO.
- Identity provider.
Pemilihan metode bergantung pada arsitektur identity perusahaan.
Semakin besar organisasi, semakin penting integrasi dengan identity management agar administrator tidak perlu mengelola seluruh akun secara manual.
Membatasi Akses Berdasarkan User Group
Tidak semua user membutuhkan akses yang sama.
Contohnya:
| Group | Resource |
|---|---|
| Employee | ERP dan aplikasi internal |
| Finance | ERP dan Finance Server |
| IT | Server dan network management |
| Management | Dashboard dan aplikasi tertentu |
| Vendor | Resource tertentu saja |
FortiGate dapat menerapkan policy berdasarkan user atau group sesuai desain autentikasi.
Pendekatan ini lebih aman daripada memberikan akses luas kepada seluruh pengguna VPN.
Split Tunnel vs Full Tunnel
Salah satu keputusan penting dalam desain remote access VPN adalah menentukan bagaimana trafik internet pengguna diarahkan.
Split Tunnel
Pada split tunnel, hanya trafik menuju jaringan perusahaan yang melewati VPN.
Contoh:
Akses ERP → VPN
Akses Internet → ISP lokal
Keuntungannya adalah bandwidth VPN dapat lebih hemat.
Namun, trafik internet pengguna tidak melewati security control perusahaan.
Full Tunnel
Pada full tunnel, trafik pengguna diarahkan melalui VPN menuju FortiGate.
Contoh:
Laptop → VPN → FortiGate → Internet
Dengan pendekatan ini, trafik internet dapat melewati policy dan security control perusahaan.
Fortinet menyediakan dokumentasi untuk skenario IPsec remote access full tunnel menggunakan FortiClient.
Pilihan antara split tunnel dan full tunnel perlu disesuaikan dengan kebutuhan keamanan, bandwidth, aplikasi, dan arsitektur perusahaan.
FortiGate VPN untuk Akses Aplikasi Internal
VPN tidak harus memberikan akses ke seluruh jaringan.
Misalnya perusahaan memiliki:
- ERP Server.
- CRM Server.
- File Server.
- Database.
- Internal Web Application.
User Finance mungkin hanya membutuhkan:
VPN → ERP + Finance Application
Sementara IT membutuhkan:
VPN → Server + Network Management
Dengan policy yang lebih spesifik, akses dapat disesuaikan berdasarkan role pengguna.
Pendekatan ini membantu menerapkan prinsip least privilege.
FortiGate VPN untuk Remote Administration
Administrator IT sering membutuhkan akses dari luar kantor.
Misalnya untuk:
- Memeriksa server.
- Troubleshooting network.
- Monitoring perangkat.
- Mengelola aplikasi.
- Mengakses management interface.
Namun, akses administrator perlu mendapatkan kontrol lebih ketat.
Sebaiknya gunakan:
- MFA.
- User khusus administrator.
- Restriction berdasarkan group.
- Trusted source jika memungkinkan.
- Logging.
- Session monitoring.
- Policy khusus management.
Jangan memberikan akses administrator kepada seluruh pengguna VPN.
FortiGate VPN untuk Kantor Cabang
FortiGate VPN juga dapat digunakan untuk menghubungkan kantor pusat dengan cabang.
Namun, skenario ini berbeda dari remote access user.
Contoh:
Head Office FortiGate
↓
IPsec VPN
↓
Branch FortiGate
Pengguna di branch dapat mengakses resource tertentu di kantor pusat.
Jenis koneksi seperti ini biasanya menggunakan site-to-site IPsec VPN.
Sementara remote access digunakan oleh individual user.
Perbedaan Remote Access VPN dan Site-to-Site VPN
| Aspek | Remote Access VPN | Site-to-Site VPN |
|---|---|---|
| Pengguna | Individual user | Network/cabang |
| Endpoint | Laptop/mobile device | Firewall/router |
| Client | FortiClient atau metode sesuai desain | FortiGate/perangkat VPN |
| Tujuan | Resource perusahaan | Network antar lokasi |
| Authentication | User/device | Gateway/tunnel |
| Contoh | Work from home | HQ ke branch |
Keduanya dapat menggunakan IPsec, tetapi tujuan dan desain implementasinya berbeda.
FortiGate VPN dan Security Policy
VPN yang berhasil terhubung belum berarti pengguna dapat mengakses resource internal.
Firewall policy tetap berperan penting.
Contoh:
VPN Users → Internal Server
Policy dapat menentukan:
- Source interface.
- Source user/group.
- Destination.
- Service.
- Schedule.
- Security profile.
- Logging.
Misalnya user VPN hanya diperbolehkan mengakses HTTPS ke server aplikasi.
Sementara akses SSH atau RDP dapat dibatasi hanya untuk group IT.
Dengan demikian, VPN menjadi pintu masuk yang tetap dikontrol firewall.
FortiGate VPN dan Endpoint Security
Keamanan remote access tidak hanya berada di firewall.
Endpoint juga perlu diperhatikan.
Laptop karyawan dapat membawa risiko jika:
- Sistem operasi tidak diperbarui.
- Antivirus tidak aktif.
- Perangkat terinfeksi malware.
- Password tersimpan secara tidak aman.
- Perangkat digunakan bersama orang lain.
FortiClient menyediakan kemampuan endpoint security dan dapat terintegrasi dengan komponen keamanan Fortinet. Pada edisi tertentu, FortiClient juga mendukung endpoint telemetry, posture checks, web filtering, vulnerability management, dan ZTNA.
Karena itu, perusahaan perlu melihat VPN sebagai bagian dari keseluruhan endpoint dan network security.
FortiGate VPN dan ZTNA
VPN memberikan akses jaringan melalui tunnel.
Namun, perusahaan modern juga dapat mempertimbangkan Zero Trust Network Access atau ZTNA.
Perbedaannya secara sederhana:
VPN
User → Tunnel → Network
ZTNA
User + Device Verification → Application → Resource
ZTNA dapat memberikan kontrol akses yang lebih spesifik terhadap aplikasi atau resource.
FortiClient mendukung ZTNA remote access, posture checks, dan conditional access pada kemampuan yang tersedia sesuai edisi dan deployment.
Perusahaan tidak selalu harus mengganti VPN dengan ZTNA. Keduanya dapat dipertimbangkan berdasarkan jenis aplikasi dan kebutuhan akses.
Bandwidth untuk FortiGate VPN
Jumlah pengguna VPN perlu diperhitungkan ketika melakukan sizing.
Misalnya:
100 user VPN × rata-rata 5 Mbps = 500 Mbps
Perhitungan tersebut hanya contoh sederhana.
Traffic aktual dapat berbeda karena:
- Aplikasi.
- File transfer.
- Video conference.
- Cloud application.
- Remote desktop.
- Database.
- Full tunnel.
- Security inspection.
Karena itu, jangan menentukan model FortiGate hanya berdasarkan jumlah user.
Perhatikan juga IPsec VPN throughput dan kapasitas security processing perangkat.
Concurrent Sessions
Jumlah koneksi aktif juga menjadi parameter penting.
Contohnya, 200 user VPN tidak selalu menghasilkan pola koneksi yang sama.
User yang hanya mengakses satu aplikasi memiliki pola trafik berbeda dari user yang membuka:
- ERP.
- Browser.
- Microsoft 365.
- File server.
- Remote desktop.
- Video conference.
Karena itu, sizing harus mempertimbangkan concurrent sessions dan workload aktual.
Logging Aktivitas VPN
Administrator sebaiknya mengaktifkan logging yang relevan.
Informasi yang dapat membantu antara lain:
- User.
- Source IP.
- VPN tunnel.
- Waktu login.
- Durasi koneksi.
- Resource yang diakses.
- Policy.
- Security event.
Logging berguna untuk:
- Troubleshooting.
- Audit.
- Investigasi.
- Monitoring.
- Compliance.
Untuk deployment besar, perusahaan dapat mempertimbangkan sistem logging dan analytics terpusat.
Monitoring User VPN
Administrator perlu mengetahui kondisi VPN secara berkala.
Beberapa informasi yang dapat dipantau:
- Jumlah user aktif.
- Tunnel status.
- Traffic.
- Session.
- Authentication failure.
- Disconnection.
- Bandwidth.
- Security event.
Monitoring membantu menemukan masalah sebelum mengganggu banyak pengguna.
Best Practice FortiGate VPN untuk Perusahaan
Beberapa praktik yang dapat diterapkan:
Gunakan MFA
Tambahkan lapisan autentikasi tambahan untuk user remote.
Batasi Akses
Berikan akses berdasarkan kebutuhan pekerjaan.
Pisahkan Group
Gunakan group berbeda untuk Finance, IT, Management, Employee, dan kebutuhan lainnya jika diperlukan.
Gunakan Security Policy Spesifik
Hindari memberikan akses any-to-any tanpa alasan yang jelas.
Perhatikan Endpoint
VPN yang aman tetap membutuhkan endpoint yang aman.
Monitor Login
Perhatikan login yang gagal dan pola akses yang tidak biasa.
Backup Konfigurasi
Simpan backup konfigurasi sebelum perubahan besar.
Dokumentasikan VPN
Catat:
- Gateway.
- User group.
- Address pool.
- Policy.
- Routing.
- Authentication.
- Encryption.
- DNS.
Checklist Implementasi FortiGate VPN
Sebelum VPN digunakan oleh user, lakukan pengecekan berikut:
Infrastruktur
- Public IP tersedia.
- DNS/FQDN sudah ditentukan.
- FortiGate dapat diakses dari internet sesuai desain.
- Bandwidth mencukupi.
- Model FortiGate sesuai kebutuhan.
Authentication
- User sudah dibuat.
- Group sudah ditentukan.
- Authentication sudah diuji.
- MFA sudah dipertimbangkan.
- SSO/LDAP/RADIUS sudah diuji jika digunakan.
VPN
- IPsec configuration.
- IKE configuration.
- Encryption.
- Address pool.
- Local network.
- Routing.
- Firewall policy.
Security
- Least privilege.
- Security policy.
- Logging.
- Endpoint security.
- Monitoring.
Testing
- Login VPN.
- Akses aplikasi.
- DNS internal.
- File server jika diperlukan.
- Disconnect/reconnect.
- MFA.
- Policy restriction.
Troubleshooting FortiGate VPN
Jika user gagal terhubung, lakukan pemeriksaan secara bertahap.
1. Periksa Internet User
Pastikan perangkat dapat mengakses internet.
2. Periksa Gateway FortiGate
Pastikan public IP atau hostname VPN dapat dijangkau.
3. Periksa Authentication
Pastikan username, password, group, atau metode identity sesuai.
4. Periksa IKE/IPsec
Periksa parameter:
- IKE version.
- Encryption.
- Authentication.
- Pre-shared key.
- Phase 1.
- Phase 2.
5. Periksa Address Pool
Pastikan user memperoleh IP yang sesuai.
6. Periksa Firewall Policy
Pastikan policy mengizinkan VPN menuju resource internal.
7. Periksa Routing
Pastikan FortiGate mengetahui jalur menuju jaringan tujuan.
8. Periksa DNS
Jika user dapat mengakses IP tetapi tidak dapat menggunakan hostname, periksa DNS.
9. Periksa Security Policy
Security profile mungkin memblokir trafik tertentu.
10. Periksa Log
Gunakan log dan diagnostic FortiGate untuk mengetahui titik kegagalan.
FortiGate VPN dan Network Security
Remote access sebaiknya menjadi bagian dari arsitektur network security perusahaan.
Desainnya dapat mencakup:
User
↓
FortiClient
↓
FortiGate VPN
↓
Authentication
↓
Firewall Policy
↓
Security Profile
↓
Internal Application
Pendekatan ini memberikan lebih banyak kontrol dibandingkan sekadar membuka port aplikasi ke internet.
Untuk pembahasan lebih luas mengenai keamanan jaringan, Anda dapat melihat kategori Fortinet Network Security Trijaya Solution.
FortiGate VPN dan Network Connectivity
VPN juga berkaitan erat dengan desain konektivitas.
Perusahaan dapat memiliki:
- Single ISP.
- Dual ISP.
- Multi-WAN.
- SD-WAN.
- Branch connectivity.
- Cloud connectivity.
- Data center.
Jika perusahaan menggunakan beberapa link, desain VPN perlu mempertimbangkan redundancy dan jalur koneksi.
Informasi terkait jaringan dan konektivitas dapat dipelajari melalui kategori FortiGate Network & Connectivity Trijaya Solution.
License dan Komponen FortiGate VPN
Sebelum implementasi, perusahaan perlu memastikan komponen dan subscription yang dibutuhkan.
Periksa:
- FortiGate appliance.
- FortiClient.
- Support.
- Security services.
- MFA.
- Identity integration.
- EMS jika dibutuhkan.
- Logging dan analytics.
- Renewal.
Fortinet menyediakan beberapa edisi FortiClient dengan kemampuan berbeda. Karena itu, kebutuhan fitur harus dicocokkan dengan edisi dan model licensing yang digunakan.
Untuk informasi pengadaan dan license, Anda dapat melihat kategori FortiGate License & Pengadaan Trijaya Solution.
Panduan FortiGate VPN untuk Administrator
Implementasi VPN dapat menjadi sederhana untuk beberapa user.
Namun, desain akan menjadi lebih kompleks ketika perusahaan memiliki:
- Ratusan user.
- Banyak group.
- Multiple authentication source.
- MFA.
- Banyak aplikasi internal.
- Dual ISP.
- HA.
- Banyak cabang.
- Centralized monitoring.
Administrator perlu memahami hubungan antara VPN, routing, firewall policy, authentication, address object, security profile, dan logging.
Referensi konfigurasi FortiGate lainnya dapat dilihat melalui kategori Panduan FortiGate Trijaya Solution.
Kapan Perusahaan Membutuhkan Jasa Implementasi FortiGate VPN?
Konfigurasi sederhana dapat dilakukan oleh administrator internal.
Namun, bantuan teknis dapat dipertimbangkan ketika perusahaan memiliki:
- Banyak remote user.
- Infrastruktur enterprise.
- Dual ISP.
- HA.
- VPN site-to-site.
- Banyak VLAN.
- Active Directory.
- MFA.
- SSO.
- Security inspection.
- Kebutuhan audit.
- Aplikasi kritis.
- Migrasi dari solusi VPN lama.
Implementasi yang tepat dapat membantu mengurangi risiko konfigurasi yang salah dan mempermudah proses dokumentasi.
Untuk kebutuhan instalasi, konfigurasi, maintenance, dan layanan firewall, Anda dapat melihat kategori Jasa FortiGate & Firewall Trijaya Solution.
Kesimpulan
FortiGate VPN dapat menjadi bagian penting dari strategi secure remote access perusahaan. Dengan VPN, karyawan dapat mengakses resource internal dari luar kantor melalui koneksi yang terenkripsi dan dikontrol oleh firewall.
Namun, keamanan remote access tidak hanya bergantung pada tunnel VPN.
Perusahaan juga perlu memperhatikan:
- Authentication.
- MFA.
- User group.
- Least privilege.
- Firewall policy.
- Endpoint security.
- Split tunnel atau full tunnel.
- Logging.
- Monitoring.
- Bandwidth.
- Device sizing.
Untuk deployment baru, perkembangan FortiOS juga perlu diperhatikan. Mulai FortiOS 7.6.3, Fortinet menggantikan SSL VPN tunnel mode dengan IPsec VPN, sehingga desain remote access perlu disesuaikan dengan versi FortiOS dan FortiClient yang digunakan.
Pada akhirnya, VPN sebaiknya tidak diposisikan sebagai sekadar “jalan masuk” ke jaringan perusahaan. VPN harus menjadi bagian dari arsitektur security yang menggabungkan identity, endpoint, firewall policy, monitoring, dan kontrol akses.
Konsultasi FortiGate VPN untuk Perusahaan
Jika perusahaan membutuhkan implementasi FortiGate VPN, remote access VPN, IPsec VPN, FortiClient, MFA, VPN site-to-site, dual ISP, atau konfigurasi security policy, Trijaya Solution dapat membantu melakukan assessment dan menyesuaikan desain dengan kebutuhan jaringan perusahaan.
Konsultasi melalui WhatsApp: 085711148741
Email: [email protected]