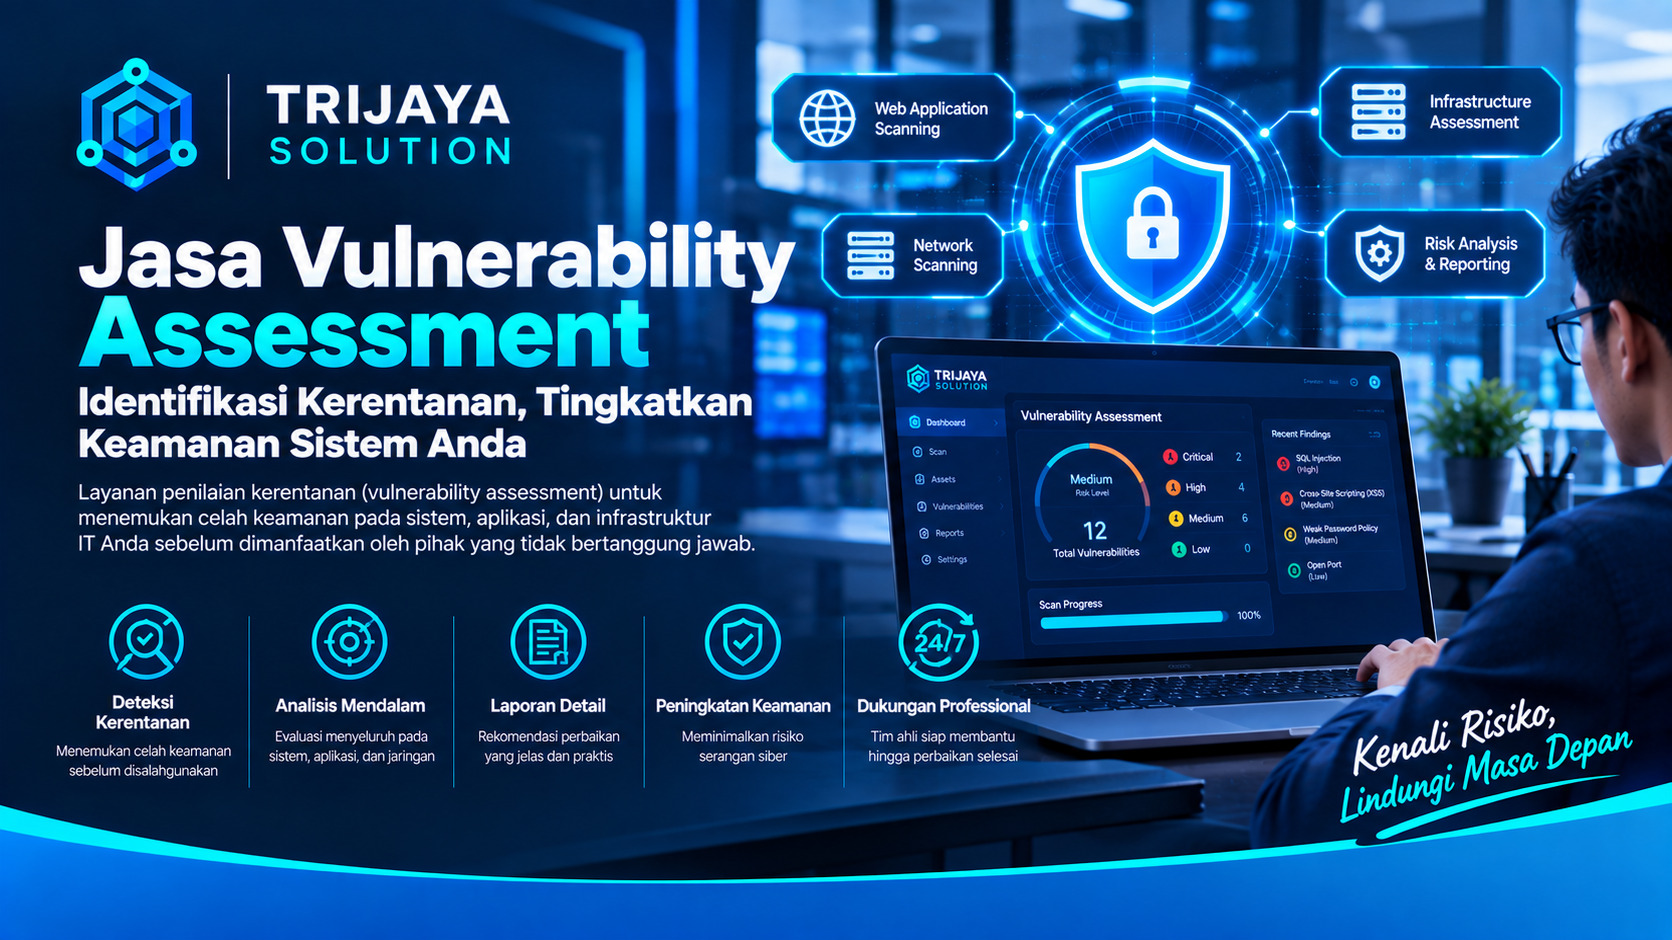
Vulnerability Assessment adalah proses untuk mengidentifikasi, menganalisis, dan menilai celah keamanan pada sistem teknologi informasi. Pemeriksaan ini membantu perusahaan memahami titik lemah sebelum dimanfaatkan oleh pihak yang tidak bertanggung jawab.
Bagi perusahaan modern, keamanan jaringan tidak cukup hanya mengandalkan firewall atau antivirus. Infrastruktur yang kompleks dapat memiliki banyak titik masuk. Celah tersebut bisa berasal dari server, perangkat jaringan, aplikasi, konfigurasi, hingga sistem yang belum diperbarui.
Trijaya Solution menyediakan layanan keamanan teknologi informasi untuk membantu perusahaan menemukan risiko tersebut secara lebih terarah. Hasil pemeriksaan dapat menjadi dasar untuk menentukan prioritas perbaikan dan meningkatkan ketahanan infrastruktur digital.
Apa Itu Vulnerability Assessment?
Vulnerability Assessment merupakan proses sistematis untuk mencari kelemahan pada aset teknologi informasi. Proses ini dapat mencakup pemeriksaan jaringan, server, perangkat keamanan, aplikasi, dan sistem pendukung lainnya.
Tujuannya bukan sekadar menemukan sebanyak mungkin celah. Pemeriksaan juga membantu menentukan tingkat risiko berdasarkan dampak dan kemungkinan eksploitasi.
Secara umum, prosesnya meliputi beberapa tahap:
- Identifikasi aset yang akan diperiksa.
- Pengumpulan informasi mengenai infrastruktur.
- Pemindaian terhadap potensi kerentanan.
- Validasi dan analisis hasil temuan.
- Penilaian tingkat risiko.
- Penyusunan laporan dan rekomendasi perbaikan.
- Pemeriksaan ulang setelah tindakan mitigasi dilakukan.
Pendekatan tersebut membuat perusahaan memiliki gambaran yang lebih jelas mengenai kondisi keamanan infrastrukturnya.
Mengapa Vulnerability Assessment Penting?
Serangan siber sering memanfaatkan kelemahan yang sebenarnya sudah ada dalam sistem. Misalnya, penggunaan software dengan versi lama, password yang lemah, port terbuka, atau konfigurasi perangkat yang kurang aman.
Dengan pemeriksaan berkala, perusahaan dapat menemukan masalah sebelum berkembang menjadi insiden keamanan.
Beberapa manfaat utamanya antara lain:
| Manfaat | Penjelasan |
|---|---|
| Identifikasi celah | Menemukan kelemahan pada sistem dan jaringan |
| Penilaian risiko | Menentukan tingkat prioritas setiap temuan |
| Pencegahan serangan | Mengurangi peluang eksploitasi kelemahan |
| Prioritas perbaikan | Membantu tim menentukan tindakan berdasarkan risiko |
| Kepatuhan | Mendukung kebutuhan audit dan standar keamanan |
| Perlindungan data | Mengurangi risiko kebocoran informasi penting |
Pemeriksaan juga membantu manajemen mengambil keputusan berdasarkan kondisi teknis yang lebih objektif.
Vulnerability Assessment pada Infrastruktur Perusahaan
Lingkungan teknologi perusahaan biasanya terdiri dari banyak komponen. Setiap komponen dapat memiliki risiko yang berbeda.
Pemeriksaan dapat mencakup server, workstation, perangkat jaringan, firewall, router, switch, sistem penyimpanan, serta layanan digital.
Jaringan internal juga perlu diperhatikan. Segmentasi yang kurang tepat dapat membuat akses dari satu perangkat berkembang menjadi akses ke sistem lainnya.
Untuk perusahaan yang menggunakan perangkat penyimpanan terpusat, keamanan NAS juga menjadi bagian penting. Konfigurasi, akses pengguna, firmware, serta layanan jaringan perlu diperiksa secara berkala.
Trijaya Solution juga menyediakan layanan terkait Jasa Maintenance NAS Synology untuk membantu menjaga stabilitas dan pengelolaan perangkat penyimpanan.
Tahapan Vulnerability Assessment
Proses pemeriksaan sebaiknya dilakukan secara terstruktur agar hasilnya dapat digunakan untuk mengambil tindakan nyata.
1. Asset Discovery
Tahap awal dilakukan dengan mengetahui aset yang tersedia. Tim dapat memetakan server, alamat IP, perangkat jaringan, aplikasi, dan layanan yang aktif.
Inventarisasi ini penting karena aset yang tidak teridentifikasi dapat terlewat dari pemeriksaan.
2. Vulnerability Scanning
Tahap berikutnya adalah melakukan pemindaian untuk mencari indikasi kerentanan. Sistem dapat diperiksa berdasarkan konfigurasi, versi software, port, protokol, dan berbagai parameter keamanan lainnya.
Hasil scanning biasanya menghasilkan sejumlah temuan yang perlu dianalisis lebih lanjut.
3. Validasi Temuan
Tidak semua hasil pemindaian memiliki tingkat risiko yang sama. Karena itu, temuan perlu divalidasi untuk mengurangi false positive.
Validasi membantu memastikan bahwa masalah yang ditemukan memang relevan dengan lingkungan perusahaan.
4. Risk Assessment
Setiap temuan kemudian dinilai berdasarkan tingkat risikonya. Faktor yang dapat dipertimbangkan mencakup dampak, kemungkinan eksploitasi, akses yang dibutuhkan, serta nilai aset yang terdampak.
5. Reporting
Hasil pemeriksaan dituangkan dalam laporan. Laporan yang baik tidak hanya berisi daftar masalah.
Dokumen tersebut juga sebaiknya menjelaskan lokasi temuan, tingkat risiko, dampak potensial, serta rekomendasi mitigasi.
6. Remediation dan Retest
Setelah perbaikan dilakukan, pemeriksaan ulang dapat dilakukan. Tujuannya untuk memastikan kerentanan telah ditangani dan tidak lagi menjadi risiko utama.
Vulnerability Assessment dan Keamanan Network
Keamanan jaringan menjadi salah satu area penting dalam pemeriksaan. Infrastruktur jaringan yang tidak dikonfigurasi dengan baik dapat membuka peluang bagi serangan.
Beberapa aspek yang dapat diperiksa mencakup port dan service, segmentasi jaringan, konfigurasi perangkat, akses administratif, protokol yang digunakan, serta aturan keamanan.
Perusahaan juga dapat mengintegrasikan hasil pemeriksaan dengan strategi maintenance jaringan.
Untuk kebutuhan infrastruktur jaringan, Trijaya Solution menyediakan Jasa Pemasangan Jaringan LAN dan Jasa Pemasangan Jaringan Fiber Optic.
Vulnerability Assessment vs Penetration Testing
Keduanya sering dianggap sama, padahal memiliki pendekatan berbeda.
| Aspek | Vulnerability Assessment | Penetration Testing |
|---|---|---|
| Fokus | Menemukan dan menilai kerentanan | Menguji kemungkinan eksploitasi |
| Pendekatan | Identifikasi dan analisis | Simulasi serangan terkontrol |
| Cakupan | Dapat dilakukan secara berkala | Biasanya berdasarkan ruang lingkup tertentu |
| Hasil | Daftar risiko dan rekomendasi | Bukti dan dampak eksploitasi |
| Tujuan | Menentukan prioritas perbaikan | Menguji efektivitas pertahanan |
Keduanya dapat digunakan secara berurutan. Pemeriksaan kerentanan membantu menemukan area berisiko. Pengujian penetrasi kemudian dapat digunakan untuk menguji risiko tertentu secara lebih mendalam.
Kapan Perusahaan Membutuhkan Pemeriksaan?
Tidak ada satu jadwal yang cocok untuk semua perusahaan. Frekuensi pemeriksaan dapat disesuaikan dengan ukuran infrastruktur dan tingkat risiko.
Namun, pemeriksaan sangat relevan ketika perusahaan:
- Baru membangun atau memperbarui jaringan.
- Melakukan migrasi server.
- Menambahkan aplikasi atau layanan baru.
- Mengalami perubahan konfigurasi keamanan.
- Menggunakan sistem yang terhubung ke internet.
- Memiliki kebutuhan audit keamanan.
- Mengelola data bisnis yang sensitif.
- Mengalami insiden atau indikasi serangan.
Pemeriksaan berkala juga membantu perusahaan mengetahui perubahan kondisi keamanan dari waktu ke waktu.
Integrasi dengan Maintenance Infrastruktur
Keamanan tidak seharusnya berdiri sendiri. Temuan dari pemeriksaan dapat dikaitkan dengan aktivitas maintenance infrastruktur.
Misalnya, kerentanan pada firewall dapat ditindaklanjuti melalui review konfigurasi. Risiko pada server dapat ditangani melalui patching dan hardening. Sementara masalah pada perangkat jaringan dapat diperbaiki melalui konfigurasi dan pemeliharaan.
Trijaya Solution juga menyediakan Jasa Maintenance Fortinet untuk kebutuhan pengelolaan perangkat keamanan jaringan.
Perusahaan dengan fasilitas data center juga dapat mengintegrasikan pemeriksaan keamanan dengan aktivitas pemeliharaan infrastruktur melalui Jasa Maintenance Data Center.
Mengapa Memilih Trijaya Solution?
Trijaya Solution membantu perusahaan menangani kebutuhan teknologi informasi dengan pendekatan yang menyesuaikan kondisi infrastrukturnya.
Dalam proses keamanan, hasil pemeriksaan perlu diterjemahkan menjadi rekomendasi yang dapat diterapkan. Karena itu, laporan sebaiknya mudah dipahami oleh tim teknis maupun manajemen.
Pendekatan tersebut membuat hasil pemeriksaan tidak berhenti sebagai dokumen. Temuan dapat digunakan untuk menyusun prioritas perbaikan, meningkatkan konfigurasi, dan memperkuat keamanan jaringan.
Kesimpulan
Vulnerability Assessment merupakan bagian penting dari strategi keamanan siber perusahaan. Proses ini membantu mengidentifikasi kelemahan sebelum risiko tersebut berkembang menjadi insiden yang lebih besar.
Pemeriksaan yang dilakukan secara terstruktur dapat memberikan gambaran mengenai kondisi keamanan server, jaringan, perangkat, dan layanan digital. Hasilnya kemudian dapat digunakan untuk menentukan prioritas mitigasi.
Jika perusahaan membutuhkan pemeriksaan keamanan dan ingin mengetahui kondisi kerentanan infrastrukturnya, Trijaya Solution siap membantu.
Konsultasikan kebutuhan keamanan teknologi informasi perusahaan Anda melalui WhatsApp: 6285711148741
Email: [email protected]