
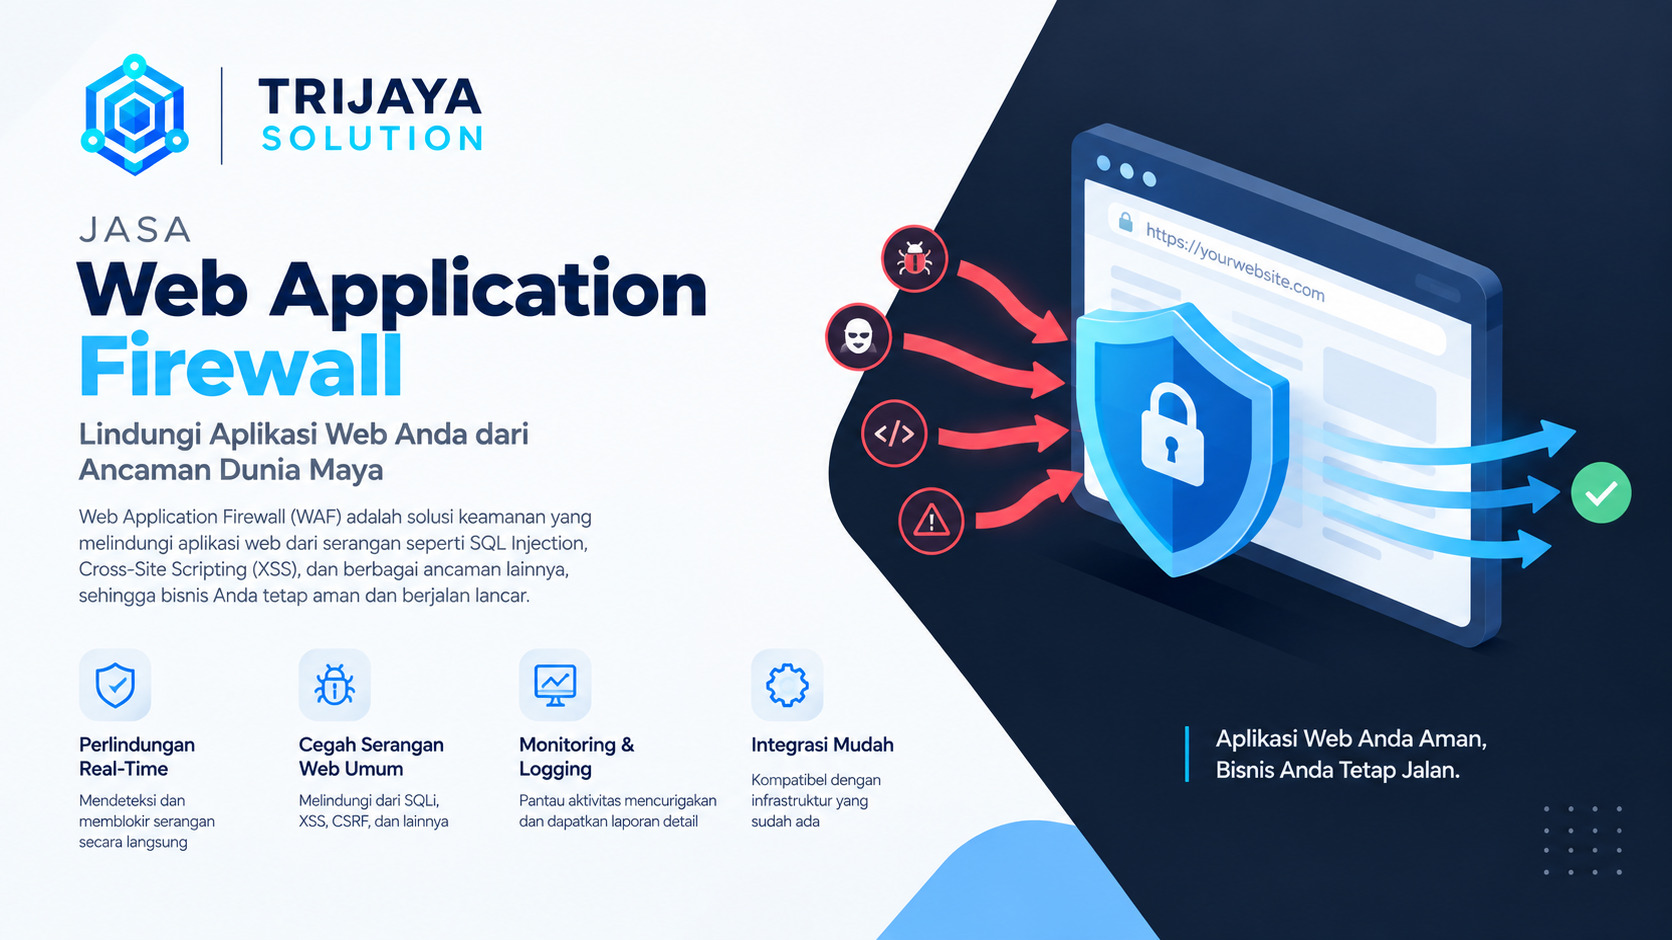
Jasa Web Application Firewall membantu perusahaan meningkatkan keamanan aplikasi web dengan menyaring dan memantau traffic HTTP/HTTPS sebelum mencapai server aplikasi. Teknologi ini dapat menjadi lapisan perlindungan tambahan untuk website, portal perusahaan, e-commerce, API, dan aplikasi digital lainnya.
Aplikasi yang terhubung ke internet memiliki permukaan serangan yang terus berubah. Serangan dapat menargetkan celah aplikasi, endpoint, login, API, maupun konfigurasi server. Jika tidak dikelola dengan baik, aktivitas tersebut dapat mengganggu layanan atau membahayakan data.
Trijaya Solution menyediakan layanan keamanan jaringan dan aplikasi untuk membantu perusahaan membangun perlindungan yang lebih terstruktur. Penerapan Web Application Firewall dapat disesuaikan dengan arsitektur aplikasi, kebutuhan traffic, serta tingkat risiko bisnis.
Apa Itu Web Application Firewall?
Web Application Firewall atau WAF adalah sistem keamanan yang dirancang untuk melindungi aplikasi web dari traffic berbahaya.
WAF bekerja pada lapisan aplikasi. Sistem dapat memeriksa request yang masuk sebelum diteruskan menuju aplikasi atau server.
Berbeda dengan firewall jaringan biasa, WAF berfokus pada traffic aplikasi web. Sistem dapat menganalisis parameter request, URL, header, cookie, metode HTTP, dan pola tertentu yang mengindikasikan serangan.
Contohnya, sebuah request dapat terlihat seperti traffic biasa pada level jaringan. Namun, isi request tersebut mungkin mengandung pola yang mengarah pada serangan terhadap aplikasi.
WAF membantu melakukan penyaringan berdasarkan aturan keamanan yang telah dikonfigurasi.
Mengapa Jasa Web Application Firewall Dibutuhkan?
Keamanan aplikasi membutuhkan lebih dari sekadar penggunaan antivirus atau firewall jaringan. Aplikasi web memiliki karakteristik dan jenis risiko yang berbeda.
Beberapa serangan secara langsung menargetkan logika dan komponen aplikasi.
Dengan menggunakan Jasa Web Application Firewall, perusahaan dapat memperoleh lapisan perlindungan tambahan di depan aplikasi.
| Risiko | Peran WAF |
|---|---|
| SQL Injection | Membantu mendeteksi request mencurigakan |
| Cross-Site Scripting | Menyaring pola request berbahaya |
| Bot berbahaya | Membantu mengontrol traffic otomatis |
| HTTP attacks | Memeriksa request yang masuk |
| Eksploitasi aplikasi | Membantu memblokir pola serangan |
| Akses tidak wajar | Mendukung monitoring dan filtering |
| Traffic anomali | Membantu mengidentifikasi pola tertentu |
WAF bukan pengganti secure coding. Sistem tetap perlu diperbarui dan diuji secara berkala.
Cara Kerja Web Application Firewall
Secara sederhana, WAF ditempatkan di antara pengguna dan aplikasi web.
Ketika pengguna mengakses website, request akan melewati lapisan keamanan tersebut. WAF kemudian melakukan pemeriksaan berdasarkan policy yang telah ditentukan.
Request yang dianggap aman dapat diteruskan ke server. Sementara itu, request yang memenuhi pola tertentu dapat diblokir, dicatat, atau diproses berdasarkan kebijakan.
Alur sederhananya adalah:
Pengguna → WAF → Web Application → Server/Database
Posisi tersebut membuat WAF dapat menjadi lapisan kontrol sebelum traffic mencapai aplikasi.
Jenis Perlindungan Web Application Firewall
Implementasi WAF dapat disesuaikan dengan kebutuhan aplikasi.
Perlindungan SQL Injection
SQL injection merupakan salah satu risiko yang dapat menyerang aplikasi yang berinteraksi dengan database.
WAF dapat membantu mendeteksi pola request yang mencurigakan dan memblokir traffic sesuai rule.
Namun, aplikasi tetap harus menggunakan validasi input dan praktik pengembangan yang aman.
Perlindungan Cross-Site Scripting
Cross-Site Scripting atau XSS dapat memanfaatkan input tertentu untuk menjalankan script pada browser pengguna.
WAF dapat membantu menyaring pola request yang mengindikasikan serangan.
Perlindungan Bot
Tidak semua bot bersifat berbahaya. Search engine crawler, misalnya, dapat memiliki fungsi yang sah.
Karena itu, pengelolaan bot perlu dilakukan secara selektif. WAF dapat membantu membedakan pola traffic berdasarkan rule dan karakteristik tertentu.
Perlindungan HTTP Flood
Traffic dalam jumlah besar dapat memengaruhi ketersediaan aplikasi.
WAF dapat mendukung rate limiting dan filtering berdasarkan kebijakan yang ditentukan.
Jasa Web Application Firewall untuk Website Perusahaan
Website perusahaan sering menjadi pintu pertama bagi pelanggan dan calon pelanggan untuk memperoleh informasi.
Jika website mengalami gangguan atau serangan, dampaknya tidak hanya teknis. Reputasi dan kepercayaan pengguna juga dapat terpengaruh.
Jasa Web Application Firewall membantu memberikan lapisan perlindungan tambahan untuk website yang terhubung ke internet.
Konfigurasi perlu disesuaikan dengan kebutuhan aplikasi. Rule yang terlalu ketat dapat memblokir pengguna yang sebenarnya valid.
Sebaliknya, rule yang terlalu longgar dapat mengurangi efektivitas perlindungan.
Karena itu, tuning merupakan bagian penting dalam pengelolaan WAF.
Jasa Web Application Firewall untuk API
API menjadi bagian penting dari banyak aplikasi modern. Mobile application, website, sistem internal, dan layanan pihak ketiga dapat berkomunikasi melalui API.
API juga memiliki risiko keamanan sendiri.
WAF dapat digunakan untuk membantu mengontrol request API berdasarkan endpoint, metode HTTP, parameter, dan pola traffic.
Perusahaan perlu memastikan bahwa API memiliki autentikasi dan authorization yang tepat. WAF sebaiknya digunakan sebagai lapisan tambahan, bukan satu-satunya mekanisme keamanan.
Tahapan Implementasi Web Application Firewall
Penerapan WAF sebaiknya dilakukan secara terencana agar tidak mengganggu aplikasi yang sudah berjalan.
1. Assessment
Tahap awal dilakukan untuk memahami arsitektur aplikasi.
Tim perlu mengetahui domain, server, endpoint, traffic, API, serta komponen lain yang relevan.
2. Menentukan Arsitektur
WAF dapat ditempatkan sesuai desain infrastruktur perusahaan.
Pemilihan arsitektur perlu mempertimbangkan performa, availability, traffic, dan kebutuhan keamanan.
3. Konfigurasi Policy
Rule keamanan kemudian disesuaikan dengan karakteristik aplikasi.
Pada tahap ini, kebutuhan blocking, monitoring, rate limiting, dan pengecualian dapat ditentukan.
4. Monitoring
Traffic dipantau untuk melihat pola request dan kemungkinan false positive.
Informasi tersebut menjadi dasar untuk melakukan tuning.
5. Optimization
Rule dapat disesuaikan berdasarkan hasil monitoring.
Tujuannya adalah menjaga keseimbangan antara keamanan dan kenyamanan pengguna.
6. Reporting
Laporan dapat digunakan untuk mengetahui traffic yang diblokir, pola ancaman, event keamanan, serta rekomendasi perbaikan.
Web Application Firewall dan Penetration Testing
WAF dan penetration testing memiliki fungsi berbeda.
WAF berfungsi sebagai lapisan pertahanan. Penetration testing digunakan untuk menguji keamanan sistem melalui simulasi serangan yang terkontrol.
| Teknologi | Fungsi |
|---|---|
| WAF | Melindungi traffic aplikasi |
| Vulnerability Assessment | Menemukan kerentanan |
| Penetration Testing | Menguji kemungkinan eksploitasi |
| SIEM | Menganalisis event keamanan |
| SOC | Melakukan monitoring dan respons |
Kombinasi beberapa pendekatan tersebut dapat memberikan perlindungan yang lebih menyeluruh.
Hasil penetration testing juga dapat digunakan untuk mengevaluasi apakah konfigurasi WAF sudah sesuai dengan risiko aplikasi.
Web Application Firewall dan Network Security
Keamanan aplikasi merupakan bagian dari keamanan infrastruktur secara keseluruhan.
Server aplikasi membutuhkan jaringan yang stabil dan aman. Firewall jaringan, segmentasi, monitoring, dan kontrol akses juga perlu diperhatikan.
Trijaya Solution menyediakan Jasa Maintenance Fortinet untuk mendukung kebutuhan pengelolaan perangkat keamanan jaringan.
Kebutuhan konektivitas juga dapat didukung melalui Jasa Pemasangan Jaringan LAN dan Jasa Pemasangan Jaringan Fiber Optic.
Dengan infrastruktur yang terkelola, lapisan keamanan aplikasi dapat bekerja dalam lingkungan yang lebih terstruktur.
Kapan Perusahaan Membutuhkan Jasa Web Application Firewall?
WAF dapat dipertimbangkan ketika perusahaan memiliki aplikasi atau website yang dapat diakses melalui internet.
Layanan ini relevan untuk:
- Website perusahaan.
- E-commerce.
- Portal pelanggan.
- Web application.
- API.
- Sistem berbasis cloud.
- Aplikasi dengan data penting.
- Platform digital dengan traffic tinggi.
WAF juga dapat menjadi pertimbangan ketika perusahaan mengalami peningkatan traffic mencurigakan atau membutuhkan kontrol keamanan tambahan.
Tantangan dalam Implementasi WAF
WAF bukan solusi yang cukup dipasang lalu ditinggalkan.
Rule keamanan perlu dievaluasi secara berkala. Perubahan aplikasi dapat membuat konfigurasi lama tidak lagi sesuai.
False positive juga perlu diperhatikan. Request pengguna yang sebenarnya valid dapat terblokir jika rule terlalu agresif.
Karena itu, monitoring dan tuning menjadi bagian penting dari pengelolaan WAF.
Perusahaan juga perlu memperhatikan performa. Konfigurasi keamanan sebaiknya tidak memberikan dampak yang tidak perlu terhadap pengalaman pengguna.
Mengapa Memilih Trijaya Solution?
Trijaya Solution membantu perusahaan mengembangkan kebutuhan keamanan berdasarkan kondisi infrastruktur dan aplikasi yang digunakan.
Jasa Web Application Firewall dapat dirancang dengan memperhatikan arsitektur aplikasi, traffic, kebutuhan perlindungan, serta proses monitoring.
Pendekatan tersebut membantu perusahaan memperoleh perlindungan yang lebih relevan tanpa mengabaikan kebutuhan operasional.
Keamanan aplikasi juga perlu didukung dengan pengujian dan monitoring. Vulnerability assessment, penetration testing, SIEM, dan SOC dapat menjadi bagian dari strategi keamanan yang lebih luas.
Untuk kebutuhan infrastruktur data center, Trijaya Solution juga menyediakan Jasa Maintenance Data Center.
Kesimpulan
Jasa Web Application Firewall membantu perusahaan memberikan lapisan perlindungan tambahan bagi website, aplikasi web, dan API yang terhubung ke internet.
WAF dapat membantu menyaring traffic mencurigakan, mengurangi risiko serangan aplikasi, mengontrol bot, serta mendukung monitoring aktivitas web.
Namun, WAF sebaiknya tidak berdiri sendiri. Keamanan aplikasi tetap membutuhkan secure development, patching, vulnerability assessment, penetration testing, monitoring, dan respons terhadap insiden.
Trijaya Solution siap membantu perusahaan merancang kebutuhan keamanan aplikasi dan jaringan sesuai kondisi infrastruktur serta kebutuhan bisnis.
Konsultasikan kebutuhan Web Application Firewall perusahaan melalui WhatsApp: 6285711148741
Email: [email protected]
