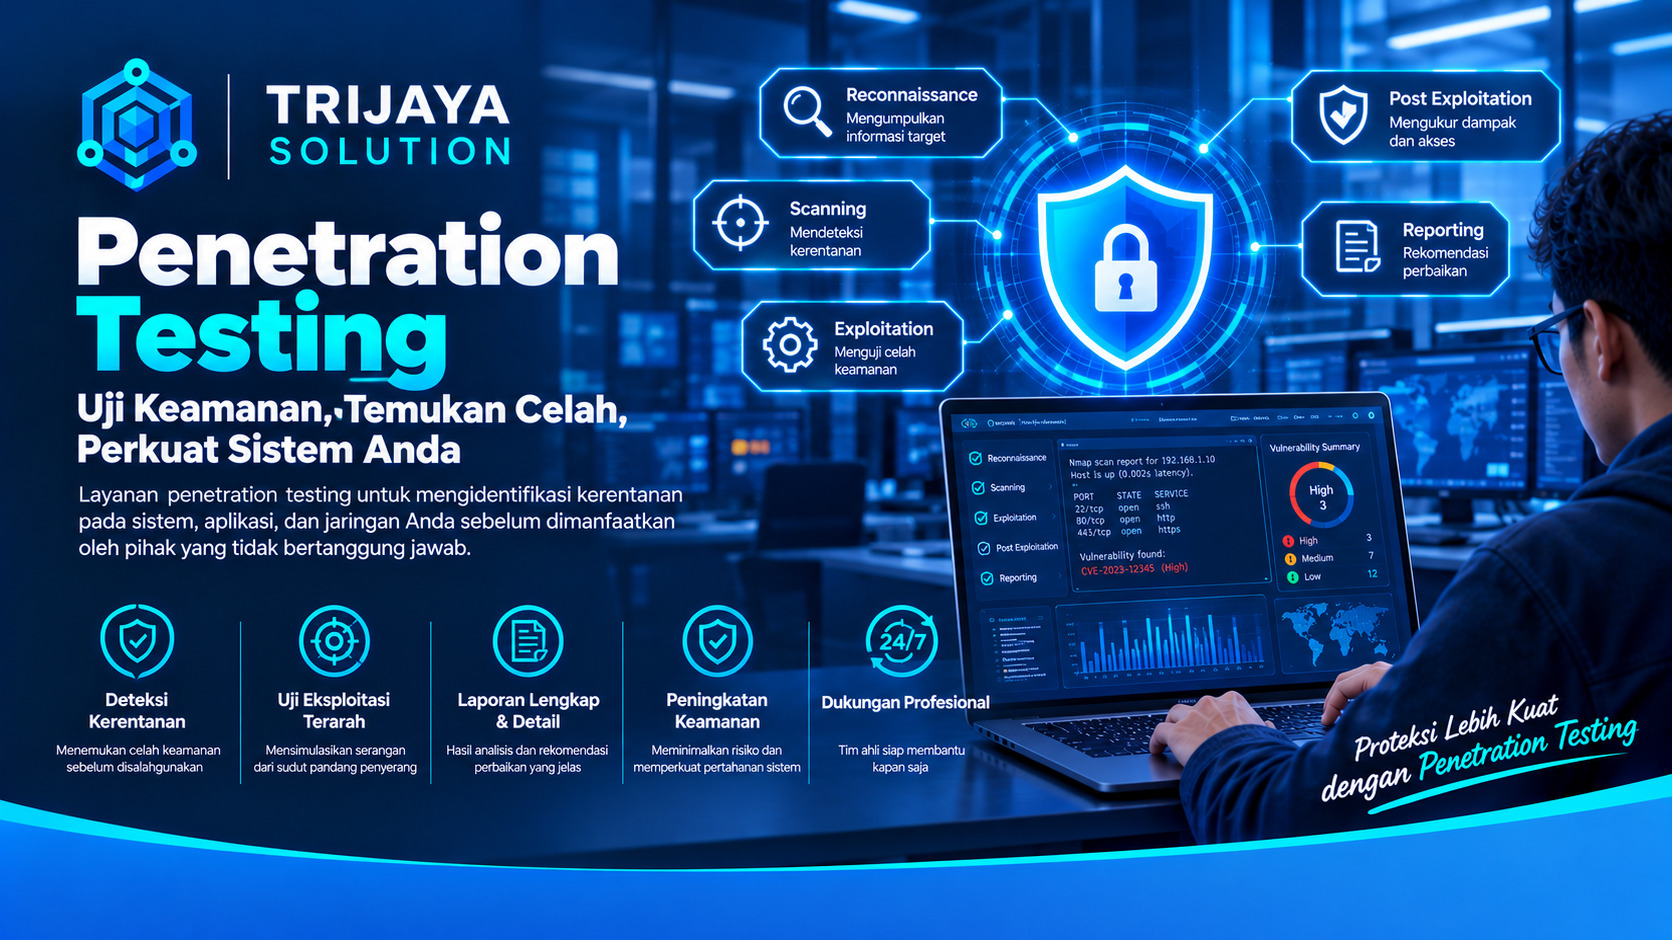
Penetration Testing adalah metode pengujian keamanan yang dilakukan untuk mengetahui sejauh mana sistem, jaringan, aplikasi, atau infrastruktur perusahaan mampu menghadapi serangan siber. Pengujian dilakukan secara terkontrol dengan pendekatan yang menyerupai teknik penyerang sebenarnya.
Bagi perusahaan yang bergantung pada teknologi digital, keamanan tidak cukup hanya berdasarkan asumsi. Sistem dapat terlihat berjalan normal, tetapi masih memiliki celah yang berpotensi dimanfaatkan. Karena itu, pengujian keamanan diperlukan untuk mengetahui kondisi pertahanan secara lebih nyata.
Trijaya Solution membantu perusahaan mengevaluasi keamanan infrastruktur teknologi melalui pendekatan pengujian yang terstruktur. Hasil pengujian dapat menjadi dasar untuk memperbaiki kelemahan dan meningkatkan perlindungan terhadap aset digital.
Apa Itu Penetration Testing?
Penetration Testing merupakan proses simulasi serangan terhadap sistem yang telah mendapatkan izin untuk diuji. Tujuannya adalah menemukan dan membuktikan adanya kelemahan keamanan sebelum dimanfaatkan oleh pihak yang tidak berwenang.
Pengujian dapat dilakukan pada berbagai target. Contohnya jaringan internal, jaringan eksternal, aplikasi web, API, server, perangkat keamanan, maupun sistem tertentu.
Berbeda dengan sekadar melakukan pemindaian otomatis, pengujian penetrasi dapat melibatkan analisis manual. Tester mencoba memahami hubungan antar sistem dan kemungkinan jalur serangan.
Hasil akhirnya bukan hanya daftar kerentanan. Perusahaan juga dapat mengetahui dampak dari kelemahan tersebut dan menentukan langkah mitigasi yang sesuai.
Mengapa Penetration Testing Penting?
Perubahan teknologi berlangsung sangat cepat. Perusahaan menambah server, aplikasi, koneksi cloud, perangkat jaringan, dan berbagai layanan digital.
Setiap perubahan dapat menimbulkan risiko baru.
Pengujian keamanan membantu perusahaan melihat sistem dari perspektif penyerang. Pendekatan ini dapat mengungkap kelemahan yang mungkin tidak terlihat dalam pemeriksaan konfigurasi biasa.
Beberapa manfaat utama meliputi:
| Manfaat | Dampak bagi Perusahaan |
|---|---|
| Menemukan celah keamanan | Mengidentifikasi titik lemah sebelum dieksploitasi |
| Menguji pertahanan | Mengetahui efektivitas kontrol keamanan |
| Menentukan prioritas | Memudahkan tim menentukan perbaikan |
| Mengurangi risiko | Membantu mencegah insiden keamanan |
| Mendukung audit | Menyediakan dokumentasi hasil pengujian |
| Meningkatkan kesiapan | Membantu perusahaan menghadapi ancaman siber |
Dengan pengujian berkala, perusahaan dapat membangun proses keamanan yang lebih proaktif.
Penetration Testing untuk Jaringan Perusahaan
Jaringan menjadi salah satu komponen penting dalam pengujian keamanan. Infrastruktur jaringan menghubungkan berbagai perangkat dan layanan perusahaan.
Pengujian dapat melihat bagaimana sistem merespons akses dari luar maupun dari jaringan internal. Aspek yang diperiksa dapat mencakup konfigurasi, layanan terbuka, segmentasi, kontrol akses, dan perangkat keamanan.
Firewall juga menjadi komponen penting. Konfigurasi yang kurang tepat dapat membuka jalur akses yang seharusnya dibatasi.
Trijaya Solution menyediakan Jasa Maintenance Fortinet untuk membantu perusahaan menjaga perangkat keamanan jaringan tetap optimal.
Infrastruktur jaringan juga perlu dirancang dengan baik. Untuk kebutuhan tersebut, perusahaan dapat memanfaatkan Jasa Pemasangan Jaringan LAN maupun Jasa Pemasangan Jaringan Fiber Optic.
Penetration Testing pada Aplikasi
Aplikasi perusahaan juga dapat menjadi target serangan. Risiko dapat muncul dari autentikasi, pengelolaan session, kontrol akses, validasi input, konfigurasi server, atau API.
Pengujian aplikasi bertujuan menemukan kelemahan yang dapat memengaruhi kerahasiaan, integritas, dan ketersediaan data.
Contohnya adalah kondisi ketika pengguna biasa dapat mengakses fungsi yang seharusnya hanya tersedia untuk administrator. Temuan seperti ini perlu dianalisis karena dapat menyebabkan akses tidak sah terhadap informasi perusahaan.
Pengujian aplikasi sebaiknya dilakukan berdasarkan ruang lingkup yang jelas. Hal tersebut membantu menjaga keamanan sistem produksi sekaligus memastikan proses pengujian berjalan terkontrol.
Jenis Penetration Testing
Jenis pengujian dapat disesuaikan dengan target dan informasi yang tersedia bagi tester.
| Jenis Pengujian | Gambaran |
|---|---|
| Black Box | Tester memiliki informasi awal yang sangat terbatas |
| White Box | Tester memperoleh informasi teknis yang lebih lengkap |
| Gray Box | Tester mendapatkan sebagian informasi internal |
| External Testing | Fokus pada aset yang dapat diakses dari internet |
| Internal Testing | Menguji risiko dari lingkungan jaringan internal |
| Web Application Testing | Menguji keamanan aplikasi berbasis web |
| Network Testing | Menguji keamanan jaringan dan perangkat terkait |
Pemilihan metode sebaiknya disesuaikan dengan tujuan pengujian dan karakteristik lingkungan perusahaan.
Tahapan Penetration Testing
Proses pengujian perlu dilakukan secara sistematis agar tidak mengganggu operasional perusahaan.
1. Menentukan Scope
Tahap pertama adalah menentukan sistem yang boleh diuji. Scope dapat mencakup alamat IP, domain, aplikasi, server, atau perangkat tertentu.
Batas pengujian juga perlu disepakati. Hal ini penting untuk menghindari dampak terhadap sistem yang tidak termasuk dalam target.
2. Reconnaissance
Tester mengumpulkan informasi mengenai target. Informasi tersebut membantu memahami permukaan serangan dan menentukan pendekatan pengujian.
3. Vulnerability Identification
Potensi kelemahan kemudian diidentifikasi. Proses ini dapat menggunakan kombinasi tools dan analisis manual.
4. Exploitation Terbatas
Jika ditemukan kelemahan yang relevan, pengujian dapat dilakukan secara terkontrol untuk mengetahui apakah celah tersebut benar-benar dapat dimanfaatkan.
Tujuannya bukan merusak sistem. Pengujian dilakukan untuk membuktikan risiko dengan dampak seminimal mungkin.
5. Analisis Dampak
Temuan dianalisis berdasarkan tingkat risiko dan potensi dampaknya terhadap perusahaan.
6. Reporting
Hasil pengujian kemudian dituangkan dalam laporan. Laporan yang baik menjelaskan temuan, bukti pengujian, tingkat risiko, aset terdampak, dan rekomendasi perbaikan.
7. Remediation dan Retest
Setelah perbaikan dilakukan, pengujian ulang dapat dilakukan untuk memastikan masalah telah ditangani.
Penetration Testing dan Vulnerability Assessment
Kedua metode tersebut saling berkaitan, tetapi memiliki tujuan yang berbeda.
Vulnerability Assessment berfokus pada identifikasi dan penilaian kerentanan. Sementara itu, Penetration Testing berfokus pada pengujian apakah kerentanan tertentu dapat dieksploitasi dalam kondisi yang terkontrol.
| Aspek | Vulnerability Assessment | Penetration Testing |
|---|---|---|
| Fokus | Identifikasi kerentanan | Validasi risiko melalui pengujian |
| Pendekatan | Scanning dan analisis | Simulasi serangan |
| Tujuan | Menemukan titik lemah | Membuktikan dampak kelemahan |
| Hasil | Daftar kerentanan | Temuan dan bukti pengujian |
| Frekuensi | Dapat dilakukan lebih rutin | Berdasarkan kebutuhan dan scope |
Keduanya dapat digunakan bersama untuk membangun program keamanan yang lebih komprehensif.
Kapan Perusahaan Membutuhkan Penetration Testing?
Pengujian penetrasi dapat dilakukan ketika perusahaan ingin mengevaluasi sistem sebelum digunakan secara luas atau setelah terjadi perubahan besar.
Beberapa kondisi yang menjadi alasan untuk melakukan pengujian antara lain:
- Meluncurkan aplikasi baru.
- Membuka layanan ke internet.
- Melakukan perubahan besar pada jaringan.
- Melakukan migrasi infrastruktur.
- Menambahkan sistem penting.
- Menghadapi kebutuhan audit keamanan.
- Mengevaluasi efektivitas kontrol keamanan.
- Setelah terjadi insiden keamanan.
- Melakukan evaluasi keamanan secara berkala.
Perusahaan dengan infrastruktur besar dapat menggabungkan pengujian keamanan dengan program maintenance.
Untuk lingkungan pusat data, Trijaya Solution juga menyediakan Jasa Maintenance Data Center.
Hasil yang Diharapkan dari Pengujian
Penetration Testing yang baik seharusnya menghasilkan informasi yang dapat ditindaklanjuti. Perusahaan perlu mengetahui bukan hanya bahwa sebuah celah ditemukan, tetapi juga mengapa celah tersebut penting.
Laporan idealnya mencakup:
- Ringkasan eksekutif.
- Ruang lingkup pengujian.
- Metodologi.
- Daftar temuan.
- Tingkat risiko.
- Bukti pengujian.
- Aset yang terdampak.
- Rekomendasi mitigasi.
- Prioritas perbaikan.
- Hasil retest jika dilakukan.
Informasi tersebut membantu tim teknis dan manajemen memahami risiko dari sudut pandang yang sama.
Mengapa Memilih Trijaya Solution?
Trijaya Solution memahami bahwa keamanan teknologi informasi tidak hanya berkaitan dengan satu perangkat. Sistem perusahaan terdiri dari jaringan, server, aplikasi, perangkat keamanan, dan berbagai komponen pendukung.
Karena itu, pengujian perlu melihat kondisi infrastruktur secara menyeluruh sesuai scope yang telah ditentukan.
Hasil pengujian dapat digunakan untuk menyusun prioritas perbaikan. Dengan pendekatan tersebut, perusahaan dapat mengalokasikan sumber daya pada risiko yang paling membutuhkan perhatian.
Keamanan juga perlu dilanjutkan setelah pengujian selesai. Maintenance, monitoring, patching, hardening, dan evaluasi berkala dapat menjadi bagian dari strategi perlindungan jangka panjang.
Kesimpulan
Penetration Testing membantu perusahaan mengetahui seberapa kuat sistem menghadapi simulasi serangan yang dilakukan secara terkontrol. Pengujian ini dapat mengungkap kelemahan yang berpotensi menimbulkan risiko bagi jaringan, aplikasi, server, dan data bisnis.
Dengan hasil pengujian yang jelas, perusahaan dapat menentukan prioritas perbaikan berdasarkan tingkat risiko. Langkah tersebut membuat strategi keamanan menjadi lebih terukur dan proaktif.
Trijaya Solution siap membantu perusahaan mengevaluasi keamanan infrastruktur teknologi sesuai kebutuhan dan ruang lingkup pengujian.
Konsultasikan kebutuhan keamanan perusahaan melalui WhatsApp: 6285711148741
Email: [email protected]