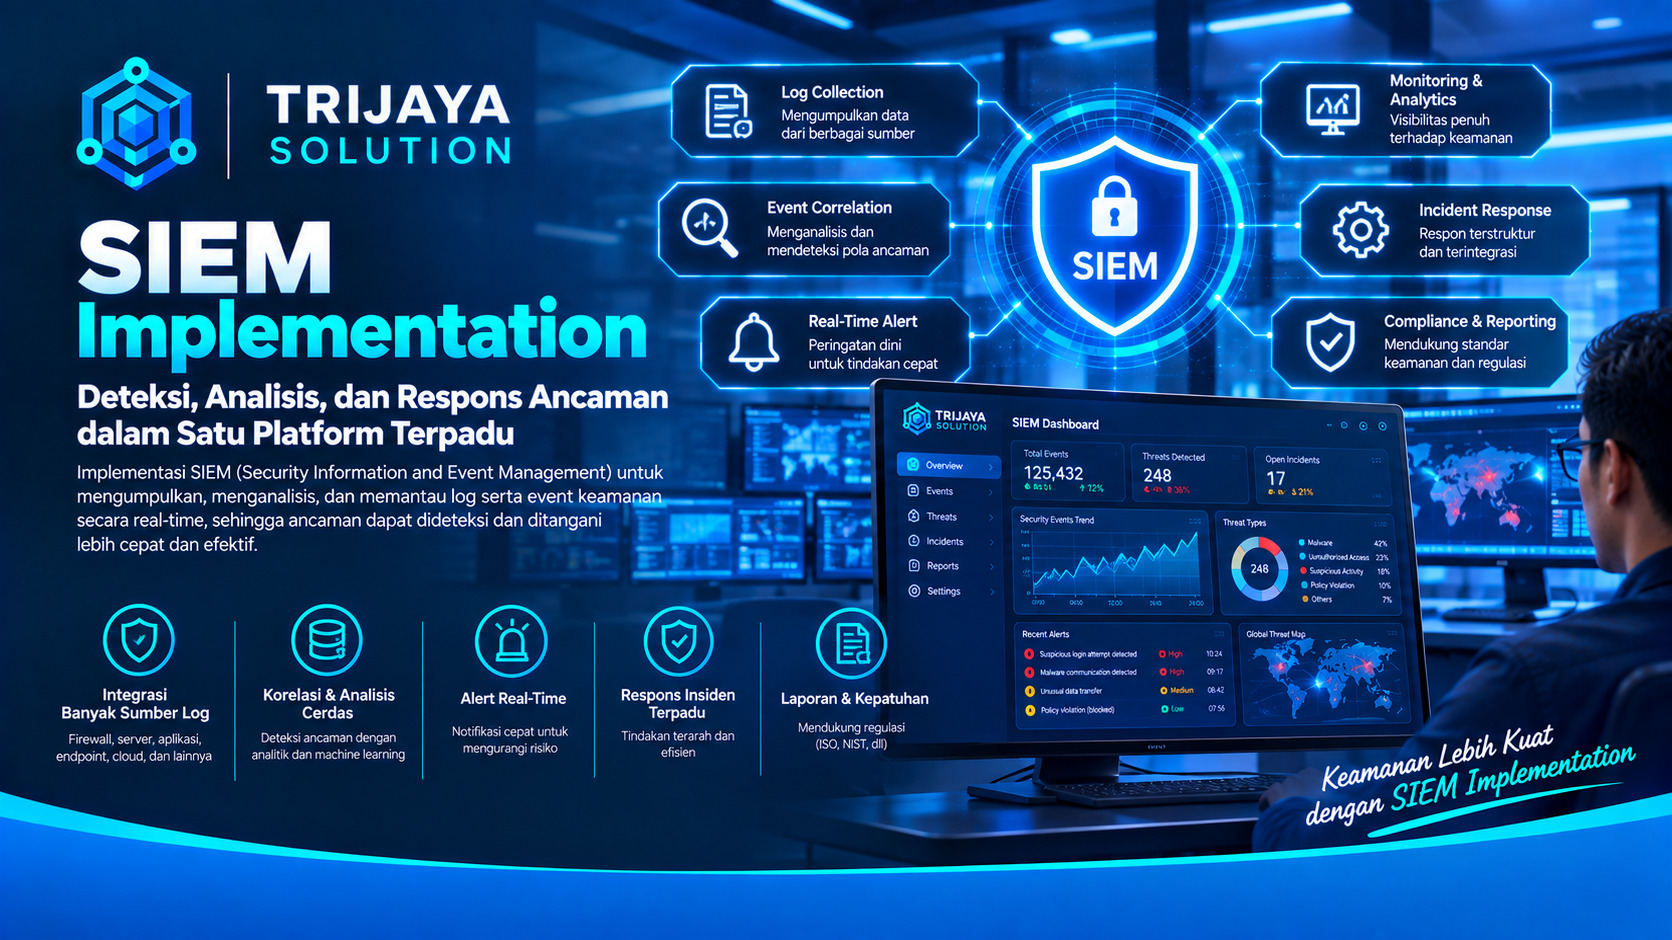
SIEM Implementation adalah proses penerapan Security Information and Event Management untuk mengumpulkan, mengintegrasikan, dan menganalisis data keamanan dari berbagai sistem dalam satu lingkungan monitoring. Solusi ini membantu perusahaan memperoleh visibilitas yang lebih baik terhadap aktivitas jaringan dan infrastruktur teknologi informasi.
Semakin kompleks infrastruktur perusahaan, semakin banyak pula data keamanan yang dihasilkan. Server, firewall, endpoint, aplikasi, perangkat jaringan, dan sistem lainnya dapat menghasilkan log dalam jumlah besar. Tanpa pengelolaan yang tepat, informasi penting dapat sulit ditemukan ketika terjadi aktivitas mencurigakan.
Trijaya Solution membantu perusahaan membangun pendekatan keamanan yang lebih terstruktur melalui integrasi monitoring, analisis log, dan pengelolaan informasi keamanan sesuai kebutuhan infrastruktur.
Apa Itu SIEM?
SIEM atau Security Information and Event Management merupakan teknologi yang dirancang untuk mengumpulkan dan menganalisis event keamanan dari berbagai sumber.
Sistem dapat menerima data dari firewall, server, endpoint, aplikasi, perangkat jaringan, dan berbagai sumber lainnya. Data tersebut kemudian diproses agar aktivitas yang relevan dapat dipantau secara terpusat.
SIEM membantu tim IT Security melihat pola aktivitas yang mungkin sulit ditemukan jika setiap perangkat dipantau secara terpisah.
Contohnya, sebuah akun melakukan login dari lokasi yang tidak biasa. Dalam waktu singkat, akun tersebut mengakses server tertentu dan melakukan aktivitas yang berbeda dari pola normal.
Jika informasi tersebut berasal dari beberapa sistem, SIEM dapat membantu menghubungkan event tersebut sehingga tim keamanan memperoleh konteks yang lebih lengkap.
Mengapa SIEM Implementation Penting?
Perusahaan saat ini tidak hanya menghadapi serangan dari luar. Risiko juga dapat muncul dari akun yang disalahgunakan, konfigurasi yang keliru, perangkat yang tidak terkelola, maupun aktivitas internal yang tidak biasa.
Monitoring manual terhadap seluruh log juga tidak efisien. Volume data dapat terus bertambah seiring perkembangan infrastruktur.
SIEM Implementation membantu memusatkan informasi tersebut. Tim keamanan dapat menggunakan dashboard, alert, korelasi event, dan laporan untuk memahami kondisi keamanan secara lebih cepat.
| Manfaat | Penjelasan |
|---|---|
| Centralized Monitoring | Mengumpulkan event keamanan dari berbagai sumber |
| Threat Detection | Membantu menemukan aktivitas mencurigakan |
| Log Management | Mengelola dan menganalisis data log |
| Event Correlation | Menghubungkan event dari beberapa sistem |
| Incident Response | Membantu mempercepat investigasi |
| Visibility | Memberikan gambaran keamanan infrastruktur |
| Reporting | Mendukung pembuatan laporan keamanan |
Dengan monitoring terpusat, perusahaan dapat mengurangi ketergantungan pada pemeriksaan log secara manual.
SIEM Implementation untuk Infrastruktur Perusahaan
Penerapan SIEM perlu mempertimbangkan kondisi infrastruktur yang sudah berjalan. Setiap perusahaan memiliki perangkat, aplikasi, sistem operasi, dan kebutuhan keamanan yang berbeda.
Sumber log dapat berasal dari firewall, router, switch, server, database, endpoint, VPN, cloud service, maupun aplikasi bisnis.
Integrasi tersebut memungkinkan tim keamanan melihat event dalam konteks yang lebih luas.
Jaringan menjadi salah satu sumber informasi penting. Perangkat seperti firewall dapat memberikan data mengenai koneksi, akses, dan aktivitas jaringan.
Trijaya Solution juga menyediakan Jasa Maintenance Fortinet untuk mendukung pengelolaan perangkat keamanan jaringan.
Infrastruktur jaringan yang baik juga menjadi fondasi penting bagi sistem monitoring. Kebutuhan tersebut dapat didukung melalui Jasa Pemasangan Jaringan LAN dan Jasa Pemasangan Jaringan Fiber Optic.
Tahapan SIEM Implementation
Penerapan SIEM sebaiknya dilakukan secara bertahap. Pendekatan tersebut membantu perusahaan memastikan sistem berjalan sesuai kebutuhan dan tidak menghasilkan terlalu banyak alert yang tidak relevan.
1. Menentukan Tujuan
Langkah awal adalah menentukan alasan perusahaan membutuhkan SIEM.
Tujuannya dapat berupa peningkatan monitoring, deteksi ancaman, investigasi insiden, kebutuhan audit, atau pengelolaan log secara terpusat.
Tujuan yang jelas membantu menentukan desain dan prioritas implementasi.
2. Identifikasi Sumber Log
Selanjutnya, perusahaan perlu menentukan sistem yang akan diintegrasikan.
Prioritas biasanya diberikan kepada perangkat dan sistem yang memiliki nilai keamanan tinggi. Contohnya firewall, server, endpoint, VPN, identity system, dan aplikasi penting.
3. Mendesain Arsitektur
Arsitektur SIEM perlu disesuaikan dengan jumlah perangkat, volume log, kebutuhan penyimpanan, jaringan, serta kebutuhan akses.
Perencanaan yang baik membantu menjaga performa sekaligus memastikan data keamanan dapat diproses dengan optimal.
4. Integrasi Data
Sumber log kemudian dihubungkan ke platform SIEM.
Pada tahap ini, format data dapat berbeda antara satu perangkat dengan perangkat lainnya. Karena itu, proses normalisasi menjadi penting agar event dapat dianalisis secara konsisten.
5. Membuat Rule dan Correlation
Setelah data tersedia, tim dapat membuat aturan untuk mendeteksi pola tertentu.
Contohnya adalah percobaan login berulang, akses administratif yang tidak biasa, perubahan konfigurasi penting, atau aktivitas yang menunjukkan kemungkinan kompromi akun.
6. Menentukan Alert
Tidak semua event perlu menghasilkan alarm.
Jika terlalu banyak alert dibuat, tim keamanan dapat mengalami alert fatigue. Karena itu, rule perlu dikonfigurasi berdasarkan tingkat risiko dan kebutuhan perusahaan.
7. Monitoring dan Optimasi
SIEM perlu dievaluasi setelah digunakan. Rule dapat diperbaiki berdasarkan pola aktivitas aktual dan temuan selama monitoring.
Proses ini membuat sistem menjadi lebih relevan terhadap lingkungan perusahaan.
SIEM Implementation dan Incident Response
SIEM memiliki peran penting dalam proses respons insiden. Ketika terjadi aktivitas mencurigakan, tim keamanan membutuhkan informasi yang cukup untuk memahami apa yang terjadi.
Data log dapat membantu menjawab beberapa pertanyaan penting:
- Kapan aktivitas dimulai?
- Sistem apa yang terdampak?
- Akun apa yang digunakan?
- Dari mana aktivitas berasal?
- Aktivitas apa yang dilakukan?
- Sistem mana yang berinteraksi?
- Apakah aktivitas tersebut masih berlangsung?
Informasi tersebut membantu tim melakukan investigasi dengan lebih cepat.
SIEM bukan pengganti seluruh proses incident response. Namun, sistem ini dapat menjadi sumber informasi penting untuk mendukung proses investigasi dan pengambilan keputusan.
SIEM Implementation dan Data Center
Data center memiliki banyak komponen yang perlu dipantau. Server, perangkat jaringan, firewall, storage, dan sistem pendukung dapat menghasilkan event keamanan dalam jumlah besar.
Monitoring terpusat membantu tim memperoleh gambaran aktivitas dari berbagai komponen.
Perusahaan juga dapat menggabungkan monitoring keamanan dengan pemeliharaan infrastruktur. Trijaya Solution menyediakan Jasa Maintenance Data Center untuk kebutuhan pemeliharaan lingkungan data center.
Dengan pendekatan terintegrasi, keamanan dan stabilitas infrastruktur dapat dikelola secara lebih konsisten.
SIEM dan Vulnerability Assessment
SIEM dan vulnerability assessment memiliki fungsi berbeda tetapi dapat saling mendukung.
Vulnerability assessment membantu menemukan kelemahan pada sistem. SIEM membantu memantau aktivitas dan event yang terjadi pada lingkungan tersebut.
| Aktivitas | Fungsi |
|---|---|
| Vulnerability Assessment | Mengidentifikasi kerentanan |
| SIEM | Mengumpulkan dan menganalisis event |
| Penetration Testing | Menguji kelemahan secara terkontrol |
| Incident Response | Menangani insiden keamanan |
| Monitoring | Mengawasi aktivitas secara berkelanjutan |
Menggabungkan beberapa pendekatan tersebut dapat membantu perusahaan membangun strategi keamanan yang lebih menyeluruh.
Tantangan dalam SIEM Implementation
Penerapan SIEM bukan hanya mengenai instalasi platform. Ada beberapa aspek yang perlu diperhatikan.
Salah satunya adalah volume log. Infrastruktur besar dapat menghasilkan data dalam jumlah sangat tinggi. Jika seluruh event dikumpulkan tanpa strategi, biaya penyimpanan dan kebutuhan pemrosesan dapat meningkat.
Tantangan lainnya adalah kualitas rule. Rule yang terlalu sensitif dapat menghasilkan banyak false positive. Sebaliknya, rule yang terlalu longgar dapat menyebabkan aktivitas penting terlewat.
Kompetensi tim juga menjadi faktor penting. SIEM menghasilkan banyak informasi yang perlu dianalisis dan ditindaklanjuti.
Karena itu, implementasi perlu disertai desain, konfigurasi, dokumentasi, dan evaluasi berkala.
Kapan Perusahaan Membutuhkan SIEM?
SIEM dapat menjadi pertimbangan ketika perusahaan mulai memiliki infrastruktur yang kompleks dan membutuhkan monitoring keamanan terpusat.
Solusi ini relevan bagi perusahaan yang:
- Mengelola banyak server.
- Memiliki firewall dan perangkat jaringan yang beragam.
- Menggunakan banyak endpoint.
- Memiliki aplikasi bisnis penting.
- Membutuhkan monitoring keamanan terpusat.
- Memerlukan investigasi log yang lebih cepat.
- Memiliki kebutuhan audit atau compliance.
- Ingin meningkatkan kemampuan deteksi insiden.
Semakin banyak sumber data keamanan yang dimiliki perusahaan, semakin besar manfaat pendekatan monitoring terpusat.
Mengapa Memilih Trijaya Solution?
Trijaya Solution membantu perusahaan mengembangkan kebutuhan teknologi informasi berdasarkan kondisi infrastruktur yang dimiliki.
Dalam SIEM Implementation, pendekatan tidak hanya berfokus pada pemasangan platform. Integrasi sumber log, konfigurasi rule, kebutuhan monitoring, serta proses evaluasi juga perlu diperhatikan.
Tujuannya adalah menghasilkan sistem monitoring yang benar-benar dapat digunakan oleh tim perusahaan.
Implementasi juga dapat dikembangkan secara bertahap. Perusahaan dapat memulai dari sumber log dengan prioritas tinggi, kemudian memperluas integrasi sesuai kebutuhan.
Kesimpulan
SIEM Implementation membantu perusahaan mengelola data keamanan dari berbagai sumber secara lebih terpusat. Dengan integrasi log, korelasi event, dan alert yang tepat, tim keamanan dapat memperoleh visibilitas yang lebih baik terhadap aktivitas infrastruktur.
Penerapan yang efektif membutuhkan perencanaan. Sumber log, arsitektur, rule, alert, penyimpanan, dan kemampuan tim perlu dipertimbangkan sejak awal.
SIEM juga dapat menjadi bagian dari strategi keamanan yang lebih luas bersama vulnerability assessment, penetration testing, network security, dan incident response.
Trijaya Solution siap membantu perusahaan merencanakan dan mengembangkan kebutuhan monitoring keamanan sesuai karakteristik infrastrukturnya.
Konsultasikan kebutuhan SIEM dan cybersecurity perusahaan melalui WhatsApp: 6285711148741
Email: [email protected]